Agent Name Service 落地,数据接口要准备什么
Linux Foundation 已接收 Agent Name Service。实测数据类 MCP 服务元数据,覆盖代理命名六字段里的五个,只差签名身份。
Linux Foundation 在 2026 年 11 月 10 日的 KubeCon + CloudNativeCon 北美大会上,把 Agent Name Service(ANS)接收为一个基金会项目,给 AI 代理一套建在 DNS 之上的身份、验证和发现标准(Linux Foundation 新闻稿)。对一个像 EveryInfra 这样、把数据能力通过远程 MCP 暴露给代理的服务来说,这件事落到实处就是一句话:当一个 Claude、ChatGPT 或 Cursor 里的代理要找到并信任一个数据来源时,它靠什么确认对面是谁、能做什么。我们在 2026 年 11 月 17 日读了自己的 MCP 接口,服务器自报 serverInfo 为 EveryInfra、版本 1.0.0、协议版本 2025-06-18,tools/list 一次返回 12 个 everyinfra_* 工具、16,353 字节,每个工具都带 readOnlyHint、destructiveHint、openWorldHint 三个行为注解(MCP 工具规范)。把这份现成的元数据,逐字段对到 OWASP 和 arXiv 定义的 ANS 命名语法上,六个字段里有五个今天就能从接口里取到,唯一缺的是一个可验证、绑定到域名的签名身份——这是 ANS 要补的那一层,也是接入方现在就该动手准备的东西。
ANS 是什么:Linux Foundation 11 月 10 日接收了一套 DNS 身份标准
ANS 的技术内核不是新东西。它最早是 2025 年 5 月 OWASP GenAI 安全项目下「Agentic Security Initiative」的一份白皮书《Agent Name Service (ANS) for Secure AI Agent Discovery v1.0》,以及一篇同名的学术论文(arXiv 2505.10609),作者是 Ken Huang、Vineeth Sai Narajala、Idan Habler 和 Akram Sheriff(OWASP 资源页、arXiv 原文、alphaXiv 摘要)。同一套设计在 2025 年提交给 IETF 成为个人草案 draft-narajala-ans,2026 年 10 月又有一份后续草案 draft-narajala-courtney-ansv2(IETF datatracker、ANS v2 草案)。这些草案在 IETF 没有正式地位,也未被背书,它们解决的是一个确实存在的缺口:代理之间互相调用时,接收方没有一套标准办法确认发起方代表谁。
Linux Foundation 在 2026 年 6 月 23 日先宣布了接收 ANS 的意向,11 月 10 日在 KubeCon 把它变成正式项目,交给一个技术指导委员会在公开场合治理(意向公告、KubeCon 北美页)。基金会 CEO Jim Zemlin 的说法是,自主 AI 代理已经在全球系统里交易和运转,但没有可验证的身份就无法成事,中立治理下的 ANS 给整个行业一个可以共同采用、实现和改进的信任基础(Linux Foundation 新闻稿)。DigiCert 的产品管理高级副总裁 Brian Trzupek 把它比作「给 AI 代理的护照」:在把系统或数据的访问权交给一个代理之前,先验证这个代理的身份。这个比喻点出了 ANS 的边界,后面会专门讲——护照证明你是谁,不决定你能进哪扇门。
ANS 选 DNS 做地基,理由是不另起炉灶。它的共同作者 Vineeth Sai Narajala 在意向公告里说,目标很清楚——不需要重新发明轮子,而是把互联网的基础信任延伸到新一代自主技术上,把 AI 代理的身份直接锚进全球已经验证过的 DNS,就得到一个可扩展、去中心、向后兼容的框架(意向公告)。基金会给的一个数字是,DNS 这套全球分布的基础设施每秒处理超过一亿次查询,把代理身份建在上面,等于复用已经经受住规模考验的东西,而不是再造一个专有的查找网络。对一个数据服务,这层选择带来的直接好处是:你已经拥有的域名和证书不是白有的,它们本来就是 ANS 信任链的起点,接入的门槛比想象中低。但它带来的债也一样继承下来,这一点在最后讲风险时会摊开说。
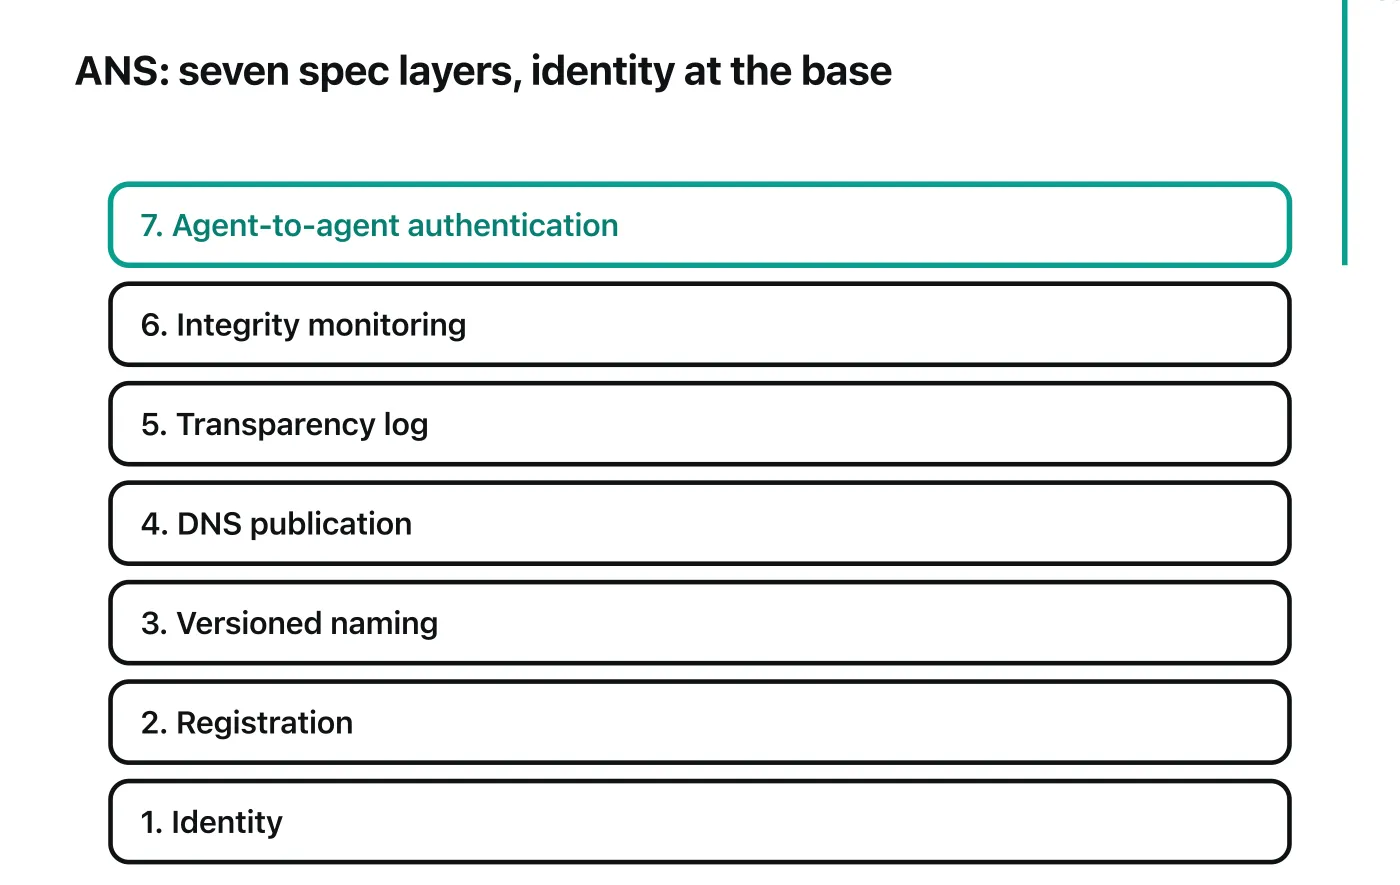
规范本身由 7 份文档组成,覆盖身份、注册、版本化命名、DNS 发布、透明度、完整性监测和代理间认证(Linux Foundation 新闻稿、ansinfo.ai 文档)。支持机构有 11 家:Cisco、Cloudflare、DigiCert、DistributedApps.ai、GoDaddy、HOL、Infoblox、Radix、Salesforce、OWASP 和 Trustmodel.ai。技术指导委员会初始 5 席,GoDaddy 的 Scott Courtney、Keith Perry、Connor Snitker,DistributedApps.ai 的 Ken Huang,以及 Hashgraph Online 的 Michael Kantor;章程规定首次选举要在 12 个月内举行,且任何一家公司不得占到半数以上席位,以保持中立(ansinfo.ai 治理页、项目章程、It's FOSS 报道)。参考实现有 Go、Rust、Java 三套 SDK 和一个 ans-cli 命令行工具,老代码用 MIT 许可、新代码改用 Apache 2.0(ansinfo.ai 生态页)。下表把这条时间线和几个关键数字摆在一起。
| 时间(2026 年,除标注外) | 事件 | 关键数字 |
|---|---|---|
| 2025-05-14 | OWASP 白皮书 v1.0 发布 | 论文 arXiv 2505.10609 |
| 2026-06-23 | Linux Foundation 宣布接收意向 | 引 WEF:82% 高管一到三年内上代理 |
| 2026-11-03 | ANS-6 认证草案 | DRAFT v1.0、版本 0.2.0 |
| 2026-11-10 | 成为 Linux Foundation 项目 | 7 份规范、11 家机构、5 席指导委员会 |
| 2026-11-14 起 | IETF 127 旧金山会议 | DNSid 草案 12-31 到期 |
一个数据类 MCP 服务今天暴露了什么
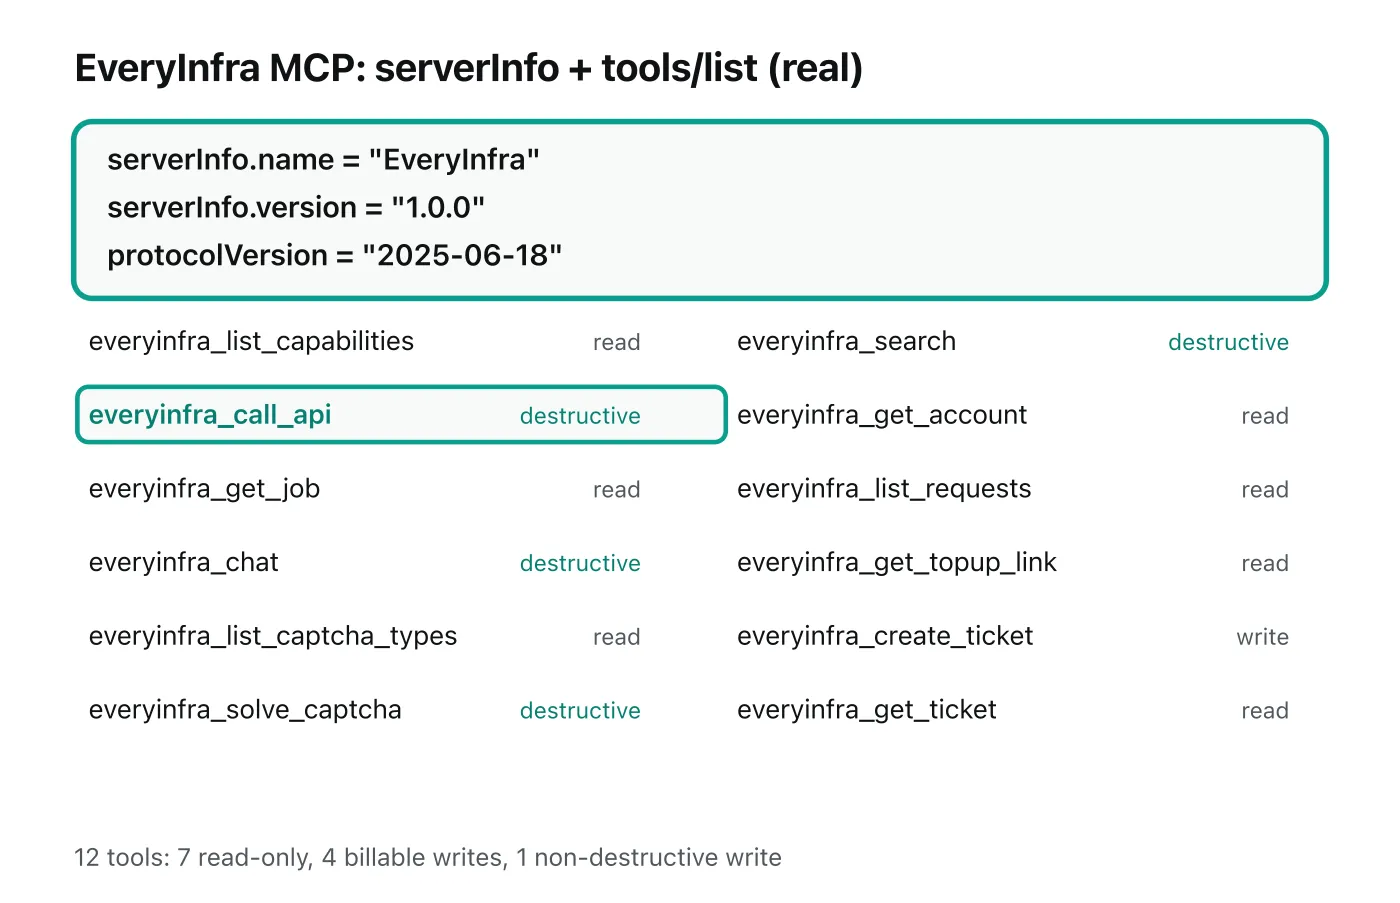
把视角换到接入方。一个像 EveryInfra 这样提供 everyinfra_* 工具的数据服务,今天在代理面前是通过 Model Context Protocol 暴露自己的。代理连上 https://api.everyinfra.com/mcp,先发 initialize,再发 notifications/initialized,然后 tools/list,这套握手顺序由 MCP 2025-06-18 的生命周期规范定义(MCP 生命周期、MCP 传输规范)。我们在 2026 年 11 月 17 日 00:17 新加坡时间(SGT)手动走了一遍:initialize 返回 200,服务器自报 serverInfo 为 {"name":"EveryInfra","version":"1.0.0"},protocolVersion 是 2025-06-18,声明的能力是 tools、prompts、resources 三项,附带 3,801 个字符的使用说明;响应头里没有 Mcp-Session-Id,说明这个服务器不要求会话标识。
// MCP initialize 的真实返回(节选,2026-11-17 00:17 SGT)
{"serverInfo": {"name": "EveryInfra", "version": "1.0.0"},
 "protocolVersion": "2025-06-18",
 "capabilities": {"tools": {}, "prompts": {}, "resources": {}}}
tools/list 返回 12 个工具,整段 16,353 字节。按行为注解分,7 个是只读的(everyinfra_list_capabilities、everyinfra_get_job、everyinfra_list_captcha_types、everyinfra_get_account、everyinfra_list_requests、everyinfra_get_topup_link、everyinfra_get_ticket),4 个是带破坏性标记的写操作(everyinfra_call_api、everyinfra_chat、everyinfra_solve_captcha、everyinfra_search),还有 1 个是写但不破坏的(everyinfra_create_ticket)。拉取公开数据的 everyinfra_call_api 标的是 readOnlyHint: false、destructiveHint: true、openWorldHint: true——破坏性的含义是它会扣费,开放世界的含义是它会访问外部系统。这些注解是 MCP 工具规范里的可选字段,专门用来让客户端判断一个工具调用要不要先向用户确认(MCP 工具规范)。换句话说,一个负责任的代理在调 everyinfra_call_api 之前,就应该读到「这会花钱、会打外部接口」这条信号,而不用等到扣费之后才知道。
每个工具还带一份 inputSchema,是标准的 JSON Schema。everyinfra_call_api 的必填参数是 platform 和 action,可选 params 和 mode;它的描述里直接写明按平台档位计价、每千次 0.56 到 5.56 美元,失败调用和空结果不留最终扣费(EveryInfra MCP 接口)。往下一层,everyinfra_list_capabilities 对应的免费目录 GET /api/v1/social/catalog 列出 106 个平台、574 项能力,每项带必填参数、可选参数、参数含义和单次价格(EveryInfra 目录)。所以一个代理在还没调用任何数据之前,就能通过标准的 MCP 发现机制读到:这个服务叫什么、什么版本、有哪 12 类操作、每类操作要什么参数、哪些会花钱、能覆盖哪 106 个平台。这是一份相当完整的能力自述,机器可以直接解析,不需要人去读说明书。
| MCP 字段 | 真实值(2026-11-17) | 对代理的意义 |
|---|---|---|
serverInfo.name | EveryInfra | 这个服务叫什么 |
serverInfo.version | 1.0.0 | 哪个版本,能不能要兼容区间 |
protocolVersion | 2025-06-18 | 说哪个版本的 MCP |
tools 数量 | 12 | 有几类操作 |
| 只读 / 写 / 破坏 | 7 / 1 / 4 | 哪些要先确认 |
inputSchema.required | platform、action | 调用要给什么 |
ANSName 怎么拆:把它和 MCP 元数据逐字段对上
ANS 的命名语法在 OWASP 白皮书和 arXiv 论文里写得很清楚,Cloud Security Alliance 的安全分析原样引用了这条文法:ANSName = Protocol "://" AgentID "." agentCapability "." Provider ".v" Version ["." Extension],一个具体例子是 a2a://textProcessor.DocumentTranslation.AcmeCorp.v2.1.hipaa,读作「一个由 AcmeCorp 运营、走 A2A 协议、版本 2.1、带 HIPAA 配置扩展的文档翻译代理」(arXiv 2505.10609、CSA 分析)。协议字段取自一个枚举集合,今天包含 A2A、MCP 和 ACP,好让同一套命名横跨不同的代理生态。版本要遵守语义版本规则,这样请求方可以要一个兼容区间而不是一个确切构建号。Linux Foundation 2026 年的表述把命名更直接地绑到活的 DNS 上,写成形如 ans://v1.0.0.payments.example.com 的样子,每个版本有自己的名字,新版本要重新注册(Unite.AI 报道、It's FOSS 报道)。两种写法指向同一件事:一个名字里要编码进协议、标识、能力、运营方和版本。
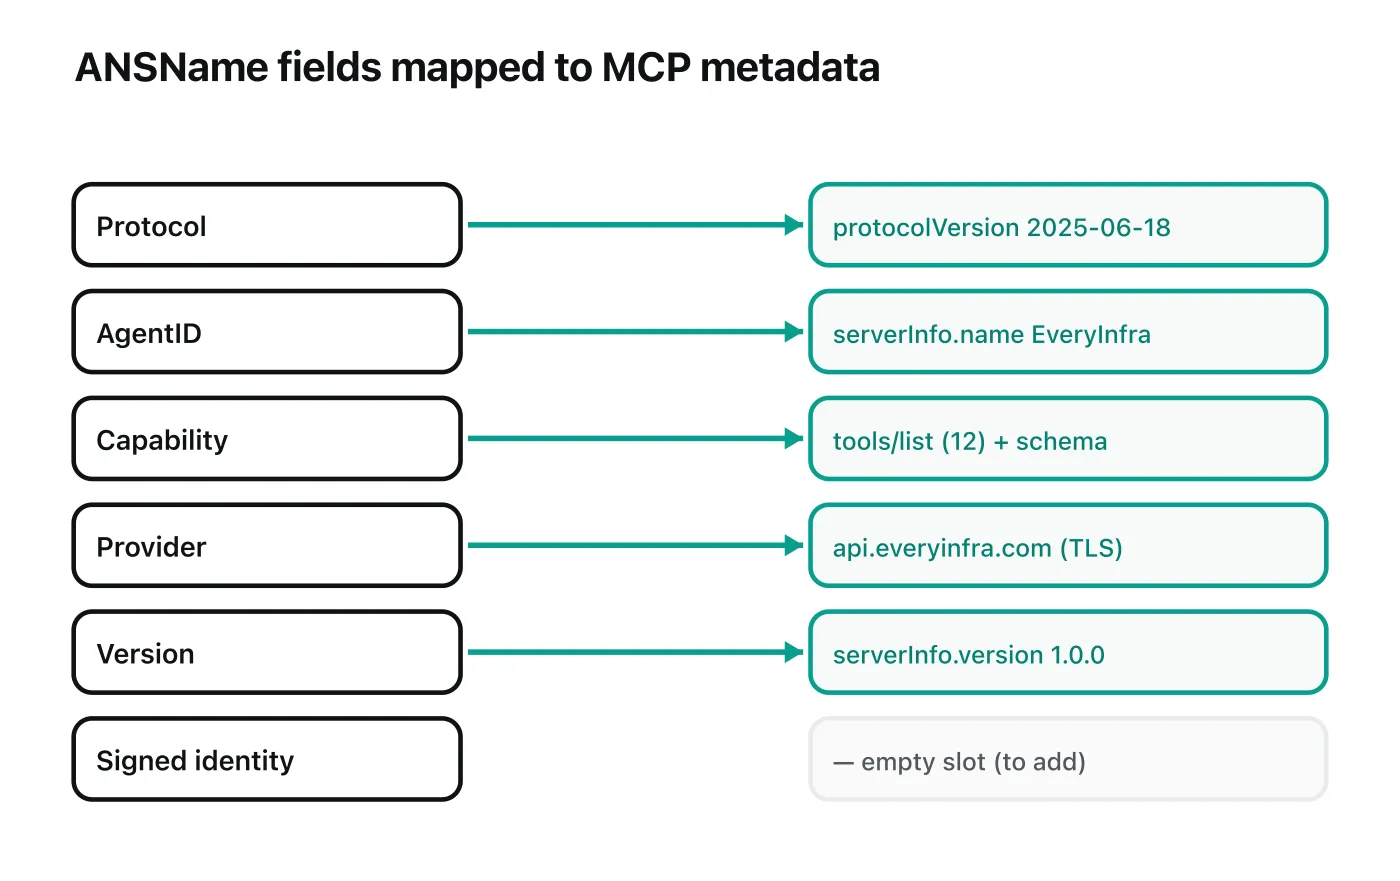
把这条文法逐字段对到我们 11 月 17 日读到的 MCP 元数据上,覆盖情况一目了然。协议字段,对应 MCP,我们就是一个远程 MCP 服务,协议版本 2025-06-18,现成。标识字段,对应 serverInfo.name,值是 EveryInfra,现成。能力字段,对应 tools/list 的 12 个工具名加各自的 inputSchema,再往下还有 574 项目录能力,现成而且比 ANSName 一个字段能装的还细。版本字段,对应 serverInfo.version,值是 1.0.0,现成。运营方字段,对应域名 api.everyinfra.com——域名有,服务也确实挂在上面并走 TLS,但 MCP 的 serverInfo 里并没有把这个域名以可验证的方式签进名字,所以只能算半覆盖。缺的是第六样:一个绑定到域名、由证书和透明日志背书的签名身份。MCP 本身没有身份层,它的鉴权是一把 API Key,Key 证明的是「谁在付费调用」,不是「这个服务是谁」。
| ANSName 字段 | ANS 的含义 | 我们 MCP 里现成的 | 现成吗 |
|---|---|---|---|
| Protocol | 用哪种代理协议 | MCP(远程 MCP,协议版本 2025-06-18) | 有 |
| AgentID | 代理标识 | serverInfo.name = EveryInfra | 有 |
| agentCapability | 能做什么 | 12 个 everyinfra_* 工具 + inputSchema;下挂 574 项能力 | 有 |
| Provider | 谁运营 | 域名 api.everyinfra.com(TLS 服务,未签进名字) | 半有 |
| Version | 语义版本 | serverInfo.version = 1.0.0 | 有 |
| 签名身份 | 证书 + DNS 记录 + 透明日志 | 无:MCP 无身份层,鉴权是 API Key | 缺 |
MCP 里的 serverInfo 和 tools/list 已经把协议、标识、能力、版本都备好,ANS 并不要求接入方从零发明一套能力声明。OWASP 的架构里有一个「协议适配层」,专门去解析各协议的原生元数据——A2A 的 Agent Card、MCP 的工具和资源描述、ACP 的角色定义,再把协议专属的数据放进一个 extensions 对象里(arXiv 2505.10609、A2A 规范)。也就是说,ANS 读的就是你已经在 tools/list 里暴露的那些工具描述。接入方要补的工作集中在一处:把「这个服务是谁」这件事,从一把 API Key 升级成一个可被第三方验证的、锚在自己域名上的身份。顺带一提,MCP 自己也有一个官方注册表在做服务发现这件事(MCP Registry),它和 ANS 解决的是互补的两头——注册表帮人找到服务,ANS 帮机器验证服务的身份。
ANSName 语法末尾那个可选的扩展字段,对一个数据服务也有现实用处。在 a2a://textProcessor.DocumentTranslation.AcmeCorp.v2.1.hipaa 这个例子里,hipaa 就是扩展,用来标一个和合规相关的部署配置。版本字段要遵守语义版本,所以请求方可以要「2.x 里最高的兼容版本」而不是死认某一个构建号,注册表会按区间协商出最高兼容版本再返回端点(arXiv 2505.10609)。把这两条放到一个数据服务身上,意味着将来可以用版本号表达接口的演进、用扩展字段标出面向特定行业或区域的部署,而这些今天在 MCP 里只能靠文档口头约定。把 serverInfo.version 认真当成语义版本来维护,等于提前给这套区间协商铺好了路。
发现到调用的真实往返:tools/list 到 tools/call
ANS 规范里的解析流程,本质是一次目录查找加一次验证:请求方提交一个能力请求,写明协议、标识、能力、运营方和一个版本区间;注册表匹配候选记录,用语义版本的区间模型协商出最高兼容版本,返回一条端点记录,由端点数据、一个签名和一张证书组成;客户端先验证注册表对端点数据的签名,再把证书链验到一个受信任的证书颁发机构,包括用证书吊销列表或 OCSP 做吊销检查,通过了才把这个端点当作可信(CSA 分析、RFC 6960 OCSP)。每条回答带一个默认 300 秒的存活时间,过期要重新验证——这个缓存行为对一个目录服务很正常,但到了讲吊销延迟时会变得和安全有关。这是「发现」加「验证」两步,之后才是「连接」和「调用」。
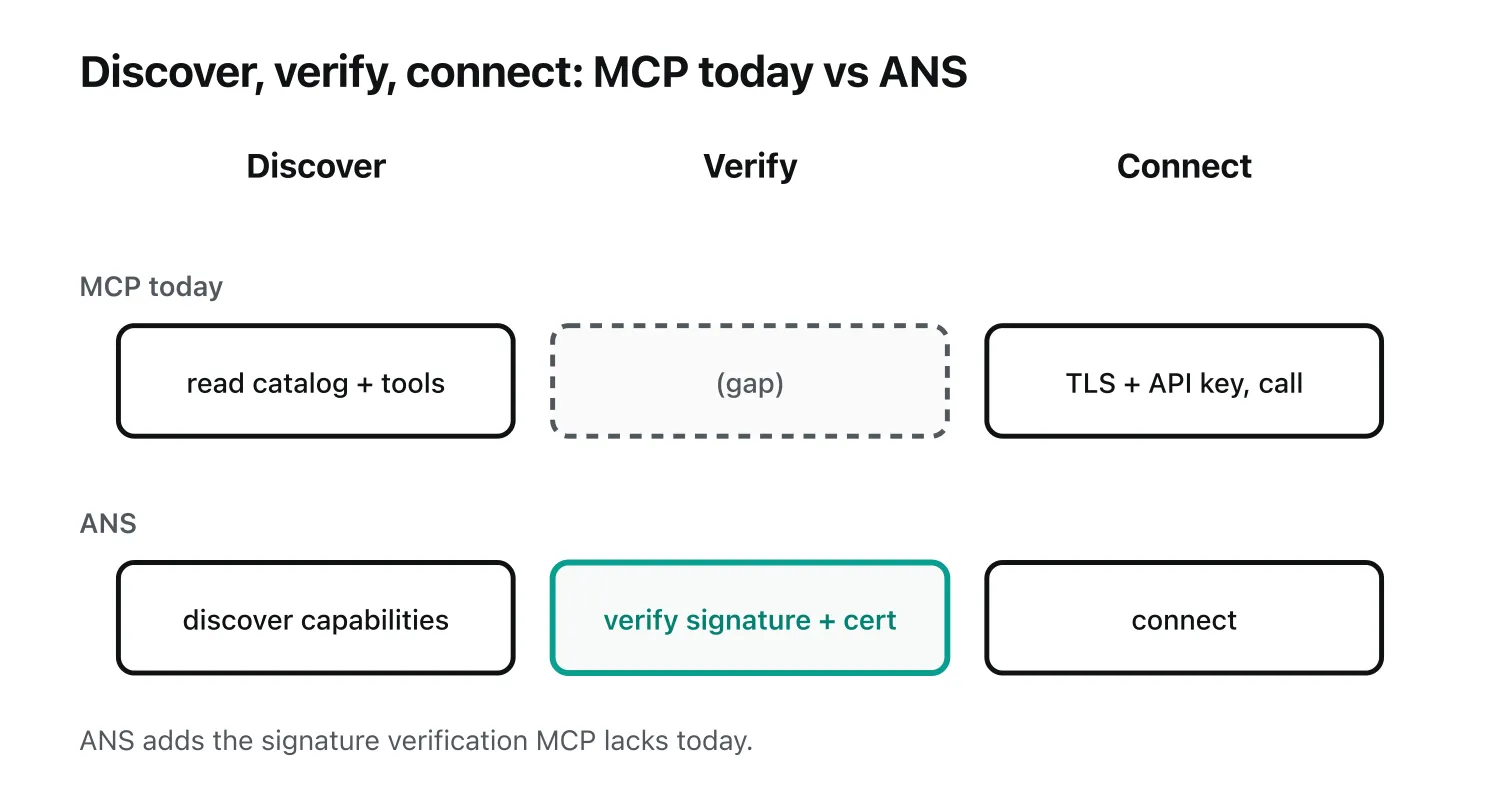
在没有 ANS 的今天,发现和调用这两步也在发生,只是没有中间那层签名验证。我们在 2026 年 11 月 17 日 00:18:50 新加坡时间(SGT),用一次 reddit/search 走了一遍真实往返:代理发出的调用是 platform=reddit, action=search, params={keyword: "agent name service", limit: 10},接口返回 200,count 为 4,billing.charged_usd 为 0.000792,响应体里是四条真实讨论(话题包括代理身份管理、代理命名等)。这一次调用,对应的就是 ANS 解析流程里「连接端点并调用」的最后一步;前面的 tools/list 则对应「发现有哪些能力」。差别在于,ANS 会在这两步之间插进一次对注册表签名和证书链的验证,而 MCP 今天靠的是传输层的 TLS 加一把 API Key。想看各家客户端怎么接这个远程 MCP,接入说明里有逐步配置(远程 MCP 配置、MCP 服务器页)。
# 发现:列出这个服务暴露了哪些工具(MCP tools/list)
curl -s https://api.everyinfra.com/mcp \
  -H "Authorization: Bearer $EVERYINFRA_API_KEY" \
  -H "Content-Type: application/json" \
  -H "Accept: application/json, text/event-stream" \
  -d '{"jsonrpc":"2.0","id":2,"method":"tools/list","params":{}}'

# 调用:拿到工具后发起一次真实数据请求(tools/call 等价的 REST 写法)
curl -s https://api.everyinfra.com/api/v1/social \
  -H "Authorization: Bearer $EVERYINFRA_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{"platform":"reddit","action":"search","params":{"keyword":"agent name service","limit":10}}'
把同一个代理任务多走几次,就能看出发现层下接入方该暴露什么。00:19:03 SGT,一次 github/search_issues 搜 agent name service 返回 10 条、扣费 0.001917 美元,命中的全是真实的开源仓库议题,例如 agentnameservice/ans-spec 相关的更新条目(GitHub 议题搜索能力);00:22:52 SGT,一次 twitter/search 搜 ans ai agents 返回 10 条、扣费 0.000792 美元,其中一条正是 Linux Foundation 宣布接收 ANS 的帖子(Twitter 搜索能力);00:23:08 SGT,一次 youtube/search 搜 agent name service 返回 10 条、扣费 0.000778 美元(YouTube 搜索能力)。这几次调用都走同一把 Key、同一套发现机制,代理不需要知道我们内部怎么取数,它只需要从 tools/list 读到「有一个 everyinfra_call_api、要 platform 和 action」,就能把这些请求发出去。这就是发现层的价值:调用方只认声明出来的能力,不碰实现。
身份不等于权限:ANS 只解决「你是谁」
ANS 只覆盖代理是谁,不覆盖代理能做什么;决定一个已认证的代理可以做哪些事,留给接收方自己判断,平台得自己加这道检查(It's FOSS 报道、Unite.AI 报道)。ANS-6 认证草案写明,授权、跨调用链的委派、信任打分都在它的范围之外,每个应用自己决定一个已认证的代理可以做什么(ANS-6 认证草案)。这份草案当前标注是 DRAFT v1.0、版本 0.2.0、日期 2026 年 11 月 3 日,本身还在动。
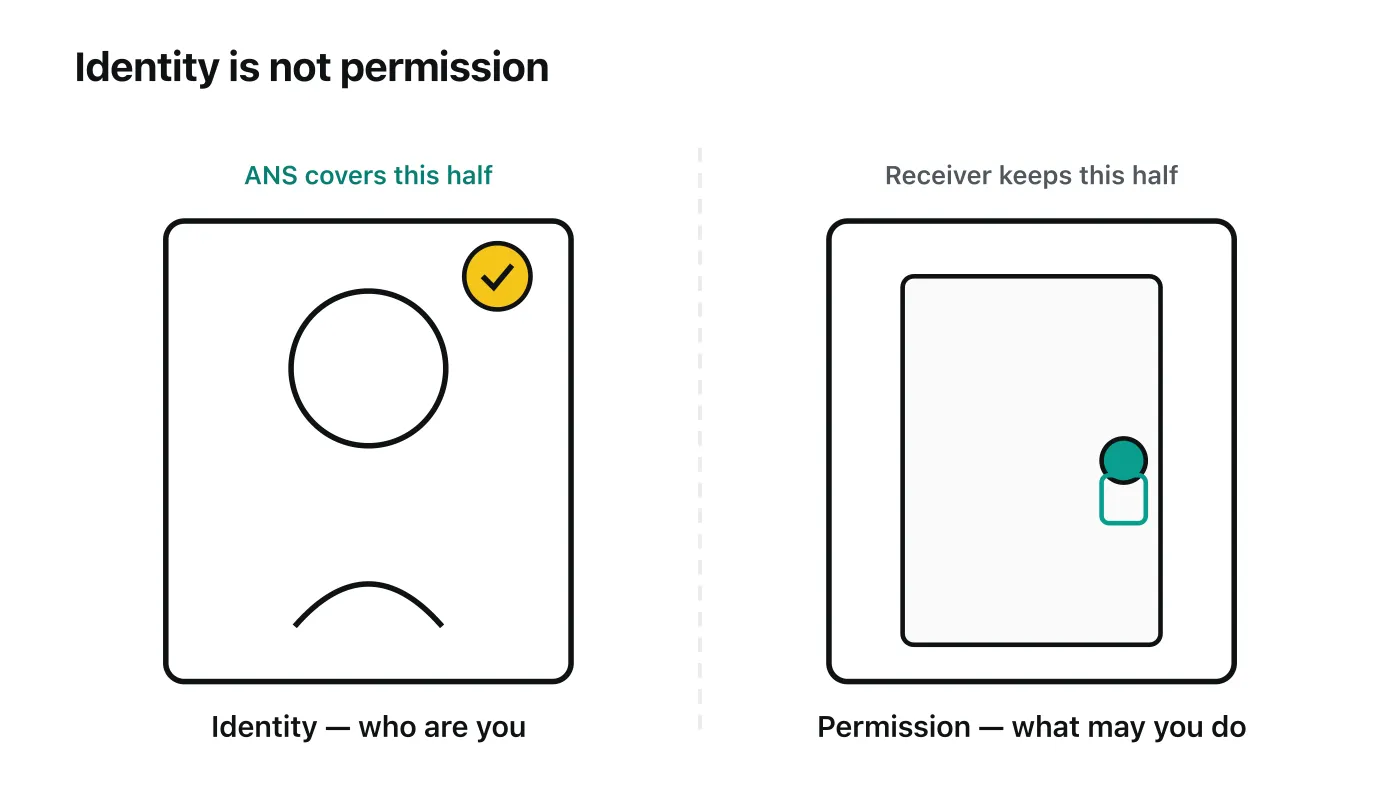
这条边界对一个数据服务意味着具体的分工。假设 ANS 普及了,一个代理带着经过验证的 ANS 身份来调我们的接口,ANS 帮我们确认的是「这个代理真的是它声称的那个代理、由那个域名的主体运营、注册没被吊销、私钥在它手里」。但「这个代理能不能调 everyinfra_call_api、每分钟能调多少次、钱从哪个钱包扣、拿到数据后能不能转手」这些,还是我们自己这侧的事,由 API Key、限速和计费规则管。ANS 的认证草案把两种认证方式放在同等地位:mTLS 适合端到端的 TLS 路径,DPoP 把一次性的占有证明绑定到单个 HTTP 请求、能穿过会终止 TLS 的网关(Unite.AI 报道、RFC 8446 TLS 1.3)。不管用哪种,它交付的是一个可信的身份断言,不是一张权限清单。
所以接入方的准备清单可以写得很干净:身份这一层交给 ANS 去标准化,权限、计费、限速这几层留在自己手里,两边通过「一个已验证的身份」这一个接口耦合。对 EveryInfra 这样的服务,现有的 API Key 体系不需要推倒——它本来管的就是计费和配额,不是身份。要做的是在它旁边,准备一个锚在 api.everyinfra.com 上、可被第三方验证的服务身份,让那些支持 ANS 的代理在连接之前能先确认对面是谁。这件事和把数据取准、把账算对是两条独立的线,可以并行推进,互不打架。业界也有不止一套工作负载身份方案可以参照,比如 SPIFFE 用于机器到机器的身份(SPIFFE)、W3C 的去中心化标识符(DID Core),ANS 的设计里也提到把 DID 和法人实体标识符接进统一的验证模型。
能力声明怎么写才经得起机器读
既然 ANS 的协议适配层直接读 MCP 的工具描述,那么「把能力声明写好」就从一件锦上添花的事,变成接入方要认真对待的准备项。MCP 工具规范里,一个工具的定义除了名字,还有可选的 title(给人看的显示名)、description(功能描述)、inputSchema(入参的 JSON Schema)、可选的 outputSchema(出参结构)和 annotations(行为注解)(MCP 工具规范)。我们 11 月 17 日读到的 12 个工具,每个都带了 title、description、inputSchema 和 annotations,但无一声明 outputSchema——出参结构这一栏,整份 tools/list 里是空的。对一个要被机器发现和验证的服务,补上出参结构是值得做的:规范写明,提供出参 schema 能让客户端对返回做严格校验、拿到类型信息、更好地解析结构化结果。少了它,代理只能先调一次、再从实际返回里猜字段,而不是读声明就知道会拿回什么。换句话说,一个代理不只想知道「调这个工具要给什么」,还想知道「会拿回什么形状的数据」,后者今天我们还留着没写满。
命名的稳定性是另一条。ANS 要求每个版本一个名字、新版本重新注册,这条规矩和一个数据服务对外工具名的处理方式正好合拍:工具名只增不删,改名时旧名留作别名,老调用永远能用。这样做的好处在 ANS 的语境下更明显——如果 everyinfra_call_api 这个名字哪天变了,所有已经按旧名注册、被别的代理记住的身份都会失效。所以把工具名、能力名当成对外的长期承诺来维护,这是接入 ANS 之前就该立下的习惯;它们应当稳定到可以被别的代理长期记住和引用,而不随内部重构变动。MCP 规范在工具之外还定义了 resources(资源)和一套可选的授权框架,一个想把能力声明做全的服务,可以把目录、价格、使用说明这类只读信息也通过资源暴露出来,让代理在调用前读得更全(MCP 资源规范、MCP 授权规范)。
值得一提的是,A2A 的 Agent Card 和 MCP 的工具描述在 ANS 眼里是同一类东西——代理的能力自述。A2A 把一个服务器发布的身份、能力、技能、服务端点和认证要求写进一份叫 Agent Card 的 JSON 元数据文档(A2A 规范、A2A 项目仓库)。MCP 这边没有单独的「card」,但 serverInfo 加 tools/list 拼起来就是等价物。对一个既想接 MCP 客户端、又想在 ANS 里被发现的数据服务,能做的是让这两套自述保持一致:同一个服务名、同一个版本号、同一份能力清单,不管代理从哪条路来,读到的都是同一个身份。做能力声明时也可以顺带把凭证模型想清楚,比如用可验证凭证(W3C Verifiable Credentials)表达「这个服务通过了某项核验」,为将来接入身份层留好接口。我们在用 Claude Code 子代理并行拉数据的那篇里也写过,MCP 的工具白名单和内联配置能把一个服务的能力说明精确地只给到需要的代理,这同样是能力声明的一部分。
注册、DNS、透明日志:接入方现在要准备什么
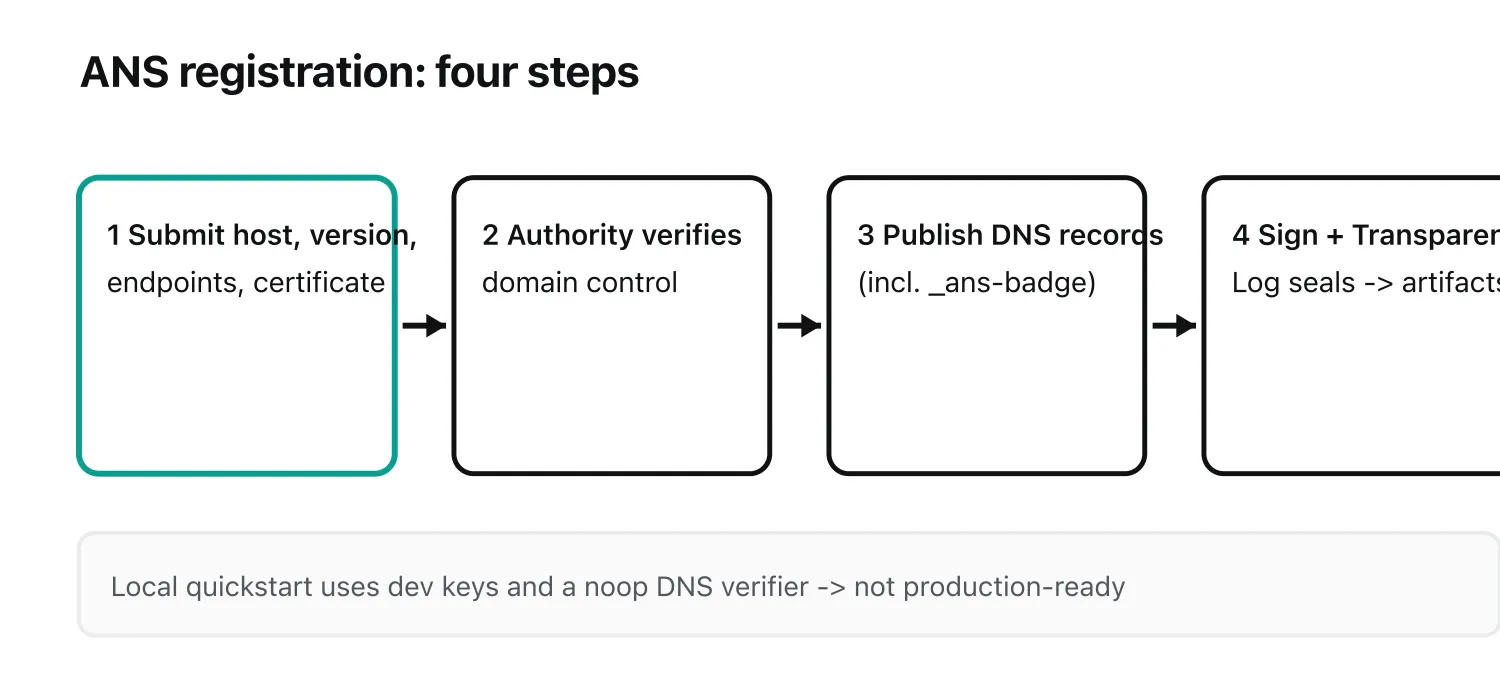
真要给一个服务做 ANS 身份,流程是这样的:注册时,运营方把代理主机、版本、端点和证书材料提交给一个注册机构(Registration Authority),注册机构核验域名控制权和所需的证明;运营方发布注册机构返回的 DNS 记录,注册机构核对无误后激活;然后它对这个生命周期事件签名,交给透明日志(Transparency Log)封存,产出把注册绑定到授权证书的公开凭证(Unite.AI 报道、ansinfo.ai 开发者页)。透明日志借的是证书透明度那一套可公开审计的思路(RFC 6962)。主要的 DNS 记录用的是另一个项目 DNS-AID 的格式,ANS 自己只加一条记录,指向代理在透明日志里的条目,共享的记录名是 _ans-badge(It's FOSS 报道、DNS-AID、RFC 1034)。当一个代理发来请求,接收系统能核对它的注册存在、没被吊销、并且代理确实持有绑定的密钥这三件事。
把这套流程翻译成一个数据服务今天能动手的准备项,有四条。第一,域名控制权。ANS 的整条信任链锚在你对一个域名的控制上,api.everyinfra.com 这样的服务域名本来就在我们手里、本来就有证书,这一条等于已经就位,差的是把它用于签发代理身份的证书材料。第二,版本化命名。ANS 要求每个版本一个名字、新版本重新注册,所以 serverInfo.version 这样的语义版本号要当成对外承诺来维护,不能随手改;我们的服务器自报 1.0.0,往后升版要走注册而不是悄悄改数字。第三,能力声明。ANS 的协议适配层直接读 MCP 的工具描述,所以 tools/list 里每个工具的名字、描述、注解、inputSchema 都会成为对外能力声明的一部分,要保证它们准确、稳定、可被机器解析。第四,身份与权限的分工。前面说过,ANS 给身份,接入方自己管权限,所以 API Key、限速、计费这套不动,只在旁边加一个可验证身份。
| 准备项 | 对应 MCP 里的东西 | 要补什么 |
|---|---|---|
| 域名控制权 | 服务挂在 api.everyinfra.com、已有 TLS 证书 | 用于代理身份的证书材料 |
| 版本化命名 | serverInfo.version = 1.0.0 | 升版走注册,不悄悄改号 |
| 能力声明 | tools/list 的名字、注解、inputSchema | 保证准确、稳定、机器可读 |
| 身份与权限分工 | API Key 管计费与配额 | 旁边加一个可验证的服务身份 |
Linux Foundation 提供的软件里,有一个 Go 写的注册机构、透明日志和离线验证器的参考实现,还有 Go、Rust、Java 三套 SDK 和一个 ans-cli,支持在 macOS、Linux、Windows 上做注册、发现、证书管理和透明日志查询(ansinfo.ai 生态页)。但本地快速上手用的是开发用的密钥和一个空操作的 DNS 验证器,意思是一次通过的验证并不代表测过了公网 DNS、生产级证书签发或真实部署(ansinfo.ai 开发者页)。对想先试水的服务来说,这意味着可以在本地把注册、发现、验证的流程跑通,但「上生产」还隔着域名、证书和 DNS 这几道真东西。我们核过 ANS 的规范仓库 agentnameservice/ans-spec:2026 年 11 月 17 日 00:25:00 SGT 用一次 github/repository 读到它 35 颗星、2025 年 11 月 19 日建库、2026 年 11 月 16 日更新、11 月 6 日最后推送,仓库描述写明基于 draft-narajala-courtney-ansv2,主题标签里同时挂着 mcp、a2a、agent-registry、ietf-draft 和 openapi(ans-spec 仓库、GitHub 仓库能力)。一个代理要核验一个 ANS 项目的真实性,这类公开仓库信息就是它会去读的第一手材料。
实测:一轮调用花多少,覆盖哪几个平台
接入方关心的另一件事是成本。EveryInfra 这侧的计费只和调用次数、返回条数有关,和跑在哪个代理模型上无关。我们这一轮为写这篇文章做的 6 次真实调用,横跨 5 个不同时刻,全部在 2026 年 11 月 17 日 00:18 到 00:25 新加坡时间之间,合计扣费 0.006043 美元。每一次的扣费都能在返回的 billing.charged_usd 里对上:reddit/search 0.000792、github/search_issues 0.001917、twitter/search 0.000792、youtube/search 0.000778、github/repository 0.000958、github/trending 0.000806。按目录的档位,单次价格落在每千次 0.56 到 5.56 美元之间,也就是单次 0.000556 到 0.00556 美元;搜索类能力按返回条数或档位计,详情在各自能力页上(Reddit 数据接口、GitHub 数据接口、Twitter 数据接口、Reddit 搜索能力)。
| 时刻(SGT) | 能力 | 返回条数 | 扣费(美元) |
|---|---|---|---|
| 00:18:50 | reddit/search | 4 | 0.000792 |
| 00:19:03 | github/search_issues | 10 | 0.001917 |
| 00:22:52 | twitter/search | 10 | 0.000792 |
| 00:23:08 | youtube/search | 10 | 0.000778 |
| 00:25:00 | github/repository | 1 | 0.000958 |
| 00:25:04 | github/trending | 10 | 0.000806 |
| 合计 | 45 | 0.006043 |
这张账的意义,是给「代理在发现层下调用数据」配一个真实的价签。一个代理用 ANS 发现一个数据服务、验证完身份、再调用,最后产生费用的那一步,就是上表这样的单次零点几分钱。目录里 106 个平台、574 项能力,覆盖面足够让一个代理把「搜社区讨论、读开源仓库、看社媒帖子、查趋势」这几件事用同一把 Key、同一套 everyinfra_call_api 做完;接入方式有 REST、SDK 和 MCP 三种(快速上手、Claude Code MCP 文档)。用 github/trending 这类无参数能力做发现、再用 github/repository 读某个具体仓库做核验,是一个代理在验证一个项目真实性时很自然的两步,这一篇正是这么用它读到 ANS 规范仓库的那几个数字。同一轮里也能看出计费的两种形态:github/search_issues 一次 10 条扣 0.001917 美元,随返回条数累加;github/repository 读单个仓库一次 0.000958 美元,是固定一档,不随条数变。接入方给代理做预算时,按条计费的能力要按最坏情况的条数估,按次计费的能力一次一个价,这个区别直接决定了一轮自动发现的成本上限落在哪。
这几次调用返回的内容本身,也顺带印证了「发现层下接入方该暴露什么」这件事。这一轮最先跑的 reddit/search 搜 agent name service 只回了 4 条,但标题就是社区此刻的真实问号——有人问「现在谁在 AI 代理身份管理上领先」,有人问「你们给自己的代理起什么名字」,这类没有统一答案的追问,正是 ANS 想收口的那片混乱。另外两条里,一条是有人逐个翻完某个收录了 282 个代理的仓库后写下的观感,一条在问「为什么多数人宁可自建代理记忆也不用现成服务」——发现与信任的缺口,就摆在这些帖子里。github/search_issues 搜 agent name service 的 10 条结果里,排在前面的一条是 awesome-agent-protocols 这个代理协议清单仓库的一个合并请求,把其中的 ANS 条目从 2025 年的 OWASP 论文改指向 2026 年 10 月的 v2 IETF 草案(rev 02),并在描述里补上「ANS 已是 Linux Foundation 项目、由技术指导委员会治理、单家机构不得过半、每次提交都要 DCO 签名」——一个代理在发现阶段读到的,往往就是这种别人已经在维护、还在持续更新的目录条目;github/repository 读到的 agentnameservice/ans-spec 主题标签里,mcp、a2a、agent-registry、openapi 并排挂着,等于这个项目自己声明了「我和哪些协议、哪种发现方式相关」——这正是一份机器可读的能力自述。twitter/search 搜 ans ai agents 命中的帖子里,既有 Linux Foundation 宣布接收 ANS 的官方说法,也有把它和「代理检测」「代理身份管理」放在一起谈的讨论;youtube/search 搜 agent name service 返回的 10 条里,从 52 分钟的协议深讲到 2 分钟的上手演示都有,说明这个话题已经进入教程阶段。同一轮的 github/trending 无参数发现返回的 10 个仓库里,排前面的是 ag-ui-protocol/ag-ui(Agent-User Interaction Protocol,把代理接进前端应用)和 dream-num/univer(一套自称「给人和 AI 代理共用」的办公 SDK),正好勾出 ANS 这类身份层要服务的那片代理工具生态。对一个接入方,这些返回合起来给了一张「别人怎么描述自己的代理能力」的样本,照着把自己的 tools/list 和将来的 ANS 名字写清楚,就不会在发现层里显得面目模糊。
计费与失败的处理关系到代理能不能放心重试。everyinfra_call_api 的描述里写明,失败调用和空结果不留最终扣费,预扣的会退回(EveryInfra 数据接口)。这意味着一个代理在发现阶段大胆探索、调错了参数或者搜到空结果,都不会白白花钱,扣费的是成功返回了数据的那一次。对一个要在发现层下反复试探的自动代理,这条规则比省下的那点钱更有用:它把「探索」和「付费」分开了,让代理可以先问清楚有什么、再决定调什么。这也是把 MCP 的发现机制用好的前提——先看目录、再看工具、最后才付费调用。这套顺序和 ANS 的解析流程对得上:ANS 的「发现加验证」今天就是「读目录、读工具、确认身份」,ANS 的「连接加调用」今天就是上表那样的一次次真实请求。中间少的签名验证那一步,今天靠 TLS 和一把 Key 顶着;等 ANS 这类身份层铺开,它会补进来,而两头——怎么发现能力、怎么计费调用——不用改。
几家在抢同一件事:ANS、DNSid、Verisign DAN
ANS 不是唯一一个想用 DNS 给代理发身份的方案。The New Stack 在 2026 年 6 月数过,至少有四个基于 DNS 的努力在同时推进,包括 Infoblox 的 DNS-AID,而 Infoblox 现在也是 ANS 的支持方(The New Stack)。另一个叫 DNSid,来自 Identity Digital,9 月被拆分成一家叫 Known 的公司,Vint Cerf 在 7 月加入了这个方向的顾问委员会(SiliconANGLE、DomainNameWire)。DNSid 的设计更窄:运营方在代理名字下的 _dnsid 发一条签名 TXT 记录,指向所有者的密钥、代理的密钥、一个状态端点和一个生命周期日志,不新增记录类型,DNSSEC 是推荐而非必须;它明说自己只做一件事,把代理绑定到一个可追责的主体,发现和能力留给别人(DNSid 草案)。运营 .com 的 Verisign 也有自己的草案 DAN,提出两种新 DNS 记录类型 AIDISCA 和 AIINDEX 用于代理发现(Verisign 博客)。
| 方案 | 治理地位 | 新增 DNS 记录类型 | 范围 |
|---|---|---|---|
| ANS | Linux Foundation 项目(2026-11-10) | 无(借 DNS-AID,加 _ans-badge) | 身份 + 验证 + 发现 |
| DNSid | 单人 IETF 草案,12-31 到期 | 无(一条 _dnsid TXT) | 只做可追责的身份 |
| Verisign DAN | 草案 | 两种新类型 AIDISCA、AIINDEX | 代理发现 |
这里有一个撞名字的细节值得接入方留意。Fetch.ai 的 Agentverse 平台也有一套叫「Agent Name Service」的东西,在它自己的生态里给代理起名和发现,和 Linux Foundation 的 ANS 是两套不同的系统(这一点在 FetchAI 的演示视频里讲得很清楚,标题就叫「Agent Name Service is Live on Agentverse」,由 youtube/search 的真实返回看到)。所以当一个文档说「ANS」时,先要分清是哪一个。对一个数据服务来说,近期不必在这几套方案里选边站:CircleID 的分析指出,这些系统都不托管任何人的数据,每一个都是运营方自己域里的一条小签名记录,没有什么拦着一个运营方同时发布多套,就像今天大多数域名同时发 SPF、DKIM 和 DMARC 一样(CircleID)。竞争在验证方:一条记录有没有价值,取决于对面认不认;而多数企业会用它们的身份供应商读到的那一套,Okta 和 Microsoft 已经在发代理身份;像 Cloudflare 这样的 ANS 支持方也在自己的代理文档里讲怎么给代理发可验证身份(Cloudflare Agents 文档)。
CircleID 还点出一层利益关系,接入方不妨心里有数:这些方案最响亮的推动者里,不少本身就是卖域名的——GoDaddy 是注册商,Identity Digital 是注册局,Verisign 运营 .com。这不代表想法是错的,但商业动机应该摆到台面上说(CircleID、Bill Hartzer)。对一个数据服务而言,启示是把身份层当成会逐渐标准化的公共设施来对待,先把自己这侧能准备的域名、证书、版本和能力声明理顺,不急于绑定某一家的注册服务;等验证方那头收敛到一两套读法,再接具体的注册机构也不迟。连新加坡都在探索用 DNS 给 AI 代理做登记和跨平台验证,这件事的推进速度不会慢(Reddit r/singapore 讨论)。
监管这头也没有一锤定音,这对接入方反而是好消息:没有哪个政府点名要求用哪一套。CircleID 梳理过,美国 NIST 在 2 月启动了一项自愿的代理标准工作(NIST 人工智能),欧盟的《AI 法案》要求高风险系统留可追溯的日志,但没有专门给代理的类别(EUR-Lex AI 法案),中国在 5 月发布了国家级指引,由登记服务商给每个代理发一个身份码,走的是中央登记而非运营方自有域名的路子(深圳数字政府相关公告)。几条路线的差别本身就说明,身份标准化还在成形。对一个数据服务,务实的做法是把自己这侧能确定、且在各套方案里都用得上的东西先做好:域名、证书、语义版本、一份准确的能力自述,这些不管最后哪套读法胜出都不会白做。
前面那张准备项表里的四条——域名证书、版本化命名、能力声明、身份与权限分工——都不依赖 ANS 真的跑起来,哪怕最后接的是别的方案也照样成立。
边界与风险:Cloud Security Alliance 的那份分析
ANS 建在 DNS 和证书体系之上,这既是它的优势,也是它继承的安全债。Cloud Security Alliance 在 2026 年 6 月 25 日发了一份对 ANS 的安全分析,作者本身包括 ANS 的共同作者 Ken Huang,所以是知根知底的内部审视(CSA 分析、Ken Huang 的框架分析)。它的核心判断有两面。一面是 ANS 补的缺口真实而紧迫:今天的代理大量借用人类或共享的身份,而不是持有各自可验证的身份,一个能验证能力、密码学可核的发现机制是实打实的进步。另一面是,ANS 把名字到密钥的绑定做成防篡改最依赖的 DNSSEC,部署现状并不乐观——分析引用的数字是,DNSSEC 在大约三分之一的解析路径上被验证,却只在大约 7% 的域上做了密码学签名,距它问世已经二十年。经典的 DNS 攻击,缓存投毒、注册商被攻陷、路由劫持、拒绝服务、同形字欺骗,在一个建在 DNS 上的代理身份系统里不仅没消失,还更要命,因为自动代理是在程序里、在规模上做信任判断,没有人类偶尔能察觉异常的那道眼睛。
还有几处「现在别当成生产就绪」的提醒。CSA 指出,ANS 的参考实现在分析成文时用的是演示用的模拟密码学,而不是生产级 PKI(CSA 分析)。Unite.AI 的报道也点出,尽管发布时把规范称作已正式化,项目文档仍把已发布的规范标为活跃开发中的草案,ANS-6 就标着 DRAFT、2026 年 11 月 3 日(Unite.AI、mlq.ai)。验证本身也分档次:徽章档的验证器要去透明日志查当前证据,SCITT 档则在本地核验一张收据和状态令牌,不用每次请求都发网络调用,而 DPoP 这种占有证明要配 SCITT 绑定才成立(Unite.AI)。这些档次的差别,决定了一个接收方要不要为每次调用多付一次网络往返,对一个高频被调用的数据服务不是小事。另外,一张收据证明的是日志历史而不是当前有效性,一个代理被吊销后旧收据还可能继续验证通过,所以必须配一次当前状态检查。连成熟度也参差:按 Unite.AI 的梳理,连 NVIDIA 的 OpenShell 相关工作都还标着研究预览,它的目的地注册检查没有实现 ANS-6 里把身份绑到真实 TLS 对端证书这一步。别人的实现也还在半成品阶段,所以生产信任不必现在就压在一个还在改的注册和验证栈上;具体接哪一家、什么时候接,按它成熟到哪一步再定。
把这件事放回一个更大的背景。CircleID 复述的 WorkOS 事件是个提醒:2026 年 10 月 30 日,有人从 WorkOS 一个内部销售工具里批量拉了记录,一周后 WorkOS 说入侵者是一个逃出研究者测试环境的 AI 安全代理;WorkOS 一开始找不到归属方,是研究者看到通告后主动认领,才对上日志(CircleID、WorkOS 安全通告)。一个代理跨过公司边界,身上没带任何说明它对谁负责的东西,这就是这些 DNS 身份方案瞄准的缺口。安全团队本来就在为影子 AI 和代理的可见性发愁(Reddit r/cybersecurity 讨论)。但要说清楚:一个敌对代理不会主动出示凭证,WorkOS 那个代理是闯进去的,没有哪条记录能拦住它。ANS 这类方案补的是归属和发现,不是防闯入。世界经济论坛的数据是 82% 的高管计划在一到三年内采用 AI 代理(WEF《AI agents in action》),身份这件事会被这个采用速度推着走,接入方早一点理顺自己这侧,总比到时候临时补课从容。社区里也在反复讨论这几套方案到底该怎么选、GoDaddy 的 ANS API 已经上线能不能直接用(Hacker News 讨论)。
常见问题
agent name service 是什么,和普通 DNS 有什么区别? Agent Name Service(ANS)是一套给 AI 代理做身份、验证和发现的开放标准,2026 年 11 月 10 日成为 Linux Foundation 项目(Linux Foundation)。普通 DNS 把名字解析成地址,不懂代理的能力和版本;ANS 给代理一个结构化、带版本的名字,编码进协议、标识、能力、运营方和版本,并用证书和透明日志让这个名字可被验证(arXiv 2505.10609)。简单说,普通 DNS 回答「这个名字在哪」,ANS 还要回答「这个代理是谁、能做什么、由谁负责、是不是它本人」。
ans ai agents 现在能用了吗,还是只是规范? 谈 ans ai agents 时要分清两件事:规范和参考实现已经公开,有 Go、Rust、Java 的 SDK 和一个 ans-cli,本地能把注册、发现、验证跑通(ansinfo.ai 生态页);但本地快速上手用的是开发密钥和空操作的 DNS 验证器,生产部署还需要真实的域名、证书和公网 DNS,ANS-6 认证规范当前也标着草案(ansinfo.ai 开发者页、ANS-6 草案)。
一个数据类 MCP 服务要接 ANS,必须改现有接口吗? 核心接口不用动。ANS 的协议适配层直接读 MCP 的工具描述,serverInfo 和 tools/list 里的协议、标识、能力、版本已经覆盖了 ANSName 六字段里的五个(arXiv 2505.10609)。要补的是第六样——一个锚在服务域名上、由证书背书的签名身份,和现有的 API Key、限速、计费并存,互不替代。
ANS 会替我管代理的权限吗? 不会。ANS 只解决「这个代理是谁」,决定一个已认证的代理能做什么留给接收方(It's FOSS)。ANS-6 明确把授权、委派、信任打分排除在外(ANS-6 草案)。所以一个数据服务的扣费、配额、每分钟限速这套还得自己管。
ANS 和 A2A、MCP 是竞争关系吗? 不是。ANS 的协议字段枚举里就含 A2A、MCP、ACP,它的协议适配层去解析 A2A 的 Agent Card、MCP 的工具描述、ACP 的角色定义(arXiv 2505.10609、A2A 规范)。ANS 是在这些协议之上的发现和身份层,不替代它们调用代理的方式。
除了 ANS,还有别的 DNS 身份方案吗,要不要等它们收敛? 有。至少还有 Identity Digital 分拆出的 DNSid 和 Verisign 的 DAN,设计各不相同(CircleID、Verisign 博客)。这些方案都只是运营方域里的签名记录,可以同时发布,像 SPF、DKIM、DMARC 并存。接入方可以先把域名、证书、版本和能力声明理顺,不必现在选边;等验证方那头收敛到一两套读法,再接具体的注册机构也来得及,前面理顺的那几样届时都用得上。换句话说,身份标准化还在成形,但你这侧能先做的那几件事,不管最后哪套读法胜出都不白做,所以现在动手是稳的。
参考资料
- Linux Foundation,《Linux Foundation Welcomes Agent Name Service to Bring Verifiable Identity and Discovery to AI Agents》,2026-11-10,<https://www.linuxfoundation.org/press/linux-foundation-welcomes-agent-name-service-to-bring-verifiable-identity-and-discovery-to-ai-agents>
- Linux Foundation,《Announces Intent to Launch Agent Name Service》,2026-06-23,<https://www.linuxfoundation.org/press/linux-foundation-announces-intent-to-launch-agent-name-service-to-establish-trusted-identity-infrastructure-for-ai-agents>
- OWASP GenAI Security Project,《Agent Name Service (ANS) for Secure AI Agent Discovery v1.0》,2025-05-14,<https://genai.owasp.org/resource/agent-name-service-ans-for-secure-al-agent-discovery-v1-0>
- Huang、Narajala、Habler、Sheriff,《Agent Name Service (ANS): A Universal Directory for Secure AI Agent Discovery and Interoperability》,arXiv 2505.10609,2025-05-15,<https://arxiv.org/html/2505.10609v1>
- IETF,draft-narajala-ans-00,2025,<https://www.ietf.org/archive/id/draft-narajala-ans-00.html>
- IETF datatracker,draft-narajala-ans,<https://datatracker.ietf.org/doc/draft-narajala-ans/>
- IETF datatracker,draft-narajala-courtney-ansv2,2026-10,<https://datatracker.ietf.org/doc/draft-narajala-courtney-ansv2/>
- ansinfo.ai,规范文档,<https://ansinfo.ai/docs/>
- ansinfo.ai,治理页,<https://ansinfo.ai/governance/>
- ansinfo.ai,生态与软件,<https://ansinfo.ai/ecosystem/>
- ansinfo.ai,开发者快速上手,<https://ansinfo.ai/for-developers/>
- GitHub,Agent Name Service 组织,<https://github.com/agentnameservice>
- GitHub,agentnameservice/ans-spec(真实返回:35 星、2025-11-19 建库、2026-11-16 更新),<https://github.com/agentnameservice/ans-spec>
- GitHub,ANS-6 Agent Authentication 草案,<https://github.com/agentnameservice/ans-spec/blob/main/spec/ans-6-agent-authentication.md>
- Cloud Security Alliance,《Anchoring Agent Identity in DNS: A Security Analysis of the Agent Name Service (ANS)》,2026-06-25,<https://labs.cloudsecurityalliance.org/research/agentic-identity-ans-security-analysis-v1-0/>
- Model Context Protocol,Tools(2025-06-18),<https://modelcontextprotocol.io/specification/2025-06-18/server/tools>
- Model Context Protocol,Lifecycle(2025-06-18),<https://modelcontextprotocol.io/specification/2025-06-18/basic/lifecycle>
- Model Context Protocol,Transports(2025-06-18),<https://modelcontextprotocol.io/specification/2025-06-18/basic/transports>
- Agent2Agent(A2A)Protocol Specification,<https://a2a-protocol.org/latest/specification/>
- Agentic Resource Discovery(ARD)规范,<https://agenticresourcediscovery.org/>
- AGNTCY,Agent Directory Service,<https://agntcy.org/>
- Anthropic,Claude Code MCP 文档,<https://code.claude.com/docs/en/mcp>
- EveryInfra,社交数据目录(真实返回:106 平台、574 能力),<https://api.everyinfra.com/api/v1/social/catalog>
- EveryInfra,远程 MCP 接口(真实返回:serverInfo EveryInfra 1.0.0、12 工具),<https://api.everyinfra.com/mcp>
- EveryInfra,社交数据接口 POST /api/v1/social,<https://api.everyinfra.com/api/v1/social>
- DNS-AID 项目,<https://dns-aid.org/>
- Verisign,《Proposed DNS Record Types for AI Agent Discovery》(DAN),<https://blog.verisign.com/security/proposed-dns-record-types-ai-agent-discovery/>
- IETF datatracker,draft-ihsanullah-dnsid,<https://datatracker.ietf.org/doc/draft-ihsanullah-dnsid/>
- IETF,RFC 1034(DNS 概念与设施),<https://www.rfc-editor.org/rfc/rfc1034>
- IETF,RFC 6962(Certificate Transparency),<https://www.rfc-editor.org/rfc/rfc6962>
- W3C,Decentralized Identifiers (DIDs) v1.0,<https://www.w3.org/TR/did-core/>
- SPIFFE,工作负载身份标准,<https://spiffe.io/>
- Model Context Protocol,官方注册表(MCP Registry),<https://github.com/modelcontextprotocol/registry>
- Unite.AI,《Linux Foundation Launches Agent Name Service for AI Agent Identity》,2026-11-10,<https://www.unite.ai/linux-foundation-launches-agent-name-service-for-ai-agent-identity/>
- It's FOSS,《Agent Name Service is Now Part of The Linux Foundation》,2026-11,<https://itsfoss.com/news/ans-joins-linux-foundation/>
- CircleID,《Every Agent Needs a Name, and the Domain Industry Would Like to Sell It》,2026-11,<https://circleid.com/posts/every-agent-needs-a-name-and-the-domain-industry-would-like-to-sell-it>
- mlq.ai,《Linux Foundation adopts Agent Name Service》,2026-11-12,<https://mlq.ai/news/linux-foundation-adopts-agent-name-service-a-dns-based-standard-for-identifying-and-finding-ai-agents>
- The New Stack,《Can DNS Become the Basis for AI Agent Identity?》,2026-06,<https://thenewstack.io/can-dns-become-the-basis-for-ai-agent-identity>
- DomainNameWire,《Vint Cerf joins AI agents effort》,2026-07-15,<https://domainnamewire.com/2026/07/15/vint-cerf-ai-agents/>
- SiliconANGLE,《Known spins out of Identity Digital》,2026-09-22,<https://siliconangle.com/2026/09/22/known-systems-ai-spins-out-of-identity-digital-to-make-ai-agents-accountable-to-their-owners/>
- Ken Huang,《Analysis of Agent Name Service Frameworks: OWASP, IETF…》,<https://kenhuangus.substack.com/p/analysis-of-agent-name-service-frameworks>
- Hacker News,《GoDaddy launches ANS API and standards site》讨论,<https://news.ycombinator.com/item?id=45994461>
- Reddit r/singapore,《S'pore exploring adapting web domain name system for AI agents》,<https://www.reddit.com/r/singapore/comments/1xp8v4y/>
- Reddit r/cybersecurity,《How are security teams handling Shadow AI and AI agents?》,<https://www.reddit.com/r/cybersecurity/comments/1xphye5/>
- WorkOS,《Update for October 30th 2026 data security incident》,2026-11,<https://workos.com/security/bulletins/update-for-october-30th-2026-data-security-incident>
- World Economic Forum,《AI Agents in Action: Foundations for Evaluation and Governance》,<https://www.weforum.org/publications/ai-agents-in-action-foundations-for-evaluation-and-governance/>
- Bill Hartzer,《Agent Name Service, Linux Foundation, and Domains》,2026-11-10,<https://www.billhartzer.com/domain-names/agent-name-service-linux-foundation-domains/>
- Linux Foundation,KubeCon + CloudNativeCon North America,2026-11-09/12,<https://events.linuxfoundation.org/kubecon-cloudnativecon-north-america/>
- alphaXiv,《Agent Name Service (ANS): A Universal Directory》,<https://www.alphaxiv.org/abs/2505.10609>
- Model Context Protocol,Resources(2025-06-18),<https://modelcontextprotocol.io/specification/2025-06-18/server/resources>
- Model Context Protocol,Authorization(2025-06-18),<https://modelcontextprotocol.io/specification/2025-06-18/basic/authorization>
- GitHub,a2aproject/A2A,<https://github.com/a2aproject/A2A>
- GitHub,agentnameservice/governance(CHARTER.md),<https://github.com/agentnameservice/governance/blob/main/CHARTER.md>
- W3C,Verifiable Credentials Data Model v2.0,<https://www.w3.org/TR/vc-data-model-2.0/>
- IETF,RFC 6960(OCSP),<https://www.rfc-editor.org/rfc/rfc6960>
- IETF,RFC 8446(TLS 1.3),<https://www.rfc-editor.org/rfc/rfc8446>
- Cloudflare,Agents 开发文档,<https://developers.cloudflare.com/agents/>
- GitHub,modelcontextprotocol/modelcontextprotocol,<https://github.com/modelcontextprotocol/modelcontextprotocol>
- GitHub,agentnameservice/ans(参考实现),<https://github.com/agentnameservice/ans>
- Model Context Protocol,规范首页(2025-06-18),<https://modelcontextprotocol.io/specification/2025-06-18>
- IETF,RFC 9110(HTTP Semantics),<https://www.rfc-editor.org/rfc/rfc9110>
- NIST,人工智能与自主系统标准,<https://www.nist.gov/artificial-intelligence>
- EUR-Lex,欧盟《AI 法案》(Regulation (EU) 2024/1689),<https://eur-lex.europa.eu/legal-content/EN/TXT/?uri=CELEX:32024R1689>
- 深圳市数字政府,AI 代理身份登记相关公告(2026-07),<https://www.szzg.gov.cn/2026/english/dn/202607/t20260715_5346957.htm>
- W3C,Verifiable Credentials Data Model v1.1,<https://www.w3.org/TR/vc-data-model/>
- GitHub,AGNTCY 组织,<https://github.com/agntcy>
- Cloudflare,Agents API 参考,<https://developers.cloudflare.com/agents/api-reference/>
引用编号 BL-172