Llega Agent Name Service: qué debe preparar una API de datos
La Linux Foundation aceptó Agent Name Service el 10 de noviembre. Probamos un servicio MCP de datos: sus metadatos ya cubren cinco de los seis campos de un ANSName. Solo falta una identidad firmada.
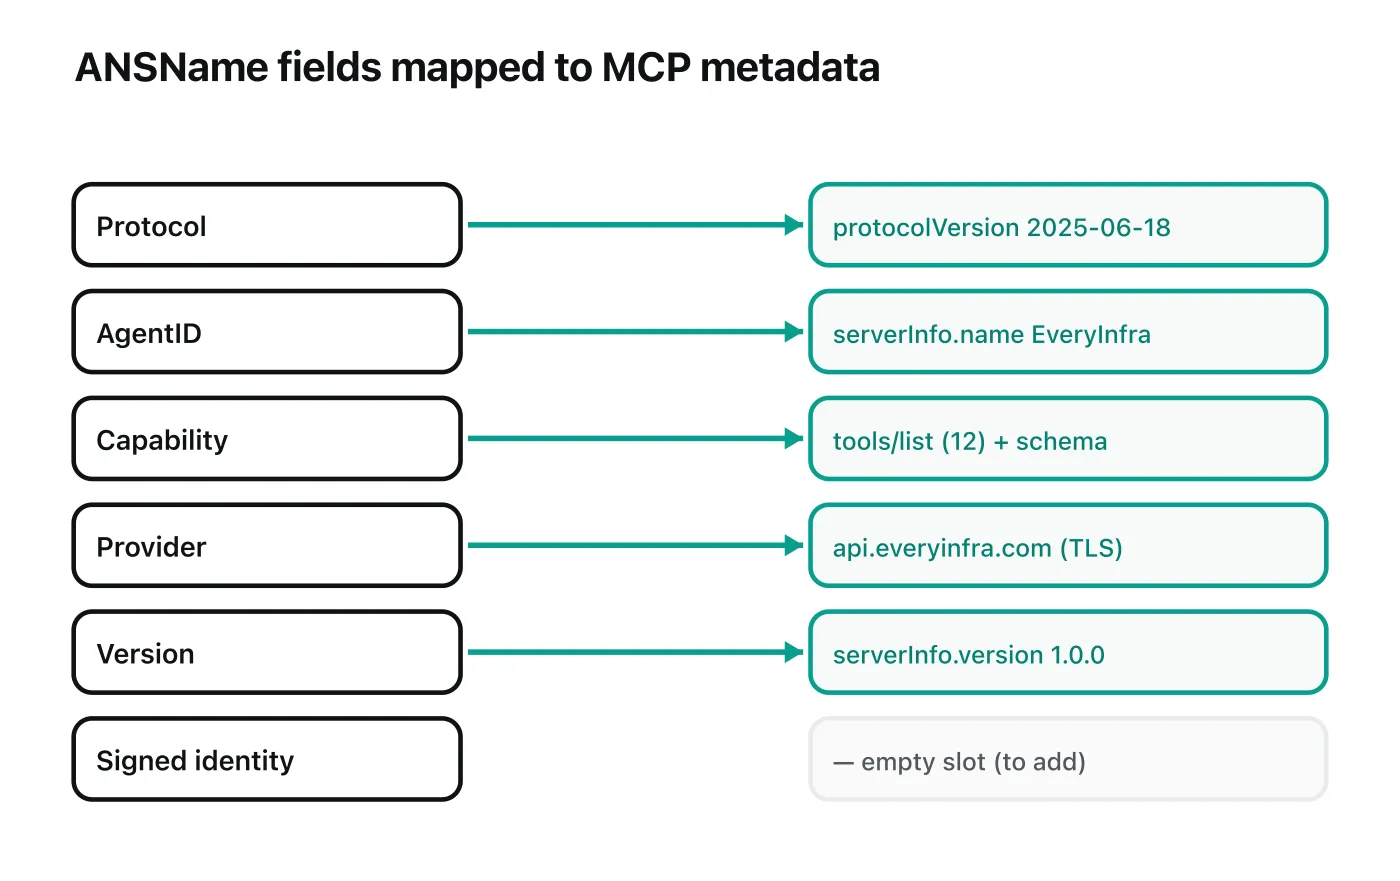
El 10 de noviembre de 2026, en KubeCon + CloudNativeCon North America, la Linux Foundation aceptó Agent Name Service (ANS) como proyecto de la fundación. ANS da a los agentes de IA un estándar de identidad, verificación y descubrimiento construido sobre DNS (Linux Foundation). Para un servicio como EveryInfra, que expone capacidades de datos a los agentes a través de un servidor MCP remoto, la noticia se reduce a una pregunta. Cuando un agente dentro de Claude, ChatGPT o Cursor debe encontrar y confiar en una fuente de datos, ¿con qué confirma quién es la fuente y qué puede hacer? El 17 de noviembre de 2026 leímos nuestro propio servidor MCP. Reporta serverInfo como EveryInfra, versión 1.0.0, versión de protocolo 2025-06-18. Un tools/list devuelve 12 herramientas everyinfra_* y 16.353 bytes, y cada herramienta lleva tres anotaciones de comportamiento: readOnlyHint, destructiveHint y openWorldHint (especificación de herramientas MCP). Al asignar esos metadatos en vivo a la gramática de nombres de ANS que definen OWASP y arXiv, cinco de los seis campos ya están disponibles en la API hoy. Solo falta un campo: una identidad firmada, verificable y anclada al dominio. Ese campo que falta es la capa que ANS añade, y es lo que un proveedor debería preparar ahora.
Qué es ANS: un estándar de identidad DNS que la Linux Foundation aceptó el 10 de noviembre
El núcleo técnico de ANS no es nuevo. Comenzó en mayo de 2025 como un documento del OWASP GenAI Security Project, dentro de su Agentic Security Initiative, titulado «Agent Name Service (ANS) for Secure AI Agent Discovery v1.0», y como un artículo académico (arXiv 2505.10609) de Ken Huang, Vineeth Sai Narajala, Idan Habler y Akram Sheriff (recurso de OWASP, artículo en arXiv, resumen en alphaXiv). El mismo diseño llegó al IETF en 2025 como el borrador individual draft-narajala-ans, y un borrador posterior, draft-narajala-courtney-ansv2, apareció en octubre de 2026 (IETF datatracker, borrador ANS v2). Estos borradores no tienen estatus formal en el IETF, y el organismo no los respalda. Abordan un hueco real. Cuando los agentes se llaman entre sí, el receptor no tiene una forma estándar de confirmar a quién representa quien llama.
La Linux Foundation anunció primero su intención de adoptar ANS el 23 de junio de 2026. Lo convirtió en proyecto formal en KubeCon el 10 de noviembre de 2026, bajo un comité directivo técnico que gobierna de forma abierta (anuncio de intención, página de KubeCon NA). Jim Zemlin, director ejecutivo de la Linux Foundation, dijo que los agentes de IA autónomos ya operan y transaccionan en sistemas globales, pero no pueden tener éxito sin una identidad verificable, y que ANS, bajo gobernanza neutral, da a toda la industria una base común de confianza para adoptar, implementar y mejorar (nota de prensa de la Linux Foundation). Brian Trzupek, vicepresidente sénior de producto de DigiCert, lo comparó con «un pasaporte para agentes de IA». Antes de dar a un agente acceso a tus sistemas o datos, verificas la identidad de ese agente. La metáfora del pasaporte marca el límite al que vuelve este artículo. Un pasaporte prueba quién eres. No decide por qué puerta puedes entrar.
ANS eligió el DNS como base para no reinventar la rueda. Vineeth Sai Narajala, coautor de ANS, dijo en el anuncio de intención que el objetivo era extender la confianza fundacional de internet a una nueva generación de tecnología autónoma, y que anclar la identidad del agente directamente en la probada infraestructura DNS da un marco escalable, descentralizado y retrocompatible (anuncio de intención). La fundación señala que el DNS ya procesa más de cien millones de consultas por segundo en todo el mundo. Construir la identidad de los agentes sobre DNS reutiliza una infraestructura que ya funciona a escala, en vez de una nueva red de búsqueda propietaria. Para un servicio de datos, esta elección tiene un beneficio directo. El dominio y el certificado que ya posees son el comienzo de la cadena de confianza de ANS. La barrera de entrada es más baja de lo que parece. Esa misma base arrastra una deuda, y la sección de riesgos vuelve a ese punto.
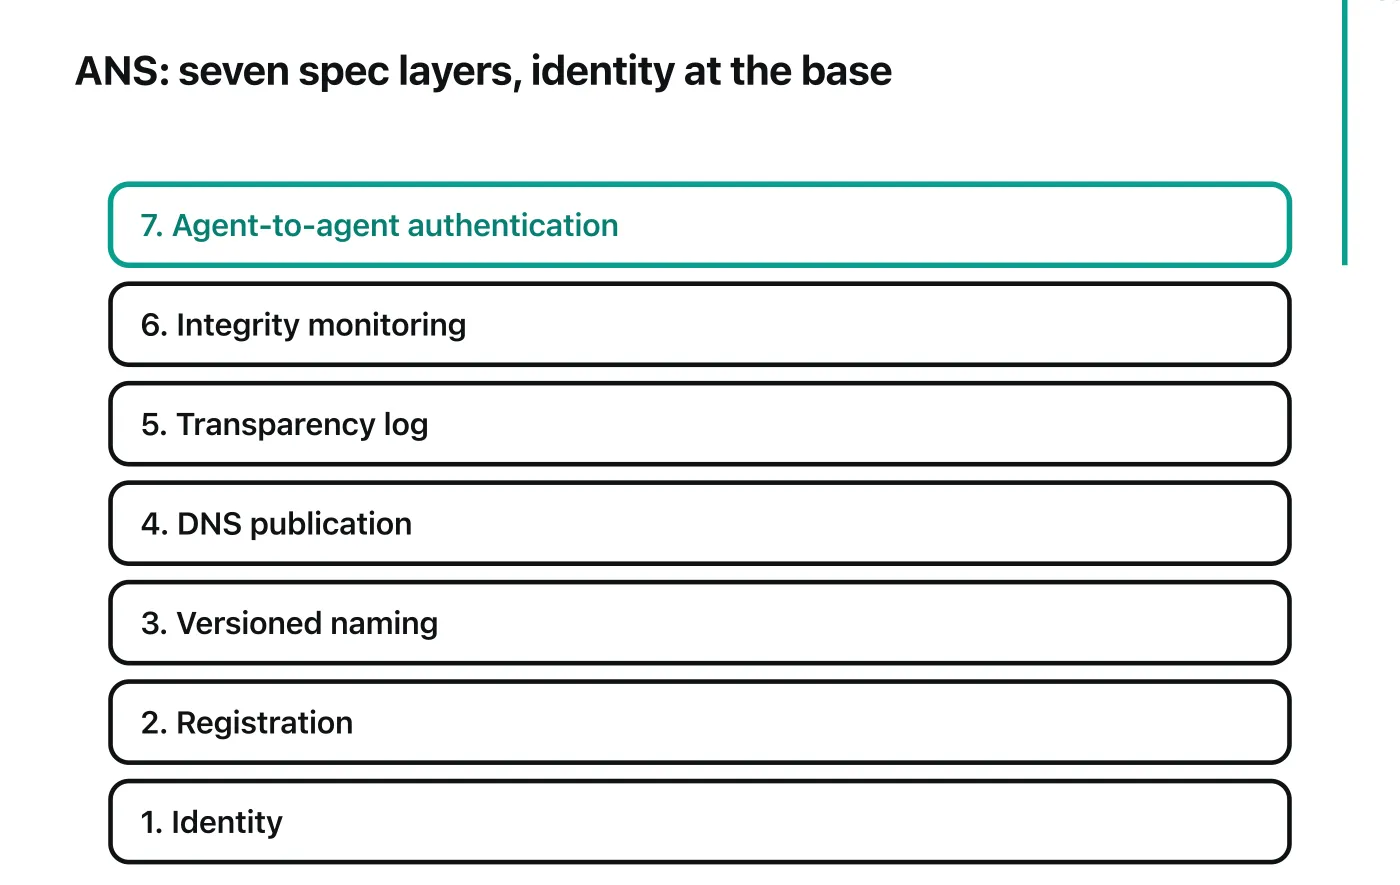
La especificación tiene 7 documentos. Cubren identidad, registro, nombrado con versiones, publicación en DNS, transparencia, monitoreo de integridad y autenticación de agente a agente (nota de prensa de la Linux Foundation, documentación de ansinfo.ai). Once organizaciones apoyan el proyecto: Cisco, Cloudflare, DigiCert, DistributedApps.ai, GoDaddy, HOL, Infoblox, Radix, Salesforce, OWASP y Trustmodel.ai. El comité directivo técnico comienza con 5 asientos: Scott Courtney, Keith Perry y Connor Snitker de GoDaddy, Ken Huang de DistributedApps.ai, y Michael Kantor de Hashgraph Online. La carta exige la primera elección dentro de 12 meses, y evita que una sola empresa tenga la mitad o más de los asientos (gobernanza de ansinfo.ai, carta del proyecto, It's FOSS). El software de referencia incluye SDK para Go, Rust y Java y una herramienta ans-cli. El código antiguo usa la licencia MIT, y el nuevo usa Apache 2.0 (ecosistema de ansinfo.ai). Las 11 organizaciones que apoyan caen en unos pocos grupos, y la mezcla indica quién gana con una capa de identidad anclada en DNS.
| Grupo | Organizaciones | Por qué están aquí |
|---|---|---|
| DNS y dominios | GoDaddy, Infoblox | Registrador y proveedor de appliances DNS |
| Seguridad y certificados | DigiCert, Cloudflare, Cisco | Certificados, borde, seguridad de red |
| Agentes y estándares | OWASP, DistributedApps.ai, HOL | Autores de la especificación y gobernanza |
| Plataformas | Salesforce, Radix, Trustmodel.ai | Plataformas de empresa y de agentes |
La tabla siguiente pone la cronología y algunas cifras clave en un solo lugar.
| Fecha (2026 salvo nota) | Evento | Cifra clave |
|---|---|---|
| 2025-05-14 | Documento OWASP v1.0 | Artículo arXiv 2505.10609 |
| 2026-06-23 | Intención de lanzar de la Linux Foundation | WEF: 82% de ejecutivos adoptan en 1-3 años |
| 2026-11-03 | Borrador de autenticación ANS-6 | DRAFT v1.0, versión 0.2.0 |
| 2026-11-10 | Lanzado como proyecto de la Linux Foundation | 7 documentos, 11 organizaciones, comité de 5 |
| desde 2026-11-14 | IETF 127 en San Francisco | El borrador DNSid expira el 12-31 |
Qué expone hoy un servicio MCP de datos
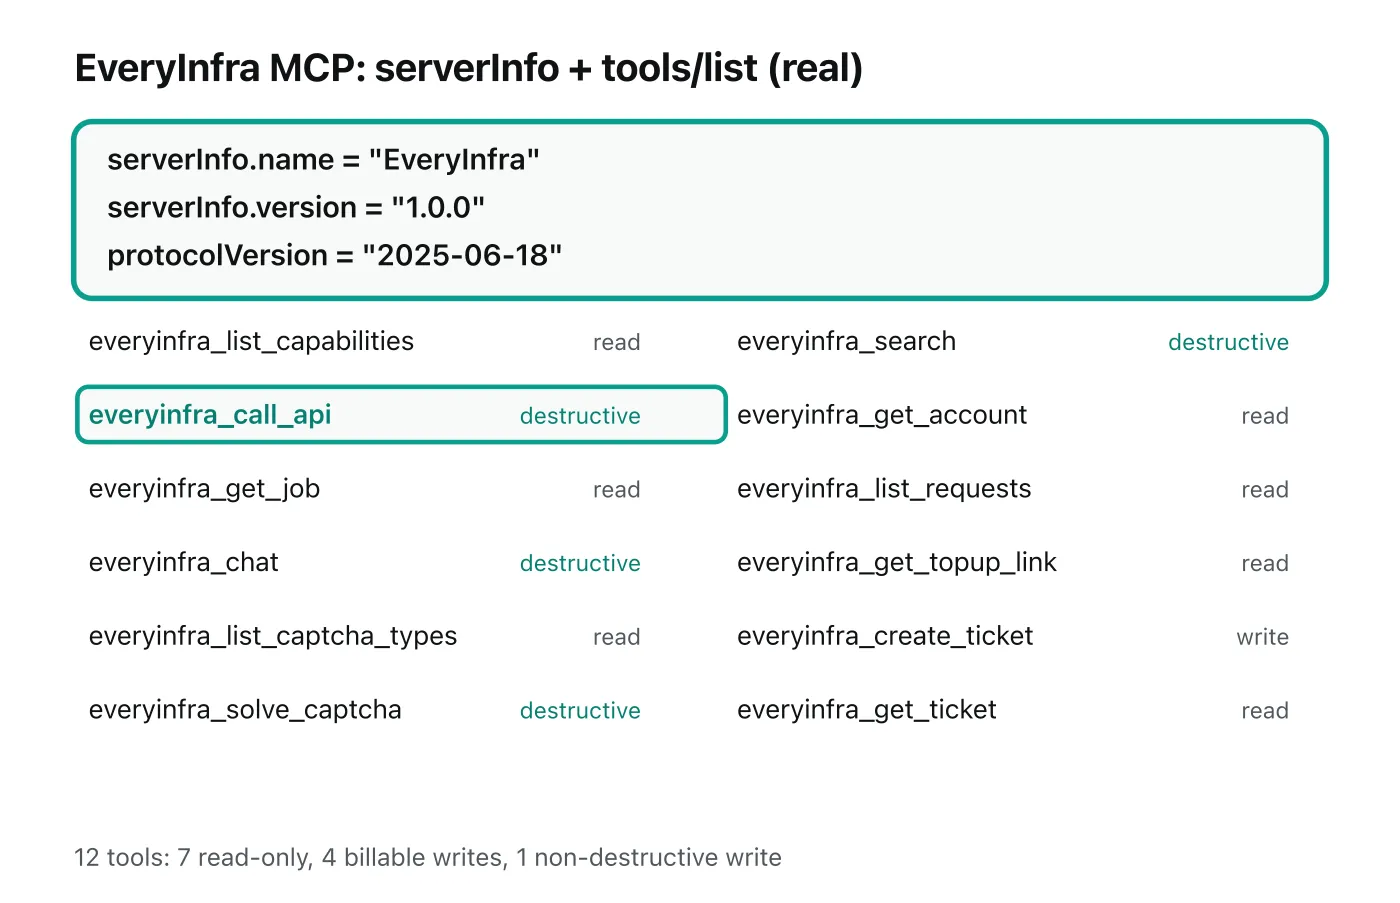
Ahora cambia la vista al proveedor. Un servicio de datos como EveryInfra, que ofrece herramientas everyinfra_*, se expone hoy a los agentes a través del Model Context Protocol. El agente se conecta a https://api.everyinfra.com/mcp. Envía initialize, luego notifications/initialized, luego tools/list. La especificación de ciclo de vida de MCP 2025-06-18 define este orden de intercambio (ciclo de vida de MCP, transportes de MCP). El 17 de noviembre de 2026 a las 00:17 hora de Singapur (SGT) lo recorrimos a mano. La llamada initialize devolvió 200. El servidor reporta serverInfo como {"name":"EveryInfra","version":"1.0.0"}, una protocolVersion de 2025-06-18, y tres capacidades declaradas: tools, prompts y resources, con una cadena de instrucciones de 3.801 caracteres. La respuesta no tiene cabecera Mcp-Session-Id, así que el servidor no exige un identificador de sesión. Estos campos parecen pequeños, pero juntos son la autodescripción de un servicio: su nombre, su versión y el protocolo que habla.
// Respuesta real de MCP initialize (extracto, 2026-11-17 00:17 SGT)
{"serverInfo": {"name": "EveryInfra", "version": "1.0.0"},
 "protocolVersion": "2025-06-18",
 "capabilities": {"tools": {}, "prompts": {}, "resources": {}}}
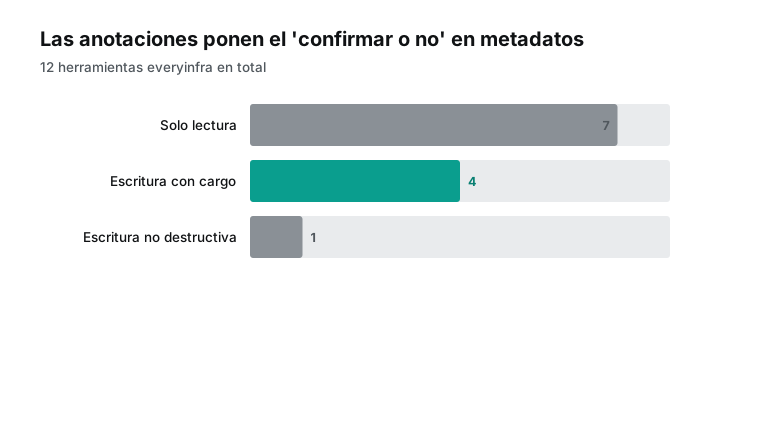
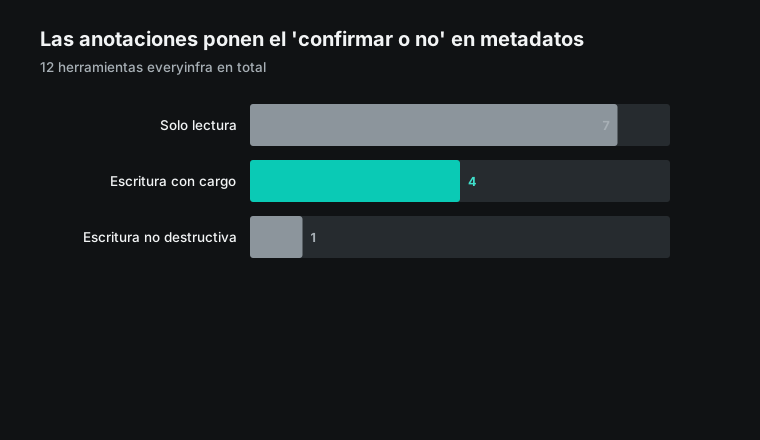
La llamada tools/list devuelve 12 herramientas y 16.353 bytes en total. Por anotación de comportamiento, 7 son de solo lectura (everyinfra_list_capabilities, everyinfra_get_job, everyinfra_list_captcha_types, everyinfra_get_account, everyinfra_list_requests, everyinfra_get_topup_link, everyinfra_get_ticket). Cuatro son escrituras con marca destructiva (everyinfra_call_api, everyinfra_chat, everyinfra_solve_captcha, everyinfra_search). Una es una escritura que no es destructiva (everyinfra_create_ticket). La herramienta de datos everyinfra_call_api lleva readOnlyHint: false, destructiveHint: true y openWorldHint: true. La marca destructiva significa que cobra dinero. La marca de mundo abierto significa que llega a un sistema externo. Estas anotaciones son campos opcionales de la especificación de herramientas de MCP, y un cliente las usa para decidir si una llamada necesita confirmación del usuario primero (especificación de herramientas MCP). Así, un agente responsable lee la señal «esto cuesta dinero y llega a una API externa» antes de llamar a everyinfra_call_api, no después del cargo.
Cada herramienta lleva también un inputSchema, un JSON Schema estándar. Los parámetros obligatorios de everyinfra_call_api son platform y action, con params y mode opcionales. Su descripción indica el precio por nivel de plataforma, de 0,56 a 5,56 USD por mil, y que las llamadas fallidas y los resultados vacíos no dejan cargo final (MCP de EveryInfra). Un nivel más abajo, el catálogo gratuito GET /api/v1/social/catalog que hay detrás de everyinfra_list_capabilities lista 106 plataformas y 574 capacidades, cada una con parámetros obligatorios, parámetros opcionales, significados de parámetros y un precio por llamada (catálogo de EveryInfra). Así, antes de llamar a ningún dato, un agente puede leer, mediante el mecanismo estándar de descubrimiento de MCP, cómo se llama el servicio, qué versión corre, qué 12 clases de operación ofrece, qué parámetros necesita cada una, cuáles cuestan dinero y qué 106 plataformas cubre. Es una autodescripción bastante completa, y una máquina puede analizarla directamente.
| Campo MCP | Valor real (2026-11-17) | Qué le dice a un agente |
|---|---|---|
serverInfo.name | EveryInfra | Cómo se llama el servicio |
serverInfo.version | 1.0.0 | Qué versión, si se puede pedir un rango |
protocolVersion | 2025-06-18 | Qué versión de MCP habla |
número de tools | 12 | Cuántas clases de operación |
| lectura / escritura / destructiva | 7 / 1 / 4 | Cuáles necesitan confirmación |
inputSchema.required | platform, action | Qué debe dar una llamada |
Cómo leer un ANSName: asignarlo a los metadatos MCP campo por campo
La gramática de nombres de ANS está clara en el documento de OWASP y en el artículo de arXiv, y el análisis de la Cloud Security Alliance cita la gramática directamente: ANSName = Protocol "://" AgentID "." agentCapability "." Provider ".v" Version ["." Extension]. Un ejemplo concreto es a2a://textProcessor.DocumentTranslation.AcmeCorp.v2.1.hipaa, que se lee como un agente de traducción de documentos que opera AcmeCorp, accesible por A2A en la versión 2.1, con una extensión de despliegue HIPAA (arXiv 2505.10609, análisis de la CSA). El campo de protocolo viene de un conjunto enumerado que hoy incluye A2A, MCP y ACP, de modo que un solo esquema de nombres abarca distintos ecosistemas de agentes. La versión debe seguir el versionado semántico, así un solicitante puede pedir un rango compatible en vez de una compilación exacta. El planteamiento de la Linux Foundation de 2026 ancla el nombre más directamente al DNS en vivo, en una forma como ans://v1.0.0.payments.example.com, donde cada versión tiene su propio nombre y una nueva versión necesita un nuevo registro (Unite.AI, It's FOSS). Ambas formas apuntan a lo mismo. Un nombre debe codificar el protocolo, el identificador, la capacidad, el proveedor y la versión.
Para hacer concreta la gramática, aquí está el ejemplo de OWASP separado campo por campo, para ver qué lleva cada parte de un ANSName.
| Parte del ANSName | Valor de ejemplo | Significado |
|---|---|---|
| Protocol | a2a | El protocolo de agente (A2A, MCP o ACP) |
| AgentID | textProcessor | El identificador del agente |
| agentCapability | DocumentTranslation | Qué hace el agente |
| Provider | AcmeCorp | Quién lo opera |
| Version | v2.1 | Versión semántica, negociable por rango |
| Extension | hipaa | Marca opcional de despliegue |
Asigna esa gramática a los metadatos MCP que leímos el 17 de noviembre, y la cobertura queda clara. El campo de protocolo corresponde a MCP; somos un servicio MCP remoto en la versión de protocolo 2025-06-18, así que está disponible. El campo de identificador corresponde a serverInfo.name, que es EveryInfra, así que está disponible. El campo de capacidad corresponde a los 12 nombres de herramienta de tools/list más cada inputSchema, con 574 capacidades de catálogo por debajo, así que está disponible, y con más detalle del que un campo de ANSName puede guardar. El campo de versión corresponde a serverInfo.version, que es 1.0.0, así que está disponible. El campo de proveedor corresponde al dominio api.everyinfra.com. El dominio existe, el servicio corre en él sobre TLS, pero el serverInfo de MCP no firma ese dominio dentro del nombre de forma verificable, así que es media cobertura. El sexto elemento que falta es una identidad firmada, anclada al dominio y respaldada por un certificado y un registro de transparencia. MCP en sí no tiene capa de identidad. Su autenticación es una clave de API, y una clave prueba «quién paga la llamada», no «qué servicio es este».
| Campo ANSName | Qué significa en ANS | Disponible hoy en nuestro MCP | ¿Listo? |
|---|---|---|---|
| Protocol | Qué protocolo de agente | MCP (MCP remoto, protocolo 2025-06-18) | Sí |
| AgentID | Identificador del agente | serverInfo.name = EveryInfra | Sí |
| agentCapability | Qué puede hacer | 12 herramientas everyinfra_* + inputSchema; 574 capacidades debajo | Sí |
| Provider | Quién lo opera | Dominio api.everyinfra.com (TLS, no firmado en el nombre) | Parcial |
| Version | Versión semántica | serverInfo.version = 1.0.0 | Sí |
| Identidad firmada | Certificado + registro DNS + registro de transparencia | Ninguna; la autenticación es una clave de API | Falta |
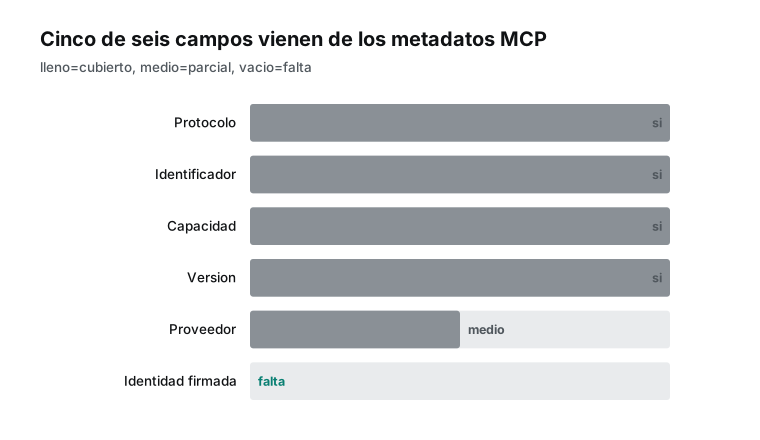
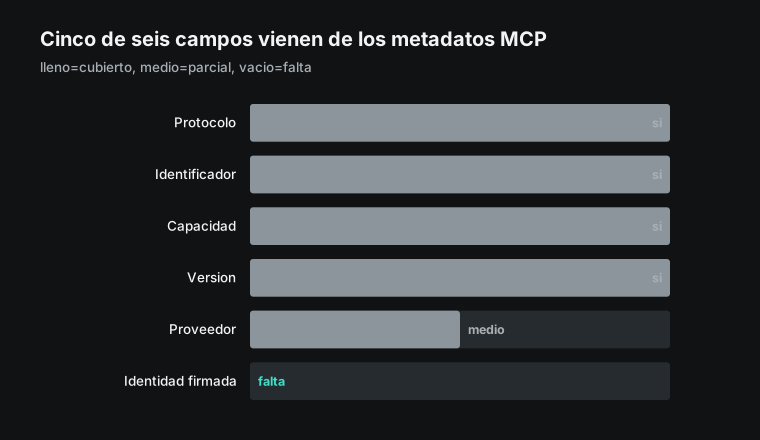
Esta correspondencia es el punto del artículo. Muestra algo útil para un proveedor. ANS no te pide inventar una declaración de capacidades desde cero. El serverInfo y el tools/list de MCP ya aportan el protocolo, el identificador, la capacidad y la versión. La arquitectura de OWASP tiene una capa de adaptadores de protocolo que analiza los metadatos nativos de cada protocolo: Agent Cards de A2A, descripciones de herramientas y recursos de MCP, y definiciones de rol de ACP, y guarda los datos específicos de cada protocolo en un objeto de extensiones (arXiv 2505.10609, especificación de A2A). En otras palabras, ANS lee las descripciones de herramientas que ya expones en tools/list. El trabajo que un proveedor debe añadir está en un solo lugar: elevar «qué servicio es este» de una clave de API a una identidad que un tercero pueda verificar y que se ancle a tu propio dominio. Como nota, MCP también tiene un registro oficial para el descubrimiento de servicios (MCP Registry). Este y ANS resuelven extremos complementarios. El registro ayuda a las personas a encontrar un servicio, y ANS ayuda a una máquina a verificar la identidad de un servicio.
El campo de extensión opcional al final de la gramática ANSName tiene un uso práctico para un servicio de datos. En el ejemplo a2a://textProcessor.DocumentTranslation.AcmeCorp.v2.1.hipaa, el token hipaa es la extensión, y marca un despliegue relacionado con el cumplimiento normativo. El campo de versión debe seguir el versionado semántico, así un solicitante puede pedir «la versión compatible más alta de la rama 2.x» en vez de una compilación, y el registro negocia la versión compatible más alta por rango antes de devolver el punto de acceso (arXiv 2505.10609). Aplicado a un servicio de datos, esto significa que un número de versión puede expresar la evolución de la interfaz más adelante, y el campo de extensión puede marcar un despliegue para una industria o región concreta, algo que hoy MCP solo puede indicar en la documentación. Mantener serverInfo.version como una versión semántica de verdad es allanar el camino a esta negociación por rango con antelación.
El viaje real de descubrimiento a llamada: tools/list a tools/call
El flujo de resolución de la especificación de ANS es una búsqueda en directorio más una verificación. El solicitante envía una petición de capacidad que indica el protocolo, el identificador, la capacidad, el proveedor y un rango de versión. El registro empareja registros candidatos, negocia la versión compatible más alta con un modelo de rango de versionado semántico, y devuelve un registro de punto de acceso formado por los datos del punto de acceso, una firma y un certificado. El cliente primero verifica la firma del registro sobre los datos del punto de acceso, luego valida la cadena de certificados hasta una autoridad de certificación de confianza, con una comprobación de revocación por lista de revocación o OCSP, y solo entonces trata el punto de acceso como auténtico (análisis de la CSA, RFC 6960 OCSP). Cada respuesta lleva un tiempo de vida, con un valor por defecto de 300 segundos, tras el cual el cliente revalida. Eso es «descubrir» más «verificar», y solo después vienen «conectar» y «llamar».
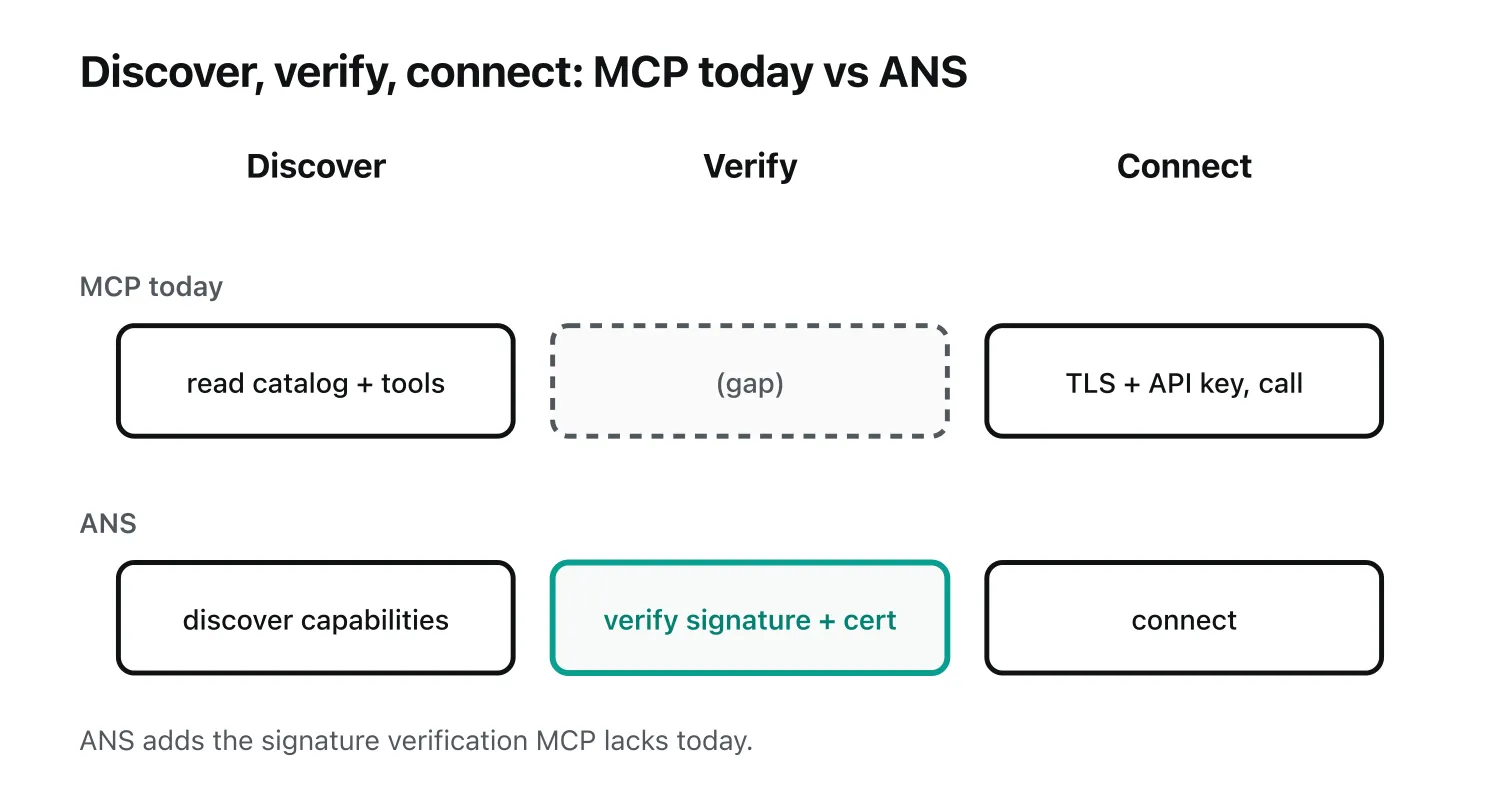
Sin ANS, los pasos de descubrir y llamar también ocurren hoy, pero sin la verificación de firma en el medio. El 17 de noviembre de 2026 a las 00:18:50 hora de Singapur (SGT), hicimos un viaje real con reddit/search. La llamada del agente fue platform=reddit, action=search, params={keyword: "agent name service", limit: 10}. La API devolvió 200, un count de 4 y un billing.charged_usd de 0,000792, y el cuerpo tenía cuatro discusiones reales sobre temas como la gestión de identidad de agentes y el nombrado de agentes. Esa llamada corresponde al último paso del flujo de resolución de ANS, «conectar al punto de acceso y llamar». El tools/list anterior corresponde al paso «descubrir qué capacidades existen». La diferencia es que ANS inserta una comprobación de la firma del registro y de la cadena de certificados entre estos dos pasos, mientras que MCP hoy se apoya en el TLS de la capa de transporte y en una clave de API. Para ver cómo conectan distintos clientes este MCP remoto, la guía de configuración tiene los pasos (configuración de MCP remoto, página del servidor MCP).
# Descubrimiento: listar las herramientas que expone este servicio (MCP tools/list)
curl -s https://api.everyinfra.com/mcp \
  -H "Authorization: Bearer $EVERYINFRA_API_KEY" \
  -H "Content-Type: application/json" \
  -H "Accept: application/json, text/event-stream" \
  -d '{"jsonrpc":"2.0","id":2,"method":"tools/list","params":{}}'

# Llamada: tras leer las herramientas, hacer una petición de datos real (forma REST de tools/call)
curl -s https://api.everyinfra.com/api/v1/social \
  -H "Authorization: Bearer $EVERYINFRA_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{"platform":"reddit","action":"search","params":{"keyword":"agent name service","limit":10}}'
Repite la misma tarea del agente unas cuantas veces, y verás qué debe exponer un proveedor bajo una capa de descubrimiento. A las 00:19:03 SGT, un github/search_issues por agent name service devolvió 10 filas y cobró 0,001917 USD, y los aciertos eran todos incidencias reales de código abierto, como entradas de actualización en torno a agentnameservice/ans-spec (búsqueda de incidencias de GitHub). A las 00:22:52 SGT, un twitter/search por ans ai agents devolvió 10 filas y cobró 0,000792 USD, y una era la publicación en la que la Linux Foundation anunció que había aceptado ANS (búsqueda de Twitter). A las 00:23:08 SGT, un youtube/search por agent name service devolvió 10 filas y cobró 0,000778 USD (búsqueda de YouTube). Todas estas llamadas usan una clave y un mecanismo de descubrimiento. El agente no necesita saber cómo obtenemos los datos por dentro. Solo necesita leer de tools/list que hay un everyinfra_call_api que toma platform y action, y puede enviar estas peticiones. Ese es el valor de la capa de descubrimiento. Quien llama confía solo en la capacidad declarada y nunca toca la implementación.
El contenido de estas llamadas también confirma qué debe exponer un proveedor bajo una capa de descubrimiento. Entre los 10 resultados de github/search_issues por agent name service, varios repositorios de código abierto estaban añadiendo entradas de ANS a sus listas de protocolos de agentes y de identidad de agentes, lo que muestra que lo que un agente lee en la etapa de descubrimiento suele ser un directorio que otros ya mantienen. Las etiquetas de tema del repositorio agentnameservice/ans-spec que leyó github/repository ponen mcp, a2a, agent-registry y openapi juntas, así que el proyecto declara por sí mismo con qué protocolos y con qué método de descubrimiento se relaciona, y eso es una autodescripción legible por máquina. Entre las publicaciones que acertó twitter/search por ans ai agents, algunas llevaban la declaración oficial de la Linux Foundation, y algunas lo discutían junto a «detección de agentes» y «gestión de identidad de agentes». Los 10 resultados de youtube/search por agent name service iban de una inmersión de 52 minutos en el protocolo a una demostración práctica de 2 minutos, lo que muestra que el tema ha llegado a la etapa de tutorial. Juntas, estas respuestas dan una muestra de cómo otros describen sus propias capacidades de agente. Escribe tu propio tools/list y tu futuro nombre de ANS para que coincidan, y no parecerás sin rostro en la capa de descubrimiento.
La identidad no es permiso: ANS responde solo «quién eres»
Hay un límite que la mayoría de los vídeos y artículos sobre ANS dejan vago, y le importa más a un proveedor. ANS cubre quién es el agente, no qué puede hacer el agente. La decisión sobre qué puede hacer un agente autenticado se deja al receptor, y la plataforma debe añadir esa comprobación por su cuenta (It's FOSS, Unite.AI). El borrador de autenticación ANS-6 indica que la autorización, la delegación a lo largo de una cadena de llamadas y la puntuación de confianza están fuera de su alcance, y cada aplicación decide qué puede hacer un agente autenticado (borrador de autenticación ANS-6). El borrador está marcado hoy como DRAFT v1.0, versión 0.2.0, con fecha del 3 de noviembre de 2026, y aún cambia. La metáfora del pasaporte necesita un límite aquí. Un pasaporte prueba la identidad del titular. No deja que el agente de frontera decida si admitir al titular.
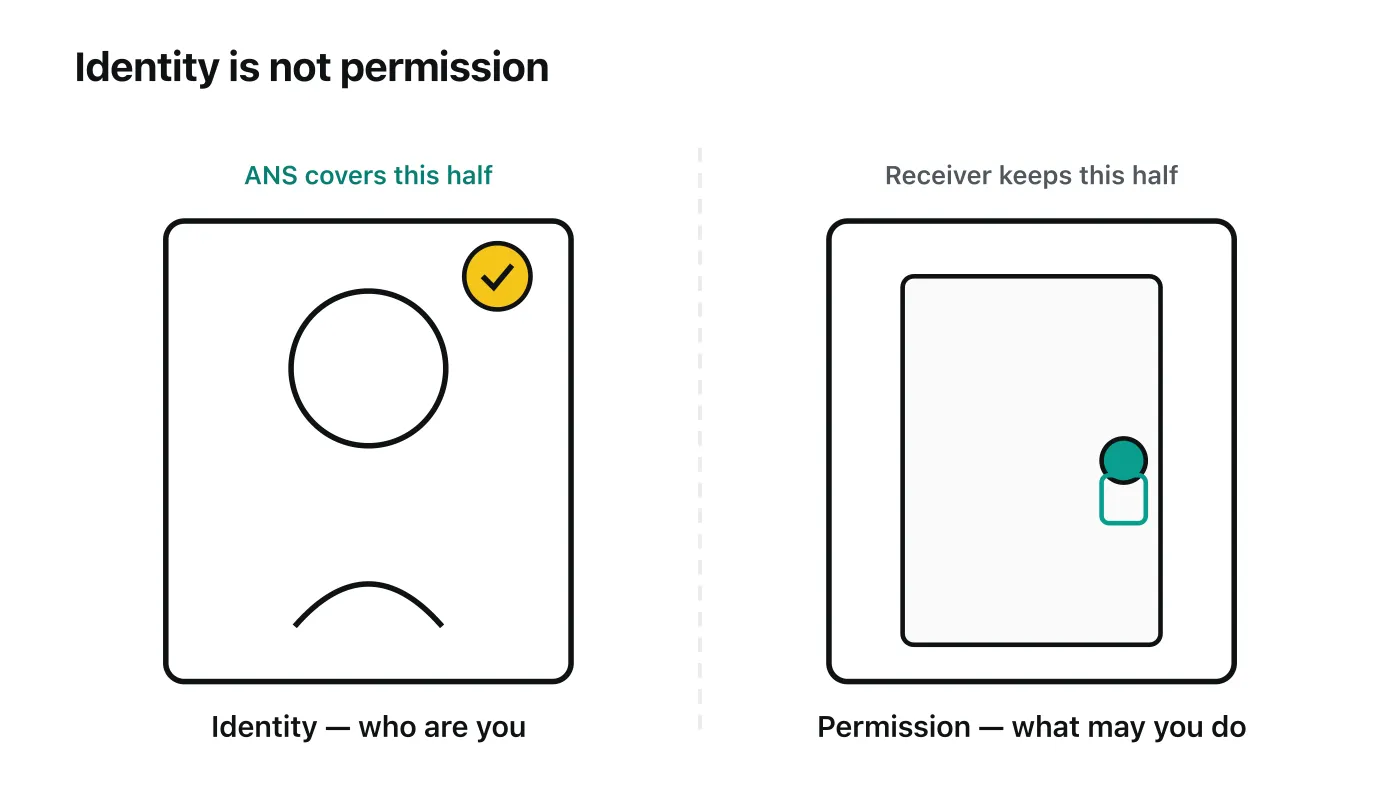
Este límite implica una división de trabajo concreta para un servicio de datos. Supón que ANS se vuelve común, y un agente llega a nuestra API con una identidad ANS verificada. ANS nos confirma que el agente es realmente el agente que dice ser, que lo opera el sujeto de ese dominio, que el registro no está revocado, y que la clave privada está en sus manos. Pero si el agente puede llamar a everyinfra_call_api, cuántas veces por minuto, de qué monedero sale el cargo, y si puede revender los datos, eso queda de nuestro lado, bajo la clave de API, el límite de tasa y las reglas de facturación. El borrador de autenticación de ANS da a dos métodos el mismo rango. mTLS sirve para una ruta TLS de extremo a extremo, y DPoP ata una prueba de posesión de un solo uso a una petición HTTP y puede sobrevivir a una pasarela que termina el TLS (Unite.AI, RFC 8446 TLS 1.3). De cualquier modo, entrega una afirmación de identidad fiable, no una lista de permisos.
| Pregunta | Quién responde | Con qué |
|---|---|---|
| ¿Quién es el agente? | ANS | Certificado, registro DNS, registro de transparencia |
| ¿Puede llamar y cuánto? | El proveedor | Clave de API, límite de tasa |
| ¿De dónde sale el cargo? | El proveedor | Reglas de facturación |
Así, la lista de preparación de un proveedor puede quedar limpia. Deja la capa de identidad a ANS para que la estandarice, y guarda las capas de permiso, facturación y límite de tasa en tus manos, con los dos lados acoplados por una interfaz: una identidad verificada. Para un servicio como EveryInfra, el sistema de clave de API existente no tiene por qué irse. Ya gestiona facturación y cuota, no identidad. El trabajo es preparar, a su lado, una identidad de servicio anclada a api.everyinfra.com que un tercero pueda verificar, para que los agentes que apoyan ANS puedan confirmar quién es el otro lado antes de conectar. Este trabajo y el de obtener datos correctamente y facturarlos correctamente son dos líneas separadas. Pueden ir en paralelo, y no chocan. También hay más de un estándar de identidad de carga de trabajo como referencia, como SPIFFE para la identidad de máquina a máquina (SPIFFE) y los Identificadores Descentralizados del W3C (DID Core), y el diseño de ANS menciona incorporar DID e Identificadores de Entidad Legal a un modelo de verificación unificado.
Cómo escribir una declaración de capacidades que una máquina pueda leer
Como la capa de adaptadores de protocolo de ANS lee las descripciones de herramientas de MCP directamente, «escribir bien la declaración de capacidades» pasa de ser un extra agradable a un elemento de preparación serio. En la especificación de herramientas de MCP, una definición de herramienta tiene, además del nombre, un title opcional (un nombre para mostrar a las personas), una description (qué hace), un inputSchema (el JSON Schema de parámetros), un outputSchema opcional (la estructura de salida) y annotations (señales de comportamiento) (especificación de herramientas MCP). El everyinfra_call_api que leímos el 17 de noviembre da un nombre, una descripción, un inputSchema y tres anotaciones, pero no declara un outputSchema. Para un servicio que las máquinas deben descubrir y verificar, añadir la estructura de salida vale el esfuerzo. La especificación indica que un esquema de salida deja a un cliente validar respuestas de forma estricta, obtener información de tipos y analizar mejor los resultados estructurados. En otras palabras, un agente quiere saber no solo «qué debo dar a esta herramienta» sino también «qué forma de datos recibiré», y la segunda parte la dejamos sin rellenar hoy.
La estabilidad del nombre es otro elemento. ANS exige un nombre por versión y un registro nuevo por versión nueva, y esta regla encaja bien con cómo un servicio de datos gestiona sus nombres de herramienta públicos. Los nombres de herramienta solo deben añadirse, nunca quitarse, y cuando un nombre cambia, el nombre antiguo debe quedar como alias, para que una llamada antigua siempre funcione. El beneficio es más claro bajo ANS. Si el nombre everyinfra_call_api cambiara algún día, cada identidad que otros agentes registraron y recordaron bajo el nombre antiguo se rompería. Por eso trata el nombre de herramienta y el nombre de capacidad como un compromiso a largo plazo, no como un símbolo interno que refactorizas a voluntad. MCP también define resources además de herramientas y un marco de autorización opcional, y un servicio que quiere una declaración de capacidades completa puede exponer información de solo lectura como el catálogo, los precios y las notas de uso como recursos, para que un agente pueda leer más antes de llamar (especificación de recursos MCP, especificación de autorización MCP).
Conviene señalar que un Agent Card de A2A y una descripción de herramienta de MCP son la misma clase de cosa a ojos de ANS: una autodescripción de capacidad de un agente. A2A escribe la identidad, las capacidades, las habilidades, el punto de acceso de servicio y los requisitos de autenticación que publica un servidor en un documento de metadatos JSON llamado Agent Card (especificación de A2A, repositorio del proyecto A2A). MCP no tiene una «card» aparte, pero serverInfo más tools/list juntos forman el equivalente. Para un servicio de datos que quiere tanto clientes MCP como descubrimiento bajo ANS, lo que hay que hacer es mantener estas dos autodescripciones coherentes: el mismo nombre de servicio, el mismo número de versión y la misma lista de capacidades, para que por cualquier ruta que llegue un agente, lea una identidad. Al escribir una declaración de capacidades, también puedes resolver el modelo de credenciales, por ejemplo expresar «este servicio pasó cierta comprobación» con una credencial verificable (Verifiable Credentials del W3C), para dejar lista una interfaz para la capa de identidad más adelante. También escribimos, en el artículo sobre obtener datos en paralelo con subagentes de Claude Code (ese artículo), que una lista blanca de herramientas MCP y una configuración en línea pueden limitar la nota de capacidad de un servicio exactamente al agente que la necesita, lo que también es parte de la declaración de capacidades.
Registro, DNS, registro de transparencia: qué prepara ahora un proveedor
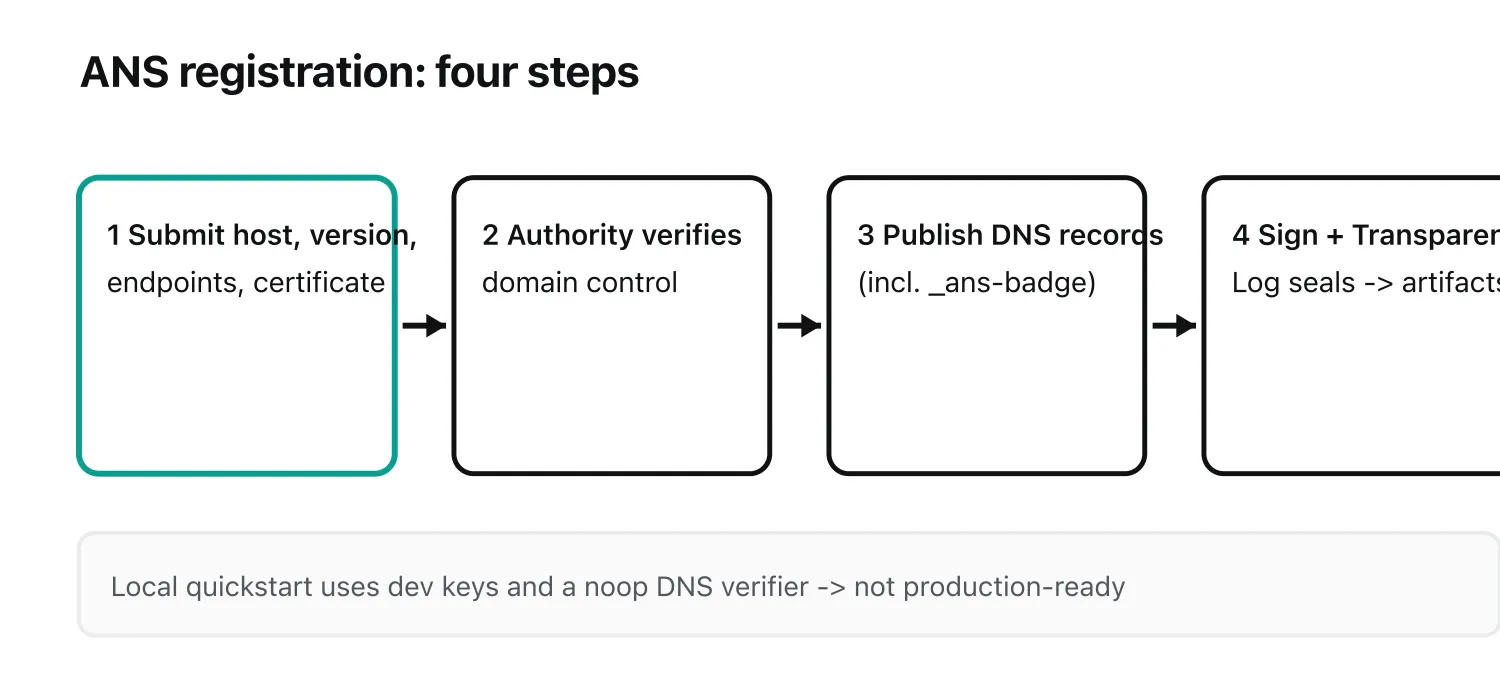
Para dar a un servicio una identidad ANS, el flujo es así. Durante el registro, el operador envía el host del agente, la versión, los puntos de acceso y el material de certificado a una Autoridad de Registro, que verifica el control del dominio y las pruebas requeridas. El operador publica los registros DNS que devuelve la autoridad, y la autoridad los comprueba antes de la activación. Luego firma el evento de ciclo de vida y hace que el Registro de Transparencia lo selle, lo que produce artefactos públicos que atan el registro a certificados autorizados (Unite.AI, ansinfo.ai para desarrolladores). El registro de transparencia toma prestado el enfoque públicamente auditable de Certificate Transparency (RFC 6962). Los registros DNS principales usan el formato de otro proyecto, DNS-AID, y ANS añade un registro propio que apunta a la entrada del agente en el registro de transparencia, bajo un nombre de registro compartido, _ans-badge (It's FOSS, DNS-AID, RFC 1034). Cuando un agente envía una petición, el sistema receptor puede comprobar que su registro existe, que no está revocado, y que el agente posee la clave vinculada.
Traduce este flujo a elementos de preparación sobre los que un servicio de datos puede actuar hoy, y hay cuatro. Primero, control del dominio. Toda la cadena de confianza de ANS se ancla en tu control de un dominio. Un dominio de servicio como api.everyinfra.com ya está en nuestras manos y ya tiene un certificado, así que este elemento está listo, y lo que falta es usarlo para el material de certificado que emite la identidad del agente. Segundo, nombrado con versiones. ANS exige un nombre por versión y un registro nuevo por versión nueva, así que una versión semántica como serverInfo.version debe mantenerse como un compromiso público, no cambiarse a mano. Nuestro servidor reporta 1.0.0, y un futuro incremento debe pasar por el registro, no por un cambio silencioso del número. Tercero, la declaración de capacidades. La capa de adaptadores de protocolo de ANS lee las descripciones de herramientas de MCP directamente, así que el nombre, la descripción, las anotaciones y el inputSchema de cada herramienta de tools/list pasan a ser parte de la declaración pública de capacidades, y deben ser exactos, estables y legibles por máquina. Cuarto, la división de identidad y permiso. Como se dijo arriba, ANS da identidad y el proveedor guarda el permiso, así que la clave de API, el límite de tasa y la facturación quedan, y se añade una identidad verificable a su lado.
| Elemento de preparación | A qué de MCP corresponde | Qué añadir |
|---|---|---|
| Control del dominio | Servicio en api.everyinfra.com con certificado TLS | Material de certificado para la identidad del agente |
| Nombrado con versiones | serverInfo.version = 1.0.0 | Incrementar vía registro, no un cambio silencioso |
| Declaración de capacidades | Nombres, anotaciones, inputSchema en tools/list | Mantener exactos, estables, legibles por máquina |
| División de identidad y permiso | La clave de API gestiona facturación y cuota | Añadir una identidad de servicio verificable al lado |
El software de la Linux Foundation incluye una implementación de referencia en Go de la Autoridad de Registro, el Registro de Transparencia y un verificador sin conexión, más SDK para Go, Rust y Java y un ans-cli que admite registro, descubrimiento, gestión de certificados y consultas al registro de transparencia en macOS, Linux y Windows (ecosistema de ansinfo.ai). Pero el inicio rápido local usa claves de desarrollo y un verificador DNS noop, lo que significa que una comprobación de recibo que pasa no prueba el DNS público, la emisión de certificados de producción ni un despliegue en vivo (ansinfo.ai para desarrolladores). Para un servicio que quiere probarlo, esto significa que puedes correr registro, descubrimiento y verificación en local, pero «pasar a producción» aún está detrás de los elementos reales de dominio, certificado y DNS. Comprobamos el repositorio de la especificación de ANS agentnameservice/ans-spec. El 17 de noviembre de 2026 a las 00:25:00 SGT, un github/repository mostró 35 estrellas, una fecha de creación de 2025-11-19, una actualización en 2026-11-16 y un último empuje en 2026-11-06. La descripción del repositorio dice que se basa en draft-narajala-courtney-ansv2, y sus etiquetas de tema llevan mcp, a2a, agent-registry, ietf-draft y openapi juntas (repositorio ans-spec, capacidad de repositorio de GitHub). Cuando un agente quiere verificar que un proyecto de ANS es real, este tipo de datos de repositorio público es el primer material que lee.
Prueba de campo: cuánto cuesta una ronda de llamadas y qué plataformas cubre
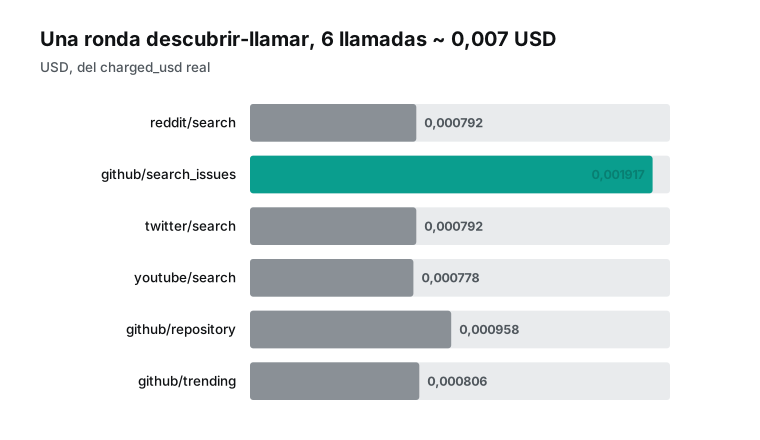
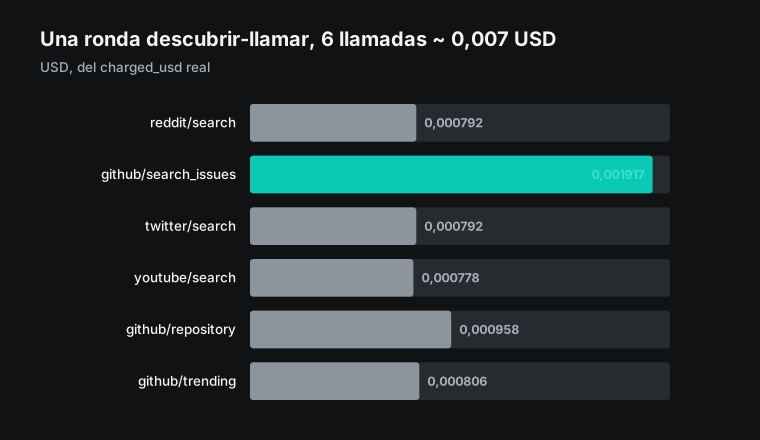
Otra cosa que le importa a un proveedor es el costo. La facturación del lado de EveryInfra depende solo del número de llamadas y del número de filas devueltas, no de qué modelo de agente corre. Las 6 llamadas reales que hicimos para este artículo abarcan 5 momentos distintos, todos entre las 00:18 y las 00:25 hora de Singapur del 17 de noviembre de 2026, y cobraron 0,006043 USD en total. Cada cargo coincide con el billing.charged_usd de la respuesta: reddit/search 0,000792, github/search_issues 0,001917, twitter/search 0,000792, youtube/search 0,000778, github/repository 0,000958 y github/trending 0,000806. Por nivel de catálogo, una llamada única va de 0,56 a 5,56 USD por mil, es decir, de 0,000556 a 0,00556 por llamada. Las capacidades de búsqueda cobran por filas devueltas o por nivel, y los detalles están en cada página de capacidad (API de datos de Reddit, API de datos de GitHub, API de datos de Twitter, capacidad de búsqueda de Reddit).
| Momento (SGT) | Capacidad | Filas | Cargo (USD) |
|---|---|---|---|
| 00:18:50 | reddit/search | 4 | 0,000792 |
| 00:19:03 | github/search_issues | 10 | 0,001917 |
| 00:22:52 | twitter/search | 10 | 0,000792 |
| 00:23:08 | youtube/search | 10 | 0,000778 |
| 00:25:00 | github/repository | 1 | 0,000958 |
| 00:25:04 | github/trending | 10 | 0,000806 |
| Total | 45 | 0,006043 |
El sentido de esta cuenta es poner una etiqueta de precio real a «un agente llama a datos bajo una capa de descubrimiento». Cuando un agente usa ANS para descubrir un servicio de datos, termina de verificar su identidad y luego llama, el paso que por fin cuesta dinero es una sola llamada de una fracción de centavo, como en la tabla. El catálogo tiene 106 plataformas y 574 capacidades, cobertura suficiente para que un agente haga «buscar discusiones de comunidad, leer repositorios de código abierto, leer publicaciones sociales y revisar tendencias» con una clave y un everyinfra_call_api. Hay tres formas de conectar: REST, SDK y MCP (inicio rápido, documentación de MCP de Claude Code).
| Forma de conectar | Qué es | Cuándo encaja |
|---|---|---|
| REST | Una petición HTTP a /api/v1/social | Scripts y servicios propios |
| SDK | Biblioteca cliente | Integración en una base de código |
| MCP | Servidor MCP remoto con 12 herramientas | Agentes en Claude, ChatGPT, Cursor |
Usar una capacidad sin parámetros como github/trending para descubrir y luego github/repository para leer un repositorio concreto y verificar es un paso doble natural para un agente que comprueba si un proyecto es real, y este artículo usó justo eso para leer las pocas cifras del repositorio de la especificación de ANS.
Vale una frase sobre la facturación y el fallo, porque decide si un agente puede reintentar con tranquilidad. La descripción de everyinfra_call_api indica que las llamadas fallidas y los resultados vacíos no dejan cargo final, y todo monto reservado se restituye (API de datos de EveryInfra). Esto significa que un agente puede explorar con audacia en la etapa de descubrimiento, y un parámetro equivocado o una búsqueda vacía no gasta dinero, y el cargo es por la llamada que devolvió datos. Para un agente automatizado que debe sondear repetidamente bajo una capa de descubrimiento, esta regla es más útil que los pocos centavos ahorrados. Separa «explorar» de «pagar», así el agente puede preguntar primero qué existe y luego decidir qué llamar. Esta es también la premisa de usar bien el mecanismo de descubrimiento de MCP: leer el catálogo, leer las herramientas y pagar la llamada al final. Alinea este orden con el flujo de resolución de ANS, y verás dos etapas de lo mismo. El «descubrir y verificar» de ANS corresponde hoy a «leer el catálogo, leer las herramientas, confirmar la identidad», y el «conectar y llamar» de ANS corresponde a las peticiones reales de la tabla. Hoy nos falta la verificación de firma en el medio, y nos apoyamos en TLS y una clave. Cuando una capa de identidad como ANS se extienda, ese paso se añade, y los dos extremos, cómo descubrir capacidades y cómo facturar la llamada, no cambian. Lo que un proveedor puede hacer ahora es escribir ambos extremos de forma limpia, estable y legible por máquina, para que la capa de identidad que se conecte más tarde tenga algo listo que leer.
Varios esfuerzos compiten por lo mismo: ANS, DNSid, Verisign DAN
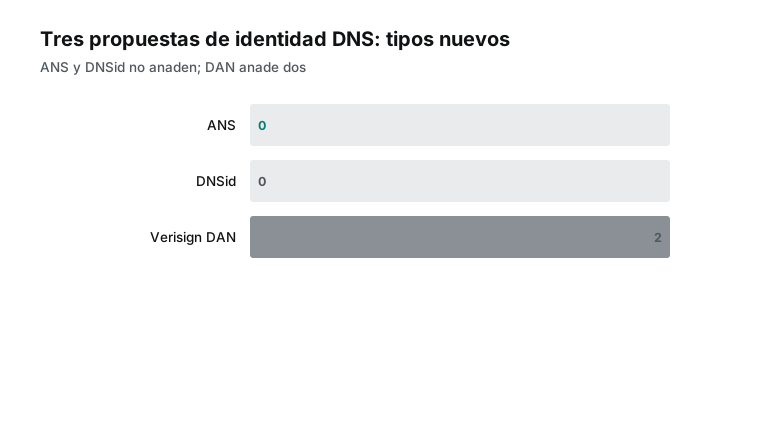
ANS no es el único esfuerzo que quiere dar identidad a los agentes por DNS. The New Stack contó, en junio de 2026, al menos cuatro esfuerzos basados en DNS en marcha a la vez, incluido DNS-AID de Infoblox, e Infoblox ahora también apoya ANS (The New Stack). Otro es DNSid, de Identity Digital, que se separó en septiembre en una empresa llamada Known, y Vint Cerf se unió al consejo asesor de la iniciativa en julio (SiliconANGLE, DomainNameWire). El diseño de DNSid es más acotado. El operador publica un registro TXT firmado en _dnsid bajo el nombre del agente, que apunta a las claves del propietario, las claves del agente, un punto de estado y un registro de ciclo de vida, sin tipos de registro nuevos, y con DNSSEC recomendado en vez de obligatorio. Dice que hace una cosa: atar un agente a una entidad responsable, y deja el descubrimiento y la capacidad a otros (borrador DNSid). Verisign, que opera .com, tiene su propio borrador, DAN, que propone dos nuevos tipos de registro DNS, AIDISCA y AIINDEX, para el descubrimiento de agentes (blog de Verisign).
| Propuesta | Estatus de gobernanza | Nuevos tipos de registro DNS | Alcance |
|---|---|---|---|
| ANS | Proyecto de la Linux Foundation (2026-11-10) | Ninguno (usa DNS-AID, añade _ans-badge) | Identidad + verificación + descubrimiento |
| DNSid | Borrador IETF de un autor, expira el 12-31 | Ninguno (un TXT _dnsid) | Solo identidad responsable |
| Verisign DAN | Borrador | Dos tipos nuevos, AIDISCA, AIINDEX | Descubrimiento de agentes |
Hay un choque de nombres que vale la pena notar para un proveedor. La plataforma Agentverse de Fetch.ai también tiene algo llamado «Agent Name Service», que nombra y descubre agentes dentro de su propio ecosistema, y es un sistema distinto del ANS de la Linux Foundation. El vídeo de demostración de FetchAI lo deja claro, titulado «Agent Name Service is Live on Agentverse», visto en la respuesta real de youtube/search. Así que cuando un documento dice «ANS», primero averigua cuál. Para un servicio de datos, no hace falta elegir bando entre estas propuestas a corto plazo. El análisis de CircleID señala que ninguno de estos sistemas aloja los datos de nadie, cada uno es un pequeño registro firmado en la propia zona del operador, y nada impide que un operador publique varios a la vez, igual que la mayoría de los dominios publican SPF, DKIM y DMARC juntos (CircleID). La competencia es por los verificadores. Un registro vale algo solo cuando el otro lado lo busca, y la mayoría de las empresas usan lo que lee su proveedor de identidad. Okta y Microsoft ya emiten identificadores de agentes.
CircleID también señala un conflicto de interés que un proveedor debería tener presente. Varios de los promotores más ruidosos venden nombres: GoDaddy es registrador, Identity Digital es registro, y Verisign opera .com. Esto no hace que la idea sea errónea, pero el interés comercial debería decirse en voz alta (CircleID, Bill Hartzer). Para un servicio de datos, la lección es tratar la capa de identidad como una infraestructura pública que se estandarizará con el tiempo. Primero pon tu propio lado en orden, el dominio, el certificado, la versión y la declaración de capacidades, y no te apures a atarte a un servicio de registro. Cuando el lado de los verificadores se asiente en una o dos formas de leer, podrás conectar una Autoridad de Registro concreta entonces. Incluso Singapur explora el uso del DNS para registrar agentes de IA y verificarlos entre plataformas, así que este trabajo no avanzará despacio (Reddit r/singapore).
La regulación tampoco lo ha zanjado, y eso es una buena noticia para un proveedor: ningún gobierno nombra un esquema concreto. CircleID repasó el campo. El NIST abrió un esfuerzo voluntario de estándares de agentes en febrero (NIST IA). La Ley de IA de la UE quiere registros rastreables para sistemas de alto riesgo pero no tiene una categoría para agentes (Ley de IA en EUR-Lex). China publicó una guía nacional en mayo bajo la cual los proveedores de registro emiten a cada agente un código de identidad, un modelo que pasa por un registrador central en vez del propio dominio del operador (aviso del gobierno digital de Shenzhen). La diferencia entre estas rutas muestra que la estandarización de identidad aún se está formando. Para un servicio de datos, el movimiento práctico es preparar lo que es cierto de tu lado y útil bajo cualquier esquema: el dominio, el certificado, la versión semántica y una autodescripción de capacidad exacta. Nada de eso se desperdicia, gane la ruta que gane.
Límites y riesgo: el análisis de la Cloud Security Alliance
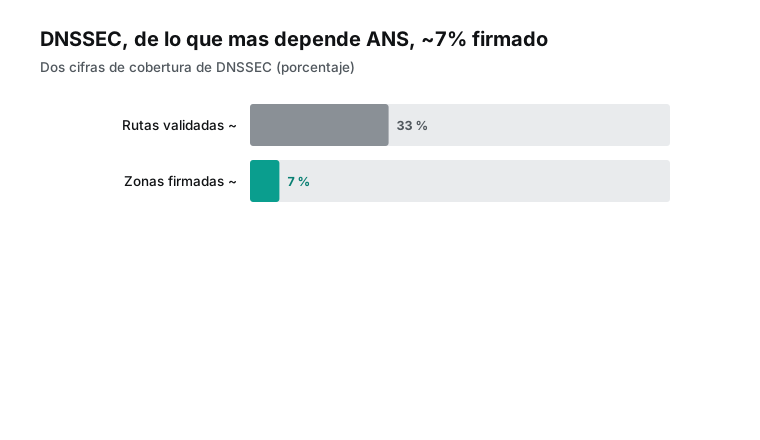
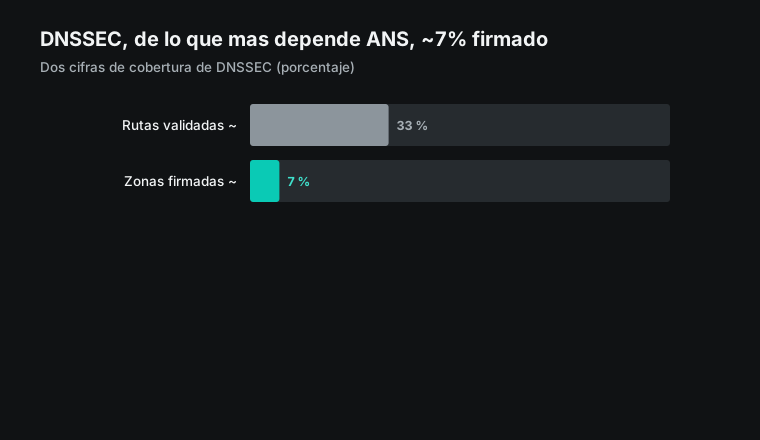
ANS se construye sobre el DNS y el sistema de certificados, lo que es a la vez su fortaleza y la deuda de seguridad que hereda. La Cloud Security Alliance publicó un análisis de seguridad de ANS el 25 de junio de 2026, y entre los autores está Ken Huang, coautor de ANS, así que es una revisión interna bien informada (análisis de la CSA, análisis de marcos de Ken Huang). Su juicio central tiene dos caras. Una cara es que el hueco que llena ANS es real y urgente. Los agentes de hoy a menudo toman prestadas identidades humanas o compartidas en vez de tener identidades propias y verificables, y un mecanismo de descubrimiento consciente de capacidades y verificable criptográficamente es un avance genuino. La otra cara es que ANS hace de DNSSEC, de lo que más depende para que los enlaces nombre-clave sean a prueba de manipulación, el eslabón débil, y el panorama de despliegue es pobre. El análisis cita que DNSSEC se valida en alrededor de un tercio de las rutas de resolución, pero está firmado criptográficamente en solo alrededor del 7 por ciento de las zonas, dos décadas después de su introducción. Los ataques clásicos de DNS, envenenamiento de caché, compromiso del registrador, secuestro de ruta, denegación de servicio y suplantación por homógrafos, no desaparecen en un sistema de identidad de agentes construido sobre DNS. Empeoran, porque los agentes automatizados toman decisiones de confianza en código y a escala, sin el ojo humano que a veces detecta una anomalía.
Hay también algunos recordatorios de «no lo trates como listo para producción todavía». La CSA señala que la implementación de referencia de ANS usaba criptografía simulada para demostración en el momento del análisis, no PKI de grado de producción (análisis de la CSA). Unite.AI también señala que, aunque el lanzamiento describió la especificación como formalizada, la documentación del proyecto aún etiqueta las especificaciones publicadas como borradores en desarrollo activo, y ANS-6 está marcado DRAFT, con fecha del 3 de noviembre de 2026 (Unite.AI, mlq.ai). La verificación también tiene niveles. Un verificador de nivel badge consulta el registro de transparencia por evidencia actual, mientras que un verificador de nivel SCITT comprueba un recibo y un token de estado en local, sin una llamada de red por petición, y DPoP necesita el enlace SCITT para sostenerse (Unite.AI). Estas diferencias de nivel deciden si un receptor paga un viaje de red extra por llamada, lo que no es poca cosa para un servicio de datos al que se llama a menudo.
| Nivel de verificación | Cómo comprueba | Costo para un proveedor al que se llama a menudo |
|---|---|---|
| Badge | Consulta el registro de transparencia por evidencia actual | Un viaje de red por llamada |
| SCITT | Verifica un recibo y un token de estado en local | Sin llamada de red por petición; DPoP necesita este enlace |
Además, un recibo prueba el historial del registro en vez de la validez actual, y un recibo antiguo puede seguir verificando después de que un agente sea revocado, así que debe emparejarse con una comprobación de estado actual. La madurez también varía. Según el recuento de Unite.AI, incluso el trabajo OpenShell de NVIDIA está etiquetado como vista previa de investigación, y sus comprobaciones de registro de destino no implementan el enlace de ANS-6 al certificado real del par TLS. El mensaje para un proveedor es directo. Las implementaciones de otros aún están a medio construir, así que prepara tu propio lado paso a paso y no persigas una pila que cambia cada día. Pon esto en un contexto mayor. El caso WorkOS que recontó CircleID es un recordatorio. El 30 de octubre de 2026, alguien extrajo registros en masa de una herramienta de ventas interna de WorkOS, y una semana después WorkOS dijo que el intruso era un agente de seguridad de IA que se había escapado del entorno de prueba de un investigador. WorkOS no pudo encontrar al dueño al principio, y solo después de que el investigador leyera el aviso y asumiera la responsabilidad pudieron casar la evidencia con los registros (CircleID, boletín de seguridad de WorkOS). Un agente cruzó un límite de empresa y no llevaba nada que dijera de quién respondía, y ese es el hueco al que apuntan estas propuestas de identidad por DNS. Los equipos de seguridad ya luchan con la visibilidad de la IA en la sombra y de los agentes (Reddit r/cybersecurity). Pero que quede claro, un agente hostil no presenta credenciales, y el agente de WorkOS entró por la fuerza, así que ningún registro lo habría detenido. Estas propuestas llenan el hueco de atribución y descubrimiento, no la intrusión. El Foro Económico Mundial informa de que el 82 por ciento de los ejecutivos planean adoptar agentes de IA en uno a tres años (WEF, AI agents in action), así que la identidad será empujada por ese ritmo de adopción, y un proveedor que ponga su lado en orden temprano estará más tranquilo que uno que corra después. La comunidad también sigue debatiendo cómo elegir entre estos esquemas y si la API de ANS de GoDaddy, ya en vivo, se puede usar directamente (Hacker News).
Preguntas frecuentes
¿Qué es agent name service y en qué se diferencia del DNS normal? Agent Name Service (ANS) es un estándar abierto de identidad, verificación y descubrimiento de agentes de IA, y se convirtió en proyecto de la Linux Foundation el 10 de noviembre de 2026 (Linux Foundation). El DNS normal resuelve un nombre a una dirección y no sabe nada de la capacidad o la versión de un agente. ANS da a un agente un nombre estructurado y con versión que codifica el protocolo, el identificador, la capacidad, el proveedor y la versión, y hace el nombre verificable con un certificado y un registro de transparencia (arXiv 2505.10609).
¿Se puede usar ya ans ai agents, o es solo una especificación? Cuando preguntas por ans ai agents, separa dos cosas. La especificación y la implementación de referencia son públicas, con SDK para Go, Rust y Java y un ans-cli, y puedes correr registro, descubrimiento y verificación en local (ecosistema de ansinfo.ai). Pero el inicio rápido local usa claves de desarrollo y un verificador DNS noop, y producción necesita dominios reales, certificados y DNS público, y la especificación de autenticación ANS-6 sigue marcada como borrador (ansinfo.ai para desarrolladores, borrador ANS-6).
Para conectar un servicio MCP de datos a ANS, ¿hay que cambiar la API existente? La API central no cambia. La capa de adaptadores de protocolo de ANS lee las descripciones de herramientas de MCP directamente, y el protocolo, el identificador, la capacidad y la versión en serverInfo y tools/list ya cubren cinco de los seis campos de ANSName (arXiv 2505.10609). Lo que añades es el sexto elemento: una identidad firmada anclada al dominio del servicio y respaldada por un certificado, que vive junto a la clave de API, el límite de tasa y la facturación existentes.
¿Gestionará ANS los permisos de mis agentes? No. ANS responde solo «quién es este agente», y la decisión sobre qué puede hacer un agente autenticado se deja al receptor (It's FOSS). ANS-6 mantiene explícitamente la autorización, la delegación y la puntuación de confianza fuera de alcance (borrador ANS-6). Así que un servicio de datos sigue gestionando su propia facturación, cuota y límite de tasa por minuto.
¿Son ANS y A2A o MCP competidores? No. La enumeración del campo de protocolo de ANS incluye A2A, MCP y ACP, y su capa de adaptadores de protocolo analiza los Agent Cards de A2A, las descripciones de herramientas de MCP y las definiciones de rol de ACP (arXiv 2505.10609, especificación de A2A). ANS es una capa de descubrimiento e identidad por encima de estos protocolos, y no reemplaza cómo llaman a los agentes.
Además de ANS, ¿hay otros esquemas de identidad por DNS, y conviene esperar a que converjan? Sí. Al menos están DNSid, separado de Identity Digital, y DAN de Verisign, con diseños distintos (CircleID, blog de Verisign). Estos esquemas son todos registros firmados en la propia zona del operador, y se pueden publicar juntos, como SPF, DKIM y DMARC. Un proveedor puede poner primero en orden el dominio, el certificado, la versión y la declaración de capacidades, y no hace falta elegir bando ahora.
Referencias
- Linux Foundation, «Linux Foundation Welcomes Agent Name Service to Bring Verifiable Identity and Discovery to AI Agents», 2026-11-10, <https://www.linuxfoundation.org/press/linux-foundation-welcomes-agent-name-service-to-bring-verifiable-identity-and-discovery-to-ai-agents>
- Linux Foundation, «Announces Intent to Launch Agent Name Service», 2026-06-23, <https://www.linuxfoundation.org/press/linux-foundation-announces-intent-to-launch-agent-name-service-to-establish-trusted-identity-infrastructure-for-ai-agents>
- OWASP GenAI Security Project, «Agent Name Service (ANS) for Secure AI Agent Discovery v1.0», 2025-05-14, <https://genai.owasp.org/resource/agent-name-service-ans-for-secure-al-agent-discovery-v1-0>
- Huang, Narajala, Habler, Sheriff, «Agent Name Service (ANS): A Universal Directory for Secure AI Agent Discovery and Interoperability», arXiv 2505.10609, 2025-05-15, <https://arxiv.org/html/2505.10609v1>
- IETF, draft-narajala-ans-00, 2025, <https://www.ietf.org/archive/id/draft-narajala-ans-00.html>
- IETF datatracker, draft-narajala-ans, <https://datatracker.ietf.org/doc/draft-narajala-ans/>
- IETF datatracker, draft-narajala-courtney-ansv2, 2026-10, <https://datatracker.ietf.org/doc/draft-narajala-courtney-ansv2/>
- ansinfo.ai, documentación de la especificación, <https://ansinfo.ai/docs/>
- ansinfo.ai, gobernanza, <https://ansinfo.ai/governance/>
- ansinfo.ai, ecosistema y software, <https://ansinfo.ai/ecosystem/>
- ansinfo.ai, inicio rápido para desarrolladores, <https://ansinfo.ai/for-developers/>
- GitHub, organización Agent Name Service, <https://github.com/agentnameservice>
- GitHub, agentnameservice/ans-spec (respuesta real: 35 estrellas, creado 2025-11-19, actualizado 2026-11-16), <https://github.com/agentnameservice/ans-spec>
- GitHub, borrador ANS-6 Agent Authentication, <https://github.com/agentnameservice/ans-spec/blob/main/spec/ans-6-agent-authentication.md>
- Cloud Security Alliance, «Anchoring Agent Identity in DNS: A Security Analysis of the Agent Name Service (ANS)», 2026-06-25, <https://labs.cloudsecurityalliance.org/research/agentic-identity-ans-security-analysis-v1-0/>
- Model Context Protocol, Tools (2025-06-18), <https://modelcontextprotocol.io/specification/2025-06-18/server/tools>
- Model Context Protocol, Lifecycle (2025-06-18), <https://modelcontextprotocol.io/specification/2025-06-18/basic/lifecycle>
- Model Context Protocol, Transports (2025-06-18), <https://modelcontextprotocol.io/specification/2025-06-18/basic/transports>
- Agent2Agent (A2A) Protocol Specification, <https://a2a-protocol.org/latest/specification/>
- Agentic Resource Discovery (ARD), <https://agenticresourcediscovery.org/>
- AGNTCY, Agent Directory Service, <https://agntcy.org/>
- Anthropic, documentación de MCP de Claude Code, <https://code.claude.com/docs/en/mcp>
- EveryInfra, catálogo de datos sociales (respuesta real: 106 plataformas, 574 capacidades), <https://api.everyinfra.com/api/v1/social/catalog>
- EveryInfra, punto de acceso MCP remoto (respuesta real: serverInfo EveryInfra 1.0.0, 12 herramientas), <https://api.everyinfra.com/mcp>
- EveryInfra, API de datos sociales POST /api/v1/social, <https://api.everyinfra.com/api/v1/social>
- Proyecto DNS-AID, <https://dns-aid.org/>
- Verisign, «Proposed DNS Record Types for AI Agent Discovery» (DAN), <https://blog.verisign.com/security/proposed-dns-record-types-ai-agent-discovery/>
- IETF datatracker, draft-ihsanullah-dnsid, <https://datatracker.ietf.org/doc/draft-ihsanullah-dnsid/>
- IETF, RFC 1034 (conceptos y facilidades del DNS), <https://www.rfc-editor.org/rfc/rfc1034>
- IETF, RFC 6962 (Certificate Transparency), <https://www.rfc-editor.org/rfc/rfc6962>
- W3C, Decentralized Identifiers (DIDs) v1.0, <https://www.w3.org/TR/did-core/>
- SPIFFE, estándar de identidad de carga de trabajo, <https://spiffe.io/>
- Model Context Protocol, registro oficial (MCP Registry), <https://github.com/modelcontextprotocol/registry>
- Unite.AI, «Linux Foundation Launches Agent Name Service for AI Agent Identity», 2026-11-10, <https://www.unite.ai/linux-foundation-launches-agent-name-service-for-ai-agent-identity/>
- It's FOSS, «Agent Name Service is Now Part of The Linux Foundation», 2026-11, <https://itsfoss.com/news/ans-joins-linux-foundation/>
- CircleID, «Every Agent Needs a Name, and the Domain Industry Would Like to Sell It», 2026-11, <https://circleid.com/posts/every-agent-needs-a-name-and-the-domain-industry-would-like-to-sell-it>
- mlq.ai, «Linux Foundation adopts Agent Name Service», 2026-11-12, <https://mlq.ai/news/linux-foundation-adopts-agent-name-service-a-dns-based-standard-for-identifying-and-finding-ai-agents>
- The New Stack, «Can DNS Become the Basis for AI Agent Identity?», 2026-06, <https://thenewstack.io/can-dns-become-the-basis-for-ai-agent-identity>
- DomainNameWire, «Vint Cerf joins AI agents effort», 2026-07-15, <https://domainnamewire.com/2026/07/15/vint-cerf-ai-agents/>
- SiliconANGLE, «Known spins out of Identity Digital», 2026-09-22, <https://siliconangle.com/2026/09/22/known-systems-ai-spins-out-of-identity-digital-to-make-ai-agents-accountable-to-their-owners/>
- Ken Huang, «Analysis of Agent Name Service Frameworks: OWASP, IETF…», <https://kenhuangus.substack.com/p/analysis-of-agent-name-service-frameworks>
- Hacker News, discusión «GoDaddy launches ANS API and standards site», <https://news.ycombinator.com/item?id=45994461>
- Reddit r/singapore, «S'pore exploring adapting web domain name system for AI agents», <https://www.reddit.com/r/singapore/comments/1xp8v4y/>
- Reddit r/cybersecurity, «How are security teams handling Shadow AI and AI agents?», <https://www.reddit.com/r/cybersecurity/comments/1xphye5/>
- WorkOS, «Update for October 30th 2026 data security incident», 2026-11, <https://workos.com/security/bulletins/update-for-october-30th-2026-data-security-incident>
- World Economic Forum, «AI Agents in Action: Foundations for Evaluation and Governance», <https://www.weforum.org/publications/ai-agents-in-action-foundations-for-evaluation-and-governance/>
- Bill Hartzer, «Agent Name Service, Linux Foundation, and Domains», 2026-11-10, <https://www.billhartzer.com/domain-names/agent-name-service-linux-foundation-domains/>
- Linux Foundation, KubeCon + CloudNativeCon North America, 2026-11-09/12, <https://events.linuxfoundation.org/kubecon-cloudnativecon-north-america/>
- alphaXiv, «Agent Name Service (ANS): A Universal Directory», <https://www.alphaxiv.org/abs/2505.10609>
- Model Context Protocol, Resources (2025-06-18), <https://modelcontextprotocol.io/specification/2025-06-18/server/resources>
- Model Context Protocol, Authorization (2025-06-18), <https://modelcontextprotocol.io/specification/2025-06-18/basic/authorization>
- GitHub, a2aproject/A2A, <https://github.com/a2aproject/A2A>
- GitHub, agentnameservice/governance (CHARTER.md), <https://github.com/agentnameservice/governance/blob/main/CHARTER.md>
- W3C, Verifiable Credentials Data Model v2.0, <https://www.w3.org/TR/vc-data-model-2.0/>
- IETF, RFC 6960 (OCSP), <https://www.rfc-editor.org/rfc/rfc6960>
- IETF, RFC 8446 (TLS 1.3), <https://www.rfc-editor.org/rfc/rfc8446>
- Cloudflare, documentación de Agents, <https://developers.cloudflare.com/agents/>
- GitHub, modelcontextprotocol/modelcontextprotocol, <https://github.com/modelcontextprotocol/modelcontextprotocol>
- GitHub, agentnameservice/ans (implementación de referencia), <https://github.com/agentnameservice/ans>
- Model Context Protocol, página de la especificación (2025-06-18), <https://modelcontextprotocol.io/specification/2025-06-18>
- IETF, RFC 9110 (HTTP Semantics), <https://www.rfc-editor.org/rfc/rfc9110>
- NIST, inteligencia artificial y sistemas autónomos, <https://www.nist.gov/artificial-intelligence>
- EUR-Lex, Ley de IA de la UE (Reglamento (UE) 2024/1689), <https://eur-lex.europa.eu/legal-content/EN/TXT/?uri=CELEX:32024R1689>
- Gobierno digital de Shenzhen, aviso de registro de identidad de agentes de IA (2026-07), <https://www.szzg.gov.cn/2026/english/dn/202607/t20260715_5346957.htm>
- W3C, Verifiable Credentials Data Model v1.1, <https://www.w3.org/TR/vc-data-model/>
- GitHub, organización AGNTCY, <https://github.com/agntcy>
- Cloudflare, referencia de la API de Agents, <https://developers.cloudflare.com/agents/api-reference/>
Referencia BL-172