Copilot connectors y Supabase: una tabla diaria de datos
Copilot sumó 8 conectores MCP verificados el 18 de noviembre de 2026, Supabase entre ellos. Armamos una tabla diaria de 30 rivales por 0,0167 USD al día.
El 18 de noviembre de 2026, GitHub sumó 8 conectores nuevos a Copilot. Un conector es un servidor MCP que GitHub verifica y aloja. Uno de los 8 es Supabase, y la lista completa ya tiene 34 entradas (GitHub Changelog, 18 de noviembre de 2026; Supported Copilot connectors). Con el conector, una sesión de Copilot puede leer el esquema de Supabase y aplicar una migración; los datos de la tabla siguen necesitando una API de datos aparte y una carga diaria. Usamos esta novedad para un trabajo concreto: una tabla diaria con las cifras de Instagram de 30 marcas rivales. El conector de Supabase crea la tabla. El servidor MCP remoto de EveryInfra deja que el modelo pruebe la llamada de datos. Un script sencillo llena la tabla cada día.
Ejecutamos la parte de datos de verdad el 21 de noviembre de 2026, entre las 00:18 y las 00:26 hora de Singapur. Pedimos a instagram/profiles_batch los perfiles de 30 marcas de audio. La API cobró 27 cuentas y no cobró 3 que no encontró. Las respuestas en bruto sumaron 1.264.944 bytes. Las 11 columnas que necesita la tabla ocupan 7.219 bytes, 175 veces menos.
Ese día EveryInfra cobró 0,015 USD por los datos. Si un modelo de Copilot lee una vez esas mismas respuestas en bruto, la entrada cuesta unos 0,63 USD con la tarifa de Claude Sonnet 5.5: 42 veces lo cobrado por los datos. Por eso la carga diaria no pasa por el modelo.
Qué trajo la tanda de copilot connectors del 18 de noviembre
GitHub lanzó los conectores el 28 de octubre de 2026 con 26 servicios. El primer grupo incluía Slack, Figma, Notion, Sentry, Linear, Atlassian Rovo, Cloudflare, Vercel y Work IQ (GitHub Changelog, 28 de octubre de 2026). La entrada del 18 de noviembre sumó 8 más. Para Supabase, el changelog dice una sola línea: trabajar con proyectos y bases de datos. Su ejemplo pide a Copilot que revise el esquema de Supabase antes de escribir una migración (GitHub Changelog, 18 de noviembre de 2026).
Abrimos la lista de conectores admitidos el 21 de noviembre. Tiene 34 filas, cada una con un nombre y una URL MCP con el mismo prefijo. La fila de Supabase es https://api.github.com/copilot-connectors/api/v1/connectors/githubcopilotsupabasemcp/mcp (Supported Copilot connectors). 26 más 8 son 34, así que la cuenta cuadra con las dos entradas del changelog.
| Conector nuevo | Qué dice GitHub que hace | Uso en este trabajo |
|---|---|---|
| Supabase | Trabajar con proyectos y bases de datos | Crear tablas, leer el esquema, escribir migraciones |
| Box | Buscar y gestionar contenido, usar Box AI | Ninguno |
| Buildkite | Trabajar con pipelines y builds | Ninguno |
| Calendly | Gestionar agendas y reuniones | Ninguno |
| ClickUp | Seguir tareas y proyectos | Podría registrar cuentas dudosas como tareas |
| Mixpanel | Ver analítica de producto | Podría ir junto a los datos sociales |
| Webflow | Gestionar sitios y contenido | Ninguno |
| Wix | Gestionar sitios y herramientas de negocio | Ninguno |
Un conector y un servidor MCP que usted configura usan el mismo protocolo. La diferencia está en quién gestiona el inicio de sesión y la configuración. La página de conceptos de GitHub dice que usted conecta una vez e inicia sesión una vez. Después, el conector funciona en todas las superficies de Copilot admitidas, y GitHub se encarga de la configuración y la autenticación (Copilot connectors).
La documentación de VS Code los llama «servidores MCP alojados por GitHub». La conexión sigue a su cuenta de GitHub, así que todos los clientes con esa cuenta la comparten. Para quitarlo, usted elige Disconnect; editar un archivo de configuración no sirve (VS Code: Copilot connectors). Tras conectar, la lista de servidores MCP de VS Code muestra «Connector: Supabase» junto a sus propios servidores. Para un servicio que no está en la lista, como la API de datos de EveryInfra, usted sigue configurando su propio servidor. Los dos tipos conviven en la misma sesión.
Dónde funcionan los github copilot mcp connectors y dónde no
La página de conceptos da cuatro entradas. En la app de Copilot, Customize en la barra lateral. En Copilot CLI, /mcp y la vista Connectors. En VS Code, Customizations en la ventana Agents. En la web, la página de personalización de Copilot. Tras conectar, las sesiones en la nube desde GitHub Mobile y el navegador del móvil también lo usan (Copilot connectors).
La misma página fija un límite. Los conectores funcionan en sesiones locales y en sesiones en sandbox en la nube, incluidas las que empiezan en GitHub.com. Todavía no funcionan en sesiones que corren en GitHub Actions. El ejemplo de GitHub es un issue que usted asigna a Copilot. La página de MCP del repositorio repite el mismo límite (Configure MCP servers for your repository).
Este límite cambia el diseño. La carga diaria no puede depender de «abrir un issue cada día y asignarlo a Copilot», porque esa sesión corre en Actions y allí no está el conector de Supabase. VS Code añade otra condición: los conectores solo dan herramientas al nuevo Copilot harness, no al antiguo Local harness (VS Code: Copilot connectors). El changelog de GitHub del 16 de noviembre dice que VS Code 1.146 declara obsoleto el Local harness y que se retirará en febrero de 2027. Desde VS Code 1.143, las sesiones nuevas usan el Copilot harness por defecto (GitHub Changelog, 16 de noviembre de 2026).
| Dónde corre la sesión | Conector de Supabase | MCP remoto propio (EveryInfra) | Dónde va la clave |
|---|---|---|---|
| VS Code, Copilot harness | Sí | Sí, en .mcp.json o en el mcp-config.json del usuario | Variable de entorno local, ${EVERYINFRA_API_KEY} |
| VS Code, Local harness (obsoleto) | No | Sí, en el antiguo .vscode/mcp.json | ${input:…} o envFile |
| Copilot CLI y app de Copilot | Sí | Sí | Variable de entorno local |
| Sesión en sandbox en la nube (web o móvil) | Sí | Sí | Ajustes de GitHub en la nube |
| Sesión en GitHub Actions (issue asignado a Copilot) | No | Sí, en los ajustes MCP del repositorio | Secret de Agents con el prefijo COPILOT_MCP_ |
Con esta tabla, el reparto queda así: la tabla se crea en una sesión local y la carga diaria la hace un script que no necesita el conector.
¿Conector o servidor de Supabase propio? El conector usa un único inicio de sesión alojado por GitHub para todos los clientes de la cuenta, y desconectarlo también afecta a toda la cuenta. No encontramos un ajuste que lo limite a un proyecto, al modo de solo lectura o a las herramientas de base de datos. Un servidor propio acepta los parámetros de URL project_ref, read_only=true y features=database, así que solo ejecuta consultas de lectura en un proyecto. El precio es iniciar sesión en cada cliente, o gestionar un token en CI. Use el conector en un proyecto de pruebas y un servidor propio con parámetros cuando haya datos reales.
Los controles del administrador
Los planes personales (Free, Pro, Pro+ y Max) pueden conectar enseguida. Cuando la suscripción viene de una organización o de una empresa, la página de conceptos lista cuatro ajustes. Si uno está desactivado, los usuarios no ven los conectores (Copilot connectors):
| Ajuste | Valor que necesitan los conectores | Si está mal |
|---|---|---|
Política Editor preview features | Activada | No hay conectores, porque están en vista previa |
Política MCP servers in Copilot | Activada | No hay servidores MCP ni conectores |
Restrict MCP access to registry servers | Allow all | Registry only bloquea los conectores en los clientes que la aplican |
allowedMcpServers en managed-settings.json | Cada URL de conector o un comodín | Los conectores no listados quedan bloqueados; deniedMcpServers sigue mandando |
La página de la lista de permitidos de empresa da el orden de las comprobaciones. Los servidores integrados siempre pasan. Una coincidencia en la lista de denegados bloquea. Si hay lista de permitidos y el servidor no coincide, queda bloqueado. El cliente también bloquea una URL o un comando con una variable sin resolver, como ${VARIABLE}, porque no puede comprobarla (Configuring an MCP server allowlist). Si el JSON no es válido, el cliente lo trata como una lista vacía y bloquea todo salvo los integrados. Para permitir el conector de Supabase y el MCP remoto de EveryInfra, usted cambia un solo archivo:
{
  "allowedMcpServers": [
    { "serverUrl": "https://api.github.com/copilot-connectors/api/v1/connectors/githubcopilotsupabasemcp/mcp" },
    { "serverUrl": "https://api.everyinfra.com/mcp" }
  ],
  "deniedMcpServers": [
    { "serverUrl": "https://api.everyinfra.com/mcp/all" }
  ]
}
La entrada denegada bloquea /mcp/all, porque ese endpoint añade herramientas de cuenta como eliminar claves o cambiar webhooks.
La misma página aclara que la lista controla los servidores de los ajustes de usuario y de repositorio. No controla los servidores de los archivos de agentes personalizados de un repositorio; para esos, usted limita los dominios del cortafuegos. Para permitir todos los conectores, use el comodín de la documentación: https://api.github.com/copilot-connectors/api/v1/connectors/*/mcp. El changelog del 18 de noviembre avisa: si su lista nombra los conectores uno a uno, un administrador debe añadir a mano los 8 nuevos (GitHub Changelog, 18 de noviembre de 2026).
El reparto: conector para la tabla, API de datos para la prueba, script para la carga
El objetivo es una tabla diaria de cuentas rivales. Cada día, la tarea toma una foto de 30 perfiles de Instagram de la competencia. Guarda seguidores, seguidos, número de publicaciones, verificación, categoría y enlace de la bio. Al cabo de unas semanas, usted ve qué marca crece más rápido. Supabase guarda la tabla y la API de scraping de Instagram de EveryInfra da los datos.
Cada servidor MCP hace una mitad del trabajo en la sesión de Copilot. El conector de Supabase lee el esquema y aplica la migración. El MCP remoto de EveryInfra hace una llamada de prueba, para ver la forma de la respuesta antes de escribir el script.
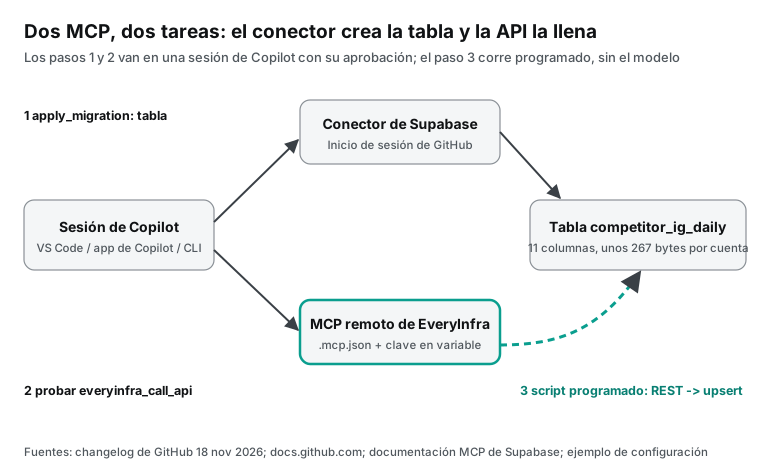
El paso 3 no pasa por Copilot por dos motivos que se pueden medir. El primero es el tamaño. Nuestras dos llamadas por lotes del 21 de noviembre devolvieron 1.264.944 bytes. La mayor parte son las 12 publicaciones recientes que llegan con cada cuenta (el catálogo las llama recent_posts). La tabla usa 11 columnas, que suman 7.219 bytes para 27 cuentas.
El segundo motivo es el dinero. Desde el 1 de junio de 2026, GitHub Copilot cobra por tokens. Un AI credit vale 0,01 USD, y cada token que lee el modelo tiene precio en la tabla de tarifas (GitHub: usage-based billing; Models and pricing). Si el modelo llama a la herramienta en la sesión y luego escribe el SQL, 1,26 MB de datos en bruto entran en el contexto cada día.
Paso 1: crear la tabla con el conector de Supabase
Tras conectar, diga a Copilot: «Usa el conector de Supabase para listar las tablas de public. Luego crea las tablas con este SQL. Muéstrame antes la migración». En los grupos de herramientas MCP de Supabase, el de base de datos tiene list_tables, list_migrations, apply_migration y execute_sql (Supabase MCP Server). Use apply_migration para crear tablas: así la migración queda en el historial del proyecto y list_migrations la encuentra después. Los nombres de columna son los de response_fields de instagram/profile en el catálogo de EveryInfra, así que el script no necesita traducir nombres:
create table if not exists public.competitor_handles (
  username    text primary key,
  brand       text not null,
  checked_at  timestamptz,          -- when a person checked the account
  is_official boolean
);

create table if not exists public.competitor_ig_daily (
  snapshot_date   date        not null default (now() at time zone 'utc')::date,
  username        text        not null references public.competitor_handles(username),
  display_name    text,
  follower_count  bigint,
  following_count bigint,
  post_count      integer,
  is_verified     boolean,
  is_business     boolean,
  category        text,           -- missing in 20 of 27 test accounts
  external_url    text,
  reels_count     integer,
  highlight_count integer,
  fetched_at      timestamptz not null default now(),
  primary key (snapshot_date, username)
);

alter table public.competitor_handles  enable row level security;
alter table public.competitor_ig_daily enable row level security;
Algunas decisiones salen de los datos de prueba. Todas las columnas, salvo el usuario y la fecha, admiten nulos. En nuestras 27 cuentas, category faltó 20 veces, highlight_count 16, external_url 9 y reels_count 7. El field_note del catálogo también avisa de que estos campos pueden faltar en algunas peticiones.
La clave primaria es la fecha más el usuario, y el script escribe con upsert sobre esa clave: una segunda ejecución el mismo día reemplaza la fila y no añade otra. Las dos tablas tienen la seguridad a nivel de fila activada y ninguna política, así que solo la clave de servicio puede leerlas o escribirlas. Supabase pide hacerlo con cada tabla de un esquema expuesto (Supabase: Row Level Security).
Con la tabla de nombres creada, usted puede pedir a Copilot que inserte los 30 primeros con execute_sql. Rellene brand con la marca y deje checked_at e is_official vacíos hasta que una persona revise las cuentas. Tener dos tablas facilita los cambios de nombre. Si una marca cambia de usuario, añada una fila nueva y ponga la antigua en is_official = false. La tabla diaria conserva las fotos antiguas, y para la tendencia usted une los dos nombres por brand.
Supabase describe dos capas de aprobación. La primera es el cliente MCP. Una sesión de Copilot en VS Code empieza con Manual permissions, y cada llamada que ninguna regla cubre muestra un aviso con Allow Once o Skip (VS Code: Manage approvals). La segunda es la elicitation del servidor de Supabase. Si el cliente admite formularios, execute_sql y apply_migration vuelven a preguntar cuando el SQL parece destructivo. Supabase aclara que es una barrera y que no atrapa todas las sentencias destructivas (Supabase MCP Server). Crear una tabla tiene poco riesgo; ante un drop o un truncate, lea los dos avisos antes de aceptar.
Paso 2: añadir el MCP remoto de EveryInfra en .mcp.json
EveryInfra no está en la lista de conectores, así que usted lo añade. La referencia de configuración de VS Code es clara. La configuración nueva de Copilot va en .mcp.json en la raíz del espacio de trabajo o en ~/.copilot/mcp-config.json para el usuario, con la clave raíz mcpServers. El antiguo .vscode/mcp.json usa el formato obsoleto del Local harness, con la clave raíz servers, y el Copilot harness no lo lee directamente (VS Code: MCP configuration reference).
En un servidor HTTP, el valor de una cabecera puede leer una variable de entorno con ${NAME}. La variable debe existir en el entorno de la máquina que ejecuta o conecta el servidor. El Copilot harness no admite los avisos ${input:…} y tampoco reenvía configuraciones antiguas que los usen.
{
  "mcpServers": {
    "everyinfra": {
      "type": "http",
      "url": "https://api.everyinfra.com/mcp",
      "headers": { "Authorization": "Bearer ${EVERYINFRA_API_KEY}" },
      "tools": ["everyinfra_list_capabilities", "everyinfra_call_api", "everyinfra_get_job"]
    }
  }
}
Guarde la clave en una variable de entorno del shell, por ejemplo en un archivo que cargue ~/.zshrc y que quede fuera del control de versiones. Así .mcp.json solo tiene el nombre de la variable y usted puede subirlo al repositorio para el equipo. La documentación pide no subir tokens, contraseñas ni cabeceras de autenticación con valor. También dice que un archivo de configuración personal no es lugar para secretos (VS Code: MCP configuration reference). Use la forma con llaves ${NAME}: el cliente MCP de VS Code toma $NAME sin llaves como texto literal.
Copilot CLI lee el mismo formato. Desde la carpeta actual hasta la raíz del repositorio carga cada .mcp.json y .github/mcp.json, y .mcp.json gana si existen los dos. No lee .vscode/mcp.json (Copilot CLI: Adding MCP servers). Solo carga archivos de proyecto de una carpeta en la que usted confía.
Si su organización bloquea los conectores y aun así quiere leer el esquema en una sesión, añada el servidor MCP alojado de Supabase al mismo archivo. Con parámetros de URL lo limita a un proyecto y a las herramientas de base de datos en solo lectura: https://mcp.supabase.com/mcp?project_ref=<ref de su proyecto>&read_only=true&features=database (Supabase MCP Server). Escriba el project ref como texto en la URL, sin variables: la lista de permitidos de empresa bloquea un servidor cuya URL tenga una variable sin resolver.
La app de Copilot también añade servidores desde su interfaz. Un tutorial de YouTube del 3 de noviembre de 2026 muestra el formulario de la tienda en la página Customize (YouTube): rellena el nombre y la URL del servidor, usted añade la cabecera y puede fijar un tiempo de espera. En el vídeo la clave se pega como texto; escriba en su lugar Bearer ${EVERYINFRA_API_KEY} para que la clave se quede en el entorno, y suba el tiempo de espera a 120 segundos o más. Por MCP, una llamada a tiktok/profile tardó 19,7 segundos, y el lote de 20 cuentas, 15,5.
Para comprobar el servidor, abra una sesión nueva, nombre el servidor everyinfra y pregunte cuántas cuentas admite instagram profiles_batch por llamada. La respuesta del catálogo es 20. everyinfra_list_capabilities es gratis, así que sirve como prueba de conexión; después desplácese hacia arriba en la sesión y busque la llamada a la herramienta.
Qué escribir en la sesión de Copilot
Con el conector y .mcp.json listos, la instrucción debe decir tres cosas: qué servidor usar, cuándo detenerse a esperar su respuesta y quién aprueba la llamada de pago. En el tutorial del canal de GitHub sobre Copilot CLI del 7 de abril de 2026, la presentadora nombra el servidor en cada instrucción (YouTube). La documentación de conectores de VS Code da el mismo consejo en su tabla de problemas: si el agente no llama a la herramienta, nombre el conector. La instrucción para el paso 1 puede ser así:
Usa el conector de Supabase:
1. Llama a list_tables para el esquema public. Dime si existe competitor_ig_daily.
2. Si no existe, crea una migración con el SQL que pego. Muéstrame la migración completa. No la apliques.
3. Cuando responda «aplicar», llama a apply_migration. Luego llama otra vez a list_tables y confirma que existen las dos tablas.
La segunda instrucción prueba la API de datos. Solo sirve para ver los campos, así que use pocas cuentas:
Usa el servidor everyinfra:
1. Llama a everyinfra_list_capabilities. Busca instagram profiles_batch. Dime los parámetros, el precio unitario y el máximo de cuentas por llamada.
2. Llama una vez a everyinfra_call_api con usernames ["bose", "sennheiser", "jbl"].
3. No pegues recent_posts. Para cada cuenta, lista solo username, follower_count, is_verified, is_business y external_url. Luego dime billing.charged_usd.
La línea 3 controla lo que el modelo le repite a usted, pero no impide que el resultado entre en el contexto. El cliente entrega el resultado completo al modelo, y el modelo elige después qué columnas mostrar. Por eso la prueba debe ser pequeña. Las tres cuentas de esta instrucción devolvieron el 21 de noviembre 196.216 bytes, unos 49.000 tokens. Nuestro lote de 20 cuentas devolvió 717.356 bytes, unos 179.000 tokens: una sola llamada así supera el umbral de 100K de la tarifa de contexto largo de Claude Haiku 5.5.
Cuando la tabla ya tenga datos, la revisión diaria también cabe en una sesión. Pida a Copilot que ejecute con execute_sql del conector de Supabase la consulta de cuentas oficiales sin datos hoy y que, con el servidor everyinfra, llame a instagram/profile para una o dos de esas cuentas, para ver si cambiaron de nombre o pasaron a privadas. Este paso solo lee la tabla y llama a una o dos cuentas, así que el contexto y el coste son pequeños.
Con Manual permissions, VS Code muestra un aviso antes de cada everyinfra_call_api, con la entrada completa. Antes de elegir Allow Once, cuente los elementos de usernames. Ese número por 0,000556 USD es lo máximo que puede costar la llamada.
Permisos de herramientas: 3 de 12
A las 00:18 hora de Singapur del 21 de noviembre enviamos initialize y tools/list a dos endpoints. https://api.everyinfra.com/mcp devolvió 12 herramientas con 16.771 bytes de definiciones. /mcp/all devolvió 24, con 34.002 bytes; entre las extra están everyinfra_create_key, everyinfra_delete_key, everyinfra_set_webhook y everyinfra_update_settings. Este trabajo necesita tres: everyinfra_list_capabilities lee el catálogo, everyinfra_call_api llama a la API y everyinfra_get_job lee trabajos asíncronos. Sus definiciones suman 3.442 bytes, el 20,5 % de la lista completa de /mcp.
Las anotaciones de tools/list reparten las otras 9 herramientas de /mcp en tres grupos. Cinco tienen readOnlyHint en true: everyinfra_get_account, everyinfra_get_ticket, everyinfra_get_topup_link, everyinfra_list_captcha_types y everyinfra_list_requests. Tres tienen destructiveHint en true, igual que everyinfra_call_api, y cada llamada se cobra: everyinfra_chat, everyinfra_search y everyinfra_solve_captcha. La última, everyinfra_create_ticket, abre un ticket de soporte. Son los valores que leímos a las 00:18. Desde las 08:29 del mismo día, las cuatro herramientas que cobran se marcan como de solo lectura (readOnlyHint: true, destructiveHint: false), así que 11 de las 12 de /mcp son de solo lectura y solo everyinfra_create_ticket no lo es. El cobro no cambió. La definición de everyinfra_call_api ocupa 1.804 bytes en /mcp y 2.909 bytes en /mcp/all, donde la descripción de parámetros es más larga.
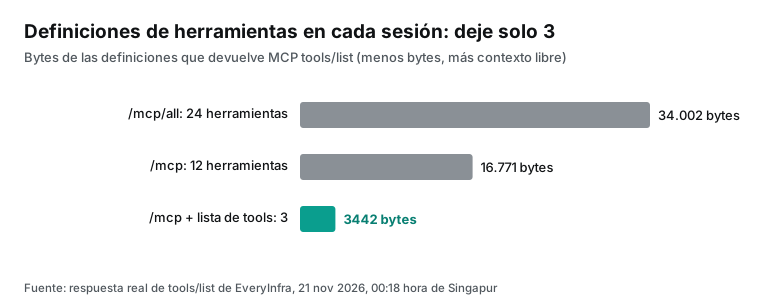
El campo tools significa lo mismo en la documentación de GitHub y en la de VS Code. Una lista de nombres permite solo esas herramientas y ["*"] permite todas. El campo decide qué ve el modelo; no se salta las aprobaciones (VS Code: MCP configuration reference; Copilot CLI: Adding MCP servers). La página MCP del repositorio es más tajante. El cloud agent llama solo a las herramientas configuradas, sin preguntarle, así que GitHub recomienda permitir solo herramientas concretas de solo lectura (Configure MCP servers for your repository).
Las annotations de una herramienta también cambian el comportamiento de Copilot. En la especificación MCP, una herramienta puede llevar indicaciones como readOnlyHint y destructiveHint, y los clientes deben pedir confirmación ante acciones sensibles (Especificación MCP: Tools). En nuestras respuestas de las 00:18, everyinfra_list_capabilities y everyinfra_get_job tenían readOnlyHint en true, y everyinfra_call_api tenía destructiveHint en true porque gasta dinero. Desde las 08:29 del mismo día, everyinfra_call_api lleva readOnlyHint: true y destructiveHint: false, y cada llamada se sigue cobrando. GitHub dice que la revisión de código de Copilot solo usa herramientas MCP con readOnlyHint en true (Configure MCP servers for your repository). Según esa regla, tras el cambio everyinfra_call_api ya no queda fuera por sus anotaciones: si una revisión de pull request usa la misma configuración y tools la incluye, puede llamarla, y cada llamada se cobra. No lo hemos probado en Copilot, ni antes ni después del cambio. La configuración del cloud agent de este artículo no la incluye, así que la lista tools la deja fuera.
| Herramienta | readOnlyHint | destructiveHint | ¿Se permite aquí? | Motivo |
|---|---|---|---|---|
everyinfra_list_capabilities | true | false | Sí | Gratis; muestra parámetros y price_usd |
everyinfra_call_api | false (true desde las 08:29 del 21-11) | true (false desde las 08:29 del 21-11) | Sí, aprobando cada llamada | La única que cobra |
everyinfra_get_job | true | false | Sí | Gratis; lee resultados asíncronos |
Las otras 9 de /mcp | true en 5 (8 desde las 08:29) | true en 3 (0 desde las 08:29) | No | No hacen falta; incluyen enlaces de recarga, tickets y captchas |
Las 12 extra de /mcp/all | Mixto | everyinfra_delete_key en true | No use el endpoint | Gestionar claves y cuenta no es cosa de una sesión |
Elija también el nivel de permisos en VS Code. La página de aprobaciones da tres niveles (VS Code: Manage approvals):
| Nivel | Qué hace | Uso aquí |
|---|---|---|
| Manual (por defecto) | Pregunta por cada llamada que no cubre una regla ni una aprobación guardada | Las dos sesiones de este trabajo |
| Assisted | Un modelo decide qué llamadas necesitan su revisión; la documentación avisa de que puede fallar | No para herramientas de pago |
| Allow all | Se salta los avisos normales, también en acciones destructivas | Aquí no |
Deje en Manual la sesión de prueba de datos, porque cada aprobación de everyinfra_call_api es un cobro, y también la de la tabla, porque apply_migration cambia el esquema. Cuando aparece un aviso, el menú ofrece tres alcances:
| Alcance | Cuánto dura | Úselo para |
|---|---|---|
| Allow Once | Solo esta llamada | everyinfra_call_api, apply_migration |
| In this Session | La sesión actual; una sesión nueva no lo hereda | Las dos herramientas gratuitas de solo lectura de EveryInfra |
| Always Allow | Todas las sesiones futuras en el mismo host | Ninguna herramienta que cobre o cambie el esquema |
Un viaje real de ida y vuelta: qué envía el modelo y qué vuelve
Copilot llama a una herramienta MCP remota con un tools/call de JSON-RPC, y nosotros enviamos el mismo formato desde un script. El primer intento fue a las 00:20:43 hora de Singapur del 21 de noviembre y la clave ya había enviado en ese minuto más de las 10 llamadas que admite. La respuesta fue un resultado con isError: true, que traía rate_limited, retry_after: 17, retryable: true y el texto «Nothing was charged».
A las 00:26:26 hora de Singapur repetimos la llamada. A los 19,7 segundos llegó el perfil de TikTok de Bose: cuenta verificada, 517.100 seguidores y 1.375 vídeos. El cargo fue de 0,000556 USD, el precio de catálogo de tiktok/profile.
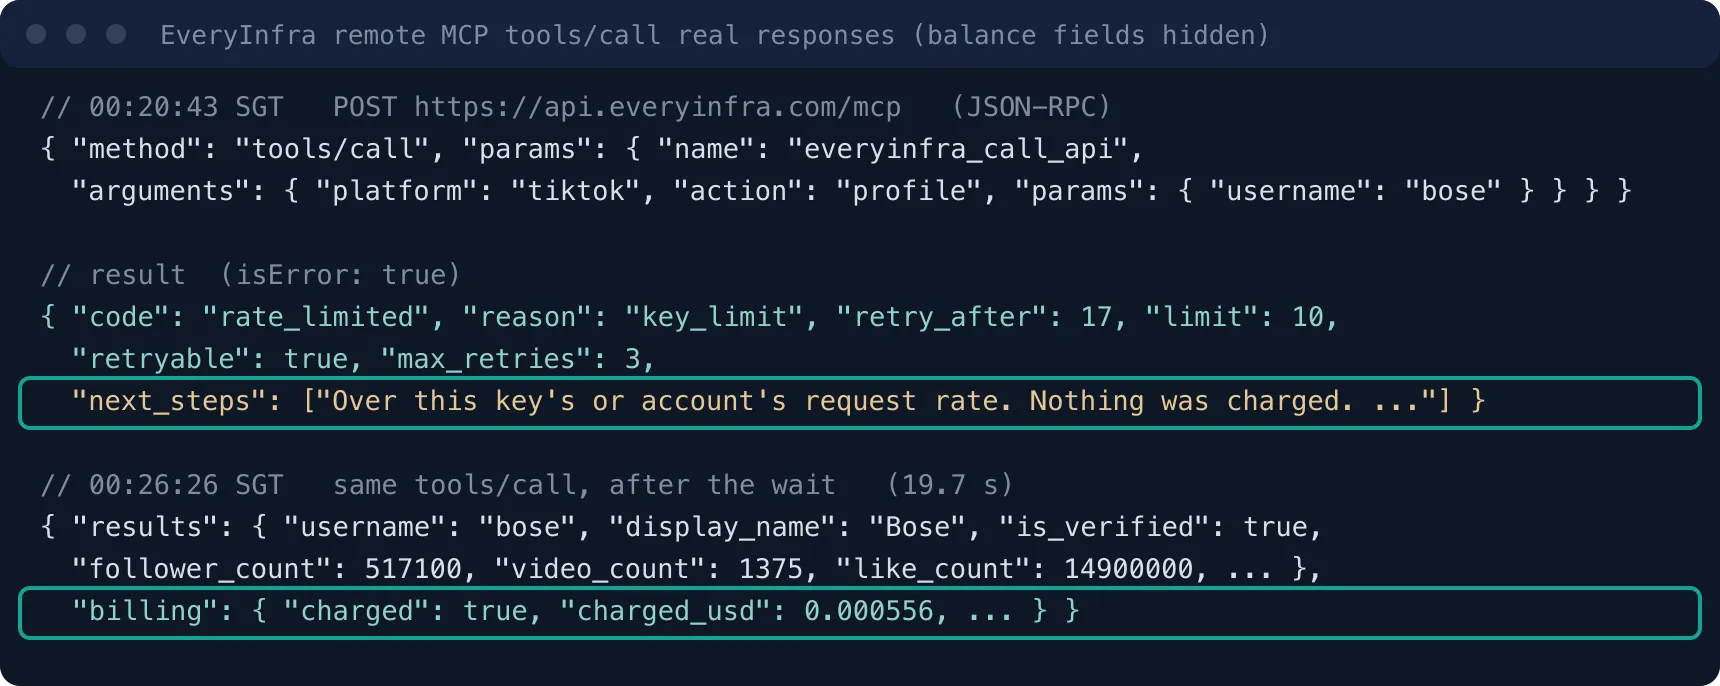
Un 429 vuelve como error de ejecución de la herramienta (isError: true), así que el modelo lee retry_after y next_steps y decide cuánto esperar. La especificación MCP trata este tipo de error aparte de los errores de protocolo (Especificación MCP: Tools). El resultado del límite ocupó 861 bytes y llegó en 0,145 segundos, con estos campos:
| Campo | Valor | Qué le dice al modelo |
|---|---|---|
code | rate_limited | La llamada se rechazó antes de hacer nada y sin cargo |
reason | key_limit | El límite es de esta clave |
fault | account | Los parámetros están bien; la causa está del lado de la cuenta |
retry_after | 17 | Segundos de espera |
limit | 10 | Llamadas por minuto de esta clave |
max_retries | 3 | Cuántos reintentos tienen sentido |
next_steps añade que el usuario puede subir el límite. En la instrucción puede escribir: «Si hay límite de frecuencia, espera retry_after y reintenta como máximo 3 veces». El resultado correcto ocupó 1.865 bytes, con un solo bloque de texto y sin structuredContent, así que Copilot recibe el JSON como texto. Es un perfil, igual que una cuenta de Instagram, pero más de diez veces más pequeño, porque tiktok/profile no trae lista de vídeos. Un resultado correcto trae billing.charged_usd: el modelo ve en la sesión lo que costó cada llamada, y usted puede pedirle que informe del total acumulado.
Prueba real: 30 nombres de usuario en dos lotes
La tabla diaria parte de una lista de cuentas rivales. Como ejemplo supuesto, tomamos una marca de auriculares y audio con 30 rivales y adivinamos 30 nombres de Instagram a partir de las marcas. Luego llamamos dos veces a instagram/profiles_batch. Según el catálogo, admite hasta 20 cuentas por llamada y cobra 0,000556 USD por cuenta; las cuentas que no encuentra son gratis y aparecen en missed (catálogo de EveryInfra).
| Lote (hora de Singapur) | Pedidas | Cobradas | missed | charged_usd | Respuesta en bruto | Solo 11 columnas |
|---|---|---|---|---|---|---|
| Lote 1, 00:18:02 | 10 | 9 | audiotechnica_official | 0,005 USD | 547.588 bytes | 2.507 bytes |
| Lote 2, 00:25:47 | 20 | 18 | soundcore_global, edifierglobal | 0,01 USD | 717.356 bytes | 4.712 bytes |
| Total | 30 | 27 | 3 | 0,015 USD | 1.264.944 bytes | 7.219 bytes |
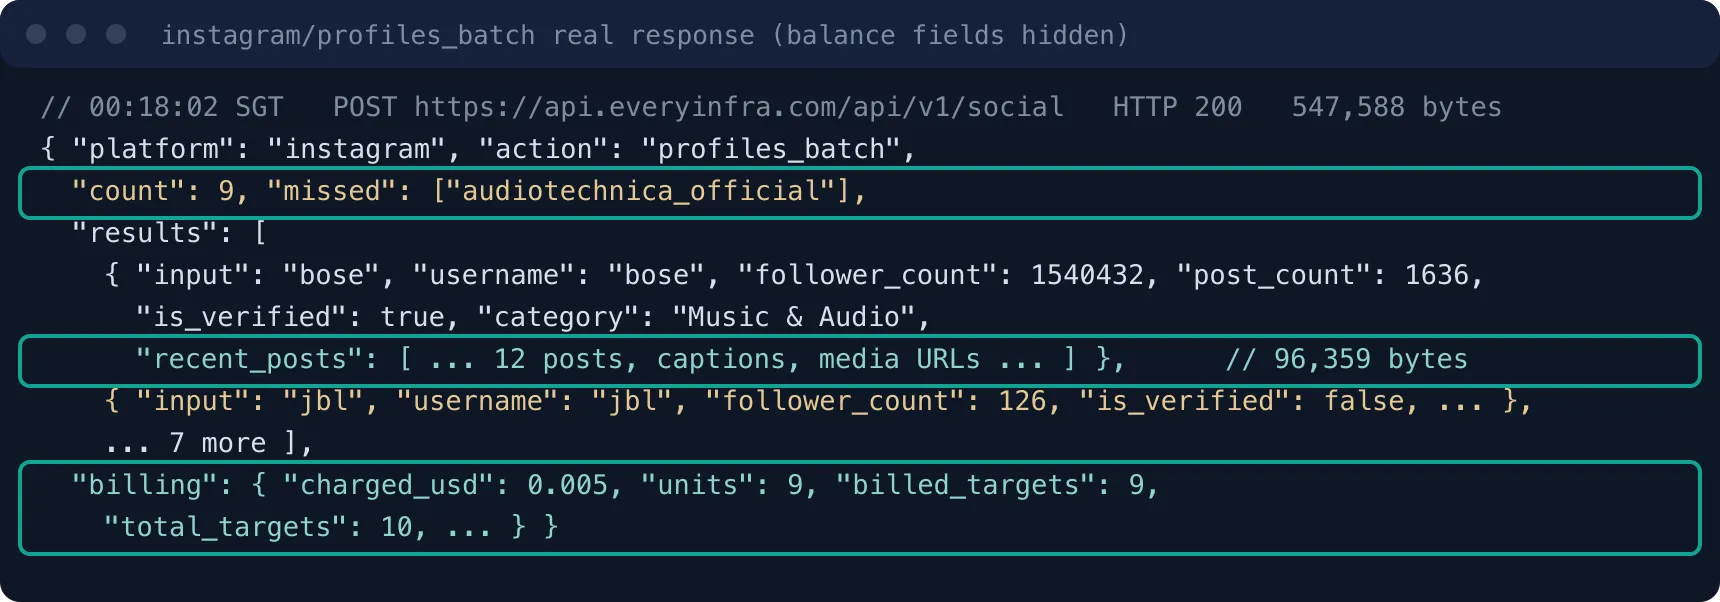
El cargo y la devolución cuadran con el catálogo. En el lote 1, total_targets es 10 y billed_targets es 9: el sistema reservó el precio de 10 cuentas y devolvió al instante 0,000556 USD por la que no encontró, así que 9 cuentas costaron 0,005 USD. En el lote 2 faltaron 2 de 20, se devolvió el precio de 2 cuentas y el cargo fue de 0,01 USD. Los dos lotes costaron 0,015 USD. Treinta llamadas sueltas cuestan lo mismo, pero con lotes usted hace 2 peticiones y no 30, algo que importa mucho con un límite de 10 llamadas por minuto.
Nueve de las 27 cuentas cobradas no cuadraban. Son jbl (126 seguidores), soundcore (94), jbl_audio (14), focal (73) y klipsch (309). Las otras son raycon (189), astrogaming (46), audeze (1.246) y grado (350). Las 9 tienen is_verified en false. Las otras 18 están verificadas, con entre 143.287 seguidores (Jabra) y 7.308.302 (Razer). No revisamos esas 9 cuentas una a una en Instagram; solo podemos decir que no coinciden con las cuentas oficiales. La API las encontró como cuentas reales y por eso las cobró. De 30 intentos, fallaron 12: 3 no existían (gratis) y 9 encontraron a otra persona (cobradas).
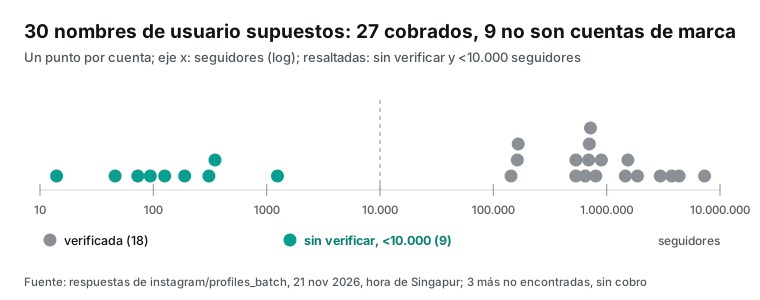
Este resultado añadió dos columnas a competitor_handles: checked_at e is_official. Cuando entra una lista nueva, haga una llamada por lotes y marque las filas con is_verified en false o con pocos seguidores. Una persona las revisa una vez y solo las filas revisadas pasan a la tarea diaria. Elija el umbral según su mercado; los 10.000 solo sirven para el gráfico. En una sesión de Copilot, el conector de Supabase puede listar las filas con is_official vacío y actualizarlas cuando usted confirme.
Al poner juntos los campos de las 27 cuentas cobradas apareció otro patrón. Las 9 dudosas tienen is_business en false y external_url vacío. Las 18 verificadas tienen is_business en true y un valor en external_url. En esta muestra, «is_verified e is_business en true» separa las cuentas oficiales del resto sin umbral de seguidores. La muestra es de 27 cuentas de un solo sector, y las marcas pequeñas o los creadores suelen tener cuentas oficiales sin insignia. Use la regla como aviso de «revisar», no como motivo para borrar una fila.
| Regla | Verificadas que la regla da por oficiales (de 18) | Dudosas que la regla deja fuera (de 9) |
|---|---|---|
is_verified en true | 18 | 9 |
is_business en true | 18 | 9 |
external_url no vacío | 18 | 9 |
| Seguidores ≥ 10.000 | 18 | 9 |
external_url en el dominio de la marca | 9 | 9 |
El enlace de la bio sirve poco para comprobar el dominio. Solo 9 de las 18 cuentas verificadas enlazan a su propio dominio, como sennheiser.com, marshall.com, corsair.com o nothing.tech. Las otras 9 enlazan a servicios de enlaces en bio como linktr.ee, linkin.bio, linkr.bio y sprout.link, o a enlaces cortos como bit.ly y steelseri.es. Una comprobación por dominio marcaría la mitad de las cuentas oficiales. El enlace de Beats lleva además una larga cadena de campaña: quite lo que va tras el signo de interrogación antes de guardarlo, o la columna cambiará con cada campaña como si fuera una edición del perfil.
La columna category sirve aún menos como filtro. Solo 7 de las 27 cuentas tienen valor, y marcas parecidas usan valores distintos: Bose es Music & Audio, Sennheiser es Product/service, Beats y Skullcandy son Electronics, Bang & Olufsen es Brand, Razer es Computers (Brand) y HyperX es Gamer. En Instagram, cada cuenta profesional elige su categoría y no hay una lista común de valores. Conserve la columna para ver cuándo un rival cambia de categoría; para decidir si una cuenta es rival, use el brand que una persona escribió en la tabla de nombres.
1,26 MB no deben entrar en el contexto
La respuesta en bruto es grande por recent_posts. Cada cuenta con publicaciones trae sus 12 últimas, con texto, URL de medios y cifras de interacción. Bose fue la cuenta más grande, con 96.359 bytes; algunas cuentas pequeñas sin publicaciones ocupaban unos 1.500 bytes. Por bytes totales, la media de las 27 cuentas es de 46.850 bytes, frente a 267 bytes de las 11 columnas.
La media mezcla dos tipos de cuenta. Veinte de las 27 devolvieron sus 12 publicaciones, con 63.439 bytes de media, entre 28.667 y 96.359. Las otras 7 no tenían publicaciones o tenían una, y ocuparon entre 1.501 y 6.607 bytes; las 7 son cuentas pequeñas sin verificar. El tamaño no sigue al total de publicaciones: el perfil de Sonos tiene 19 publicaciones en total y devolvió 88.669 bytes, y la cuenta sin verificar llamada klipsch tiene 8.938 y devolvió 28.667. El tamaño sale de los textos y las URL de medios de las 12 últimas, así que para probar cuentas de marca en una sesión, unos 60.000 bytes por cuenta es una estimación más cercana.
La tabla no guarda esas 12 publicaciones, pero sus fechas muestran cada cuánto publica una marca:
| Cuenta | La más antigua de las 12 | La más reciente de las 12 |
|---|---|---|
| Logitech G | 2026-11-13 | 2026-11-20 |
| Turtle Beach | 2026-11-14 | 2026-11-19 |
| Bose | 2026-10-21 | 2026-11-20 |
| Sennheiser | 2026-04-21 | 2026-11-19 |
Logitech G y Turtle Beach publicaron más de diez veces en una semana; Sennheiser tardó más de seis meses en sumar 12. Las más antiguas pueden ser publicaciones fijadas, que alargan el intervalo. Para conservar esta señal, tome en el script el posted_at más reciente de recent_posts y guárdelo en una columna más: son unos 25 bytes por cuenta.
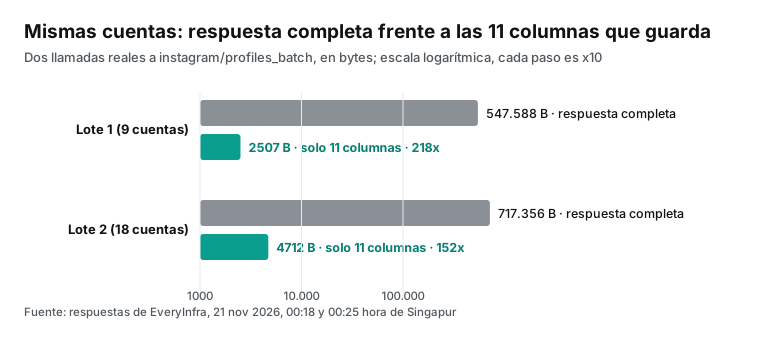
Para pasar de bytes a tokens usamos una regla del centro de ayuda de OpenAI: unos 4 caracteres de texto en inglés por token (OpenAI: What are tokens). Así, la respuesta en bruto de 27 cuentas son unos 316.236 tokens y las 11 columnas, unos 1.805. El JSON tiene muchas URL y números, y el recuento real puede variar, así que tome las cifras en dólares como orden de magnitud.
Usamos los precios de entrada de la tabla de Copilot, leída el 21 de noviembre (Models and pricing). Claude Sonnet 5.5 cuesta 2,00 USD por millón de tokens de entrada: leer los datos en bruto una vez son unos 0,63 USD. GPT-6.1 Terra cuesta 1,00 USD, unos 0,32 USD. Claude Haiku 5.5 aplica la tarifa de contexto largo de 0,50 USD por encima de 100K tokens, unos 0,16 USD. Ese mismo día, EveryInfra cobró 0,015 USD por los datos.
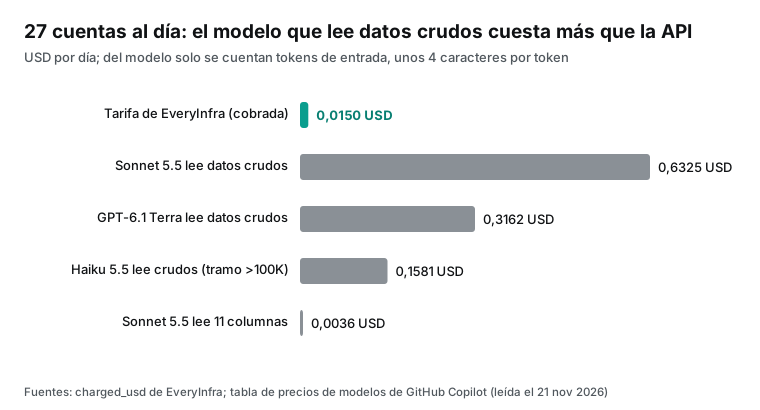
Un agente de Copilot reenvía el contexto de la sesión al modelo en cada paso, y un resultado leído antes se vuelve a cobrar después, aunque a la tarifa más barata de caché (la entrada en caché de Sonnet 5.5 cuesta 0,10 USD por millón), así que las cifras anteriores son el mínimo. Probar una o dos cuentas en la sesión cuesta unos céntimos y le enseña los campos; mover 30 cuentas cada día es trabajo para un script sin modelo. Nuestro artículo sobre los subagentes de Claude Code aplica la misma idea a cuentas de TikTok, aunque guarda los datos en bruto en el contexto de un subagente (subagentes de Claude Code para cuentas de TikTok). Aquí ni siquiera hace falta un subagente, porque la carga no necesita ningún criterio.
¿Puede la API devolver menos? Revisamos el catálogo el 21 de noviembre: instagram/profiles_batch tiene un solo parámetro, usernames, sin opción para quitar recent_posts ni elegir campos. El recorte lo hace quien llama: el script lee 11 columnas y la prueba en sesión usa pocas cuentas. El field_note del catálogo también avisa de que algunas peticiones devuelven un conjunto fijo de campos y de que recent_posts, category y highlight_count pueden faltar. Aunque más adelante hubiera una opción de campos, estas columnas deben admitir nulos.
Paso 3: un script de carga que escribe solo 11 columnas
El script hace tres cosas. Lee los nombres revisados de competitor_handles, llama a instagram/profiles_batch en grupos de 20 y hace upsert de 11 columnas en la tabla diaria. La escritura usa la API REST de Supabase (PostgREST) con fusión en caso de conflicto, igual que upsert en el cliente JS de Supabase e INSERT … ON CONFLICT en Postgres (Supabase: upsert; PostgreSQL: INSERT).
"""competitor_ig_daily.py: run once a day. Keys come only from environment variables."""
import os, requests

EI = "https://api.everyinfra.com/api/v1/social"
SB = os.environ["SUPABASE_URL"].rstrip("/") + "/rest/v1"
H_EI = {"Authorization": f"Bearer {os.environ['EVERYINFRA_API_KEY']}"}
H_SB = {"apikey": os.environ["SUPABASE_SERVICE_KEY"],
        "Authorization": f"Bearer {os.environ['SUPABASE_SERVICE_KEY']}",
        "Content-Type": "application/json"}
COLS = ["username", "display_name", "follower_count", "following_count", "post_count",
        "is_verified", "is_business", "category", "external_url", "reels_count", "highlight_count"]

handles = [r["username"] for r in requests.get(
    f"{SB}/competitor_handles?is_official=eq.true&select=username", headers=H_SB, timeout=30).json()]

rows, spent, missed = [], 0.0, []
for i in range(0, len(handles), 20):          # catalog: at most 20 per call
    body = {"platform": "instagram", "action": "profiles_batch",
            "params": {"usernames": handles[i:i + 20]}}
    r = requests.post(EI, json=body, headers=H_EI, timeout=120)
    if r.status_code == 429:                  # no charge on a rate limit; wait retry_after
        raise SystemExit(f"rate limited, retry after {r.json()['error'].get('retry_after')}s")
    r.raise_for_status()
    d = r.json()
    spent += d["billing"]["charged_usd"]
    missed += d.get("missed") or []
    rows += [{c: p.get(c) for c in COLS} for p in d["results"]]

requests.post(f"{SB}/competitor_ig_daily?on_conflict=snapshot_date,username",
              json=rows, headers={**H_SB, "Prefer": "resolution=merge-duplicates"},
              timeout=60).raise_for_status()
print(f"rows={len(rows)} missed={missed} spent_usd={spent:.6f}")
La parte de EveryInfra envía el mismo cuerpo que nuestras dos llamadas reales del 21 de noviembre. La última línea imprime el cargo y las cuentas no encontradas. Mire el registro cada día: si una cuenta que ayer funcionaba aparece hoy en missed, lo más probable es que la marca haya cambiado de usuario.
Quite los duplicados de la lista antes de usarla. La nota del catálogo sobre usernames dice que una cuenta solo puede aparecer una vez por petición y que mayúsculas y minúsculas no la convierten en otra. Cada elemento puede ser un nombre o la URL del perfil, y se quita la @ inicial. Las listas se escriben a mano, así que Bose y bose juntos son habituales: pase todo a minúsculas y quite la @ antes de dividir la lista.
SUPABASE_SERVICE_KEY es la clave de servidor que salta la seguridad a nivel de fila. Guárdela solo en los secretos del lugar donde corre el script, nunca en .mcp.json, y no deje que una sesión de Copilot la lea.
Dónde programarlo depende de lo que usted tenga. El evento schedule de GitHub Actions ejecuta un flujo con cron (GitHub Actions: Events that trigger workflows), con las claves en los secrets de Actions del repositorio. Este flujo corre cada día a las 09:10 hora de Singapur; el cron usa UTC, y las 01:10 UTC son las 09:10 en Singapur:
name: competitor-ig-daily
on:
  schedule:
    - cron: "10 1 * * *"
  workflow_dispatch:
jobs:
  run:
    runs-on: ubuntu-latest
    timeout-minutes: 10
    steps:
      - uses: actions/checkout@v4
      - run: pip install requests
      - run: python competitor_ig_daily.py
        env:
          EVERYINFRA_API_KEY: ${{ secrets.EVERYINFRA_API_KEY }}
          SUPABASE_URL: ${{ secrets.SUPABASE_URL }}
          SUPABASE_SERVICE_KEY: ${{ secrets.SUPABASE_SERVICE_KEY }}
workflow_dispatch le permite lanzarlo a mano desde la página de Actions; la primera vez, láncelo así y revise rows y spent_usd en el registro antes de esperar al cron. La documentación de GitHub avisa de que schedule puede retrasarse con mucha carga, sobre todo al empezar cada hora, por eso el ejemplo usa el minuto 10. El flujo no llama a Copilot ni usa un conector, así que no le afecta el límite de GitHub que impide usar conectores en sesiones de Actions.
También puede escribir la lógica como una Edge Function de Supabase y llamarla una vez al día con Supabase Cron, que funciona sobre pg_cron y puede enviar peticiones HTTP (Supabase: Cron). En los dos casos, el script debe llegar a api.everyinfra.com y a su proyecto *.supabase.co. Si el cloud agent de Copilot ejecuta el script en su propio entorno, el cortafuegos de GitHub solo permite su lista de dominios por defecto; añada los dos a la lista personalizada (Customizing the firewall).
¿Por qué no 30 llamadas sueltas a instagram/profile? El precio unitario es el mismo, pero con 10 llamadas por minuto, 30 llamadas sueltas tardan al menos 3 minutos. El lote necesita 2 peticiones: el de 10 cuentas tardó 10,7 segundos y el de 20, 15,5. El doble de cuentas añadió menos de la mitad del tiempo, así que el tiempo de espera de 120 segundos del script deja mucho margen. Además reúne las cuentas no encontradas en missed, así que el script no gestiona un 404 por cuenta.
Con los datos en la tabla: tres consultas
Tras unos días de datos, estas tres consultas ya sirven. Solo leen, así que puede ejecutarlas en una sesión con execute_sql del conector de Supabase o guardarlas como vistas en el editor SQL de Supabase para un panel:
-- 1. Follower gain in the last 7 days, largest first
select username,
       max(follower_count) filter (where snapshot_date = current_date)
     - max(follower_count) filter (where snapshot_date = current_date - 7) as gain_7d
from competitor_ig_daily
where snapshot_date in (current_date, current_date - 7)
group by username
order by gain_7d desc nulls last;

-- 2. Official accounts with no data today (renamed, private or deleted)
select h.username
from competitor_handles h
left join competitor_ig_daily d
  on d.username = h.username and d.snapshot_date = current_date
where h.is_official and d.username is null;

-- 3. Accounts that added 5 or more posts in one day
select t.username, t.post_count - y.post_count as new_posts
from competitor_ig_daily t
join competitor_ig_daily y
  on y.username = t.username and y.snapshot_date = t.snapshot_date - 1
where t.snapshot_date = current_date
  and t.post_count - y.post_count >= 5;
La consulta 2 completa el campo missed del registro. El registro dice qué cuenta falló qué día; la consulta encuentra las cuentas oficiales revisadas que hoy no tienen fila. En nuestros dos lotes del 21 de noviembre, los 3 nombres de missed eran errores desde el principio. Con la lista ya revisada, un nombre que aparezca aquí suele indicar un cambio de usuario o una cuenta que pasó a privada. La consulta 3 detecta una racha de publicaciones; después puede pedir solo esos días con una capacidad como instagram/user_posts, mucho más barato que traer 12 publicaciones por cuenta cada día. Tras unas semanas, un script semanal como el de Informe semanal de redes de la competencia con GitHub Copilot MCP puede leer esta tabla y ahorrarse las llamadas semanales a la API.
Use una sola zona horaria para las fechas. El valor por defecto de snapshot_date es la fecha UTC, y current_date sigue la zona horaria de la base de datos, que usted ve con show timezone;. Para un informe en hora de Singapur, use (now() at time zone 'Asia/Singapore')::date en la escritura y en las consultas. Si cambia solo un lado, una ejecución cerca de las 08:00 hora de Singapur cae en otro día.
Coste diario de 30 cuentas rivales
La tarifa de datos sale del precio de catálogo. instagram/profiles_batch cuesta 0,000556 USD por cuenta, así que treinta cuentas al día son unos 0,0167 USD: 0,50 USD cada 30 días y unos 6,08 USD al año. Las cuentas no encontradas no se cobran, así que el gasto real puede ser menor. Si añade los perfiles de TikTok de las mismas 30 marcas (tiktok/profile tiene el mismo precio), el total sube a unos 0,0333 USD al día y 1,00 USD cada 30 días.
| Concepto | Al día | 30 días | 1 año | Fuente |
|---|---|---|---|---|
| Tarifa de datos de EveryInfra, 30 cuentas de Instagram | 0,0167 USD | 0,50 USD | 6,08 USD | price_usd del catálogo, leído el 21 de noviembre de 2026 |
| Más 30 perfiles de TikTok | +0,0167 USD | +0,50 USD | +6,08 USD | Igual |
| El modelo lee la respuesta en bruto (Sonnet 5.5, una entrada) | unos 0,63 USD | unos 19 USD | unos 231 USD | Tabla de Copilot, 4 caracteres por token |
| Carga por script, sin modelo | 0 USD | 0 USD | 0 USD | La tarea programada no llama a ningún modelo |
| Almacenamiento en Supabase, 11 columnas | unos 8 KB | unos 0,24 MB | unos 2,9 MB | Media de la prueba, 267 bytes por cuenta |
| Almacenamiento en Supabase, JSON en bruto | unos 1,4 MB | unos 42 MB | unos 513 MB | 1.264.944 bytes en 27 cuentas de prueba, 46.850 bytes por cuenta |
| Plan de Copilot (fijo) | — | Pro 10 USD con 1.500 AI credits; Business 19 USD por puesto con 1.900 | Pro 120 USD | Plans for GitHub Copilot; los AI credits de los pasos de tabla y prueba dependen del modelo y de la conversación |
Cuando la lista crece, la tarifa crece con el número de cuentas y las peticiones suben de 20 en 20. Con 100 cuentas, la tarea envía 5 lotes al día: unos 0,0556 USD al día y unos 1,67 USD cada 30 días. Con 300, envía 15: unos 0,167 USD al día y unos 5,00 USD cada 30 días. Con un límite de 10 llamadas por minuto, esas 15 peticiones necesitan dos minutos; una pausa de 7 segundos entre lotes mantiene el script por debajo del límite.
| Cuentas en la lista | Lotes al día | Al día | 30 días |
|---|---|---|---|
| 30 | 2 | unos 0,0167 USD | 0,50 USD |
| 100 | 5 | unos 0,0556 USD | unos 1,67 USD |
| 300 | 15 | unos 0,167 USD | unos 5,00 USD |
El plan gratuito de Supabase da a cada proyecto una base de datos de 500 MB (precios de Supabase). Proyectamos a partir del tamaño medio de nuestras 27 cuentas: con 30 respuestas en bruto al día, el proyecto llega a 500 MB cerca del día 356; con solo 11 columnas, un año ocupa unos 2,9 MB. Postgres comprime los valores grandes con TOAST, así que el JSON real ocupa menos que la cifra sin comprimir, pero no medimos esa proporción en Supabase (PostgreSQL: TOAST). Para guardar el bruto, un archivo por día en almacenamiento de objetos sale más barato que una columna jsonb.
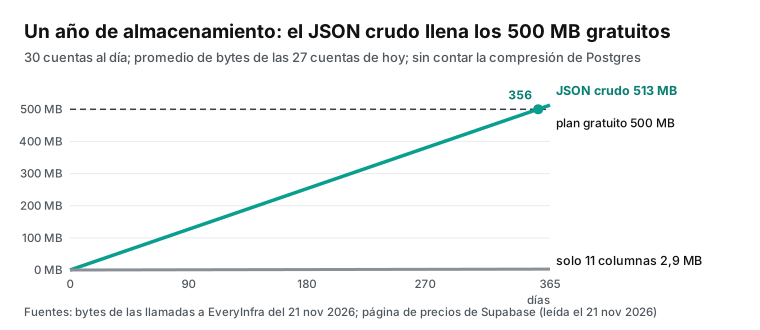
Además, los proyectos gratuitos se pausan tras una semana de inactividad (precios de Supabase). La página no aclara si una escritura al día cuenta como actividad, y no lo probamos. Para una tabla a largo plazo, use un plan de pago o una alerta si el script falla: una escritura fallida lanza un error y GitHub Actions marca la ejecución como fallida.
Con el cloud agent de Copilot
Si usted suele escribir tareas como issues y asignarlas a Copilot, cambie de método para este trabajo. Esa sesión corre en GitHub Actions, donde los conectores no funcionan. Los servidores remotos de los ajustes MCP del repositorio aún no admiten inicio de sesión OAuth (Configure MCP servers for your repository), y el MCP alojado de Supabase usa OAuth por defecto. Para CI, Supabase indica crear un token de acceso personal y enviarlo en la cabecera Authorization. En el panel puede limitarlo a un proyecto y a los permisos que necesite; los tokens con alcance empiezan por sbp_fc (Supabase MCP Server; Supabase: Personal access tokens).
{
  "mcpServers": {
    "everyinfra": {
      "type": "http",
      "url": "https://api.everyinfra.com/mcp",
      "headers": { "Authorization": "Bearer $COPILOT_MCP_EVERYINFRA_KEY" },
      "tools": ["everyinfra_list_capabilities", "everyinfra_get_job"]
    },
    "supabase": {
      "type": "http",
      "url": "https://mcp.supabase.com/mcp?project_ref=abcdefghijklmnop&read_only=true&features=database",
      "headers": { "Authorization": "Bearer $COPILOT_MCP_SUPABASE_PAT" },
      "tools": ["list_tables", "execute_sql"]
    }
  }
}
Este JSON va en Settings, Copilot y MCP servers del repositorio. Cree las dos claves como secrets de Agents con nombres que empiecen por COPILOT_MCP_; la configuración MCP solo ve esos (lo dice la misma página). Desde el 8 de mayo de 2026, los secrets de Agents se pueden definir a nivel de organización, aparte de los de Actions (GitHub Changelog, 8 de mayo de 2026).
No dimos everyinfra_call_api al cloud agent, porque llama a las herramientas sin preguntar a nadie. Desde el 21 de noviembre esa herramienta también se marca como de solo lectura, así que cumple al pie de la letra «permitir solo herramientas de solo lectura», pero cada llamada se sigue cobrando, por eso sigue fuera. Aquí el agente solo edita el script de carga y escribe migraciones, y para eso bastan el catálogo y el acceso de lectura a la tabla. El cortafuegos del cloud agent cubre los procesos que el agente lanza con Bash y el servidor Playwright MCP integrado, pero no otros servidores MCP (Customizing the firewall). Por eso la lista de herramientas es aquí el único control.
El token de Supabase añade su propia capa. La documentación de Supabase dice que, con un token de acceso personal, sus permisos limitan qué herramientas MCP funcionan: si el token solo lee la base de datos de un proyecto, una llamada a apply_migration falla aunque el modelo vea la herramienta. En el camino del cloud agent se pueden apilar tres límites:
| Límite | Dónde se define | Qué impide |
|---|---|---|
read_only=true | URL del MCP de Supabase | Todo SQL de escritura en el servidor |
| Alcance del token | Panel de Supabase, token de acceso personal | Otros proyectos y acciones fuera de sus permisos |
Lista tools | JSON MCP del repositorio | Herramientas que el modelo no debe ver, como apply_migration |
Cualquiera de los tres impide cambiar el esquema. Active los tres, porque el cloud agent elige sus herramientas y nadie aprueba cada llamada.
La misma tabla para Threads y Facebook
La tabla de nombres se organiza por brand, así que los perfiles de los rivales en otras plataformas caben en las mismas tablas. El catálogo del 21 de noviembre lista otras dos capacidades por lotes que cobran igual que instagram/profiles_batch: hasta 20 elementos por llamada, cobro por elemento a 0,000556 USD, y los que no encuentra van a missed sin coste (catálogo de EveryInfra). Los parámetros y campos de la tabla siguiente salen del catálogo; las filas de Threads y Facebook solo las leímos allí, sin llamar a esas capacidades.
| Capacidad | Cada elemento puede ser | Campos para la tabla diaria | ¿Trae publicaciones? |
|---|---|---|---|
instagram/profiles_batch | Nombre de usuario (se quita la @) o URL del perfil | follower_count, post_count, is_verified, is_business, external_url | Sí, recent_posts, hasta 12 |
threads/profiles_batch | Nombre (con o sin @) o URL del perfil | follower_count, is_verified, is_private, external_url, public_view_count | No figura en la lista de campos |
facebook/profiles_batch | Lo que va tras facebook.com/, un ID numérico o la URL de la página | follower_count, like_count, category, website, rating | No figura en la lista de campos |
Para meter las tres en una sola tabla diaria hay que cambiar la clave primaria: añada una columna platform y use como clave la fecha, la plataforma y el usuario. Añada platform también a la tabla de nombres, de modo que cada marca tenga una fila por plataforma. La respuesta de Instagram pesa tanto porque cada cuenta trae 12 publicaciones; las listas de campos de Threads y Facebook no tienen ese arreglo, y el script de carga sigue leyendo solo las columnas que necesita, sin un segundo script.
La lista de campos de Facebook incluye además phone y email. Las páginas de marca suelen publicar ahí un teléfono y un correo de atención al cliente. El seguimiento de rivales no los necesita, así que quedan fuera de la tabla diaria y de la tabla de nombres.
alter table public.competitor_handles  add column platform text not null default 'instagram';
alter table public.competitor_ig_daily add column platform text not null default 'instagram';
alter table public.competitor_ig_daily drop constraint competitor_ig_daily_pkey;
alter table public.competitor_ig_daily add primary key (snapshot_date, platform, username);
Estas cuatro líneas también pasan por apply_migration. En una sesión de Copilot, pida al conector de Supabase que llame antes a list_tables para ver el nombre de la clave primaria actual y que luego escriba la migración para que usted la revise. Antes del cambio, todas las filas de la tabla diaria son de Instagram, así que el valor por defecto 'instagram' completa las filas antiguas. La clave foránea references competitor_handles(username) debe pasar a las dos columnas (platform, username), y la tabla de nombres necesita la misma clave primaria nueva.
Límites y precauciones
Los pasos de Copilot son ejemplos de configuración tomados de la documentación de GitHub, VS Code y Supabase: el inicio de sesión del conector, el aviso de apply_migration, la carga de .mcp.json en el Copilot harness y la configuración MCP del repositorio para el cloud agent. No los ejecutamos en Copilot, igual que la parte de Supabase del script de carga, el flujo de GitHub Actions y la migración de la clave primaria. Las cifras de EveryInfra salen de llamadas reales del 21 de noviembre: dos lotes de Instagram, dos tools/call de TikTok por MCP (uno topó con el límite y no costó nada) y tools/list en dos endpoints MCP.
Los conectores están en vista previa pública y GitHub avisa de que pueden cambiar (Copilot connectors). La documentación de GitHub no dice si un conector admite parámetros como project_ref o read_only; la que revisamos el 21 de noviembre solo cubre conectar, desconectar y políticas. Para una base de datos de producción, Supabase recomienda limitar el proyecto, usar solo lectura y reducir los grupos de herramientas (Supabase MCP Server). Si no puede hacerlo, un servidor de Supabase propio con parámetros es más seguro que el conector.
Los datos de Instagram cubren lo que muestra un perfil público. Las cuentas privadas no devuelven publicaciones, y campos como category o highlight_count faltan a menudo. Si necesita los datos completos de su propia cuenta, o datos de negocio de otra cuenta de empresa, use la API oficial de Meta. Business Discovery de Instagram deja que su cuenta profesional lea seguidores y publicaciones de otras cuentas profesionales, pero necesita revisión de la app y un token de acceso (Meta: Business Discovery).
El modelo escribe el SQL cuando el conector de Supabase crea una tabla, así que léalo antes de ejecutarlo. La documentación de Supabase advierte de la inyección de instrucciones: el contenido de usuarios en una tabla puede llevar al modelo a ejecutar otras consultas (Supabase MCP Server). Las columnas display_name y external_url de la tabla diaria también son texto escrito por otros; tenga el mismo cuidado cuando un modelo lea esta tabla.
Si algo falla
| Síntoma | Causa probable | Qué hacer |
|---|---|---|
| La sesión no muestra el conector de Supabase | La sesión usa el Local harness, o la organización tiene desactivada la política de vista previa | Cambie al Copilot harness; pida a un administrador que revise los cuatro ajustes |
| El servidor everyinfra devuelve 401 al conectar | El proceso del editor no tiene EVERYINFRA_API_KEY | Añada la variable a la configuración del shell, cierre el editor por completo y ábralo de nuevo |
| La empresa bloquea el servidor everyinfra | La lista de permitidos no tiene la URL, o la URL tiene una variable | Añada https://api.everyinfra.com/mcp; ponga las variables solo en las cabeceras |
Resultado con isError y código rate_limited | La clave llegó a su límite por minuto | Espere retry_after; esta llamada no se cobra |
Una cuenta aparece en missed | El nombre no existe, cambió o la cuenta es privada | Sin cargo; revise la tabla de nombres |
| La API devuelve 422 | Un nombre de parámetro o un valor de enumeración está mal | Use los parámetros admitidos y la sugerencia del error |
| El script falla en el entorno del cloud agent | El cortafuegos no permite el dominio | Añada api.everyinfra.com y el dominio del proyecto a la lista personalizada |
Cambios recientes
| Fecha | Cambio | Qué significa para usted |
|---|---|---|
| 2026-10-28 | GitHub lanzó los conectores con 26 servicios en vista previa pública (GitHub Changelog) | Las herramientas SaaS comunes necesitan un inicio de sesión, no una configuración MCP por cliente |
| 2026-10-28 | Microsoft abrió el Copilot harness a Microsoft Foundry; VS Code, la app de Copilot y la CLI comparten el mismo entorno (blog de Microsoft) | Un solo .mcp.json sirve para el editor y la CLI |
| 2026-11-16 | VS Code 1.146 declaró obsoleto el Local harness, que se retira en febrero de 2027 (GitHub Changelog) | Pase de .vscode/mcp.json y ${input:…} a variables de entorno antes de febrero |
| 2026-11-18 | GitHub añadió Supabase y otros 7 conectores; ese día los plugins por defecto de equipo pasaron a disponibilidad general (GitHub Changelog; también Data Studios) | «Leer el esquema y luego escribir la migración» es un solo paso en Copilot |
Preguntas frecuentes
Las seis preguntas siguientes salen de las sugerencias de búsqueda de Google.
Copilot connectors vs MCP: ¿cuál es la diferencia?
El protocolo es el mismo y los dos dan herramientas MCP al modelo. En un conector, GitHub aloja la configuración y el inicio de sesión: usted elige entre 34 servicios, conecta una vez y lo usa en todas partes. En un servidor propio, usted escribe la URL y gestiona la clave, y cada cliente nuevo necesita su configuración salvo que comparta un .mcp.json.
Copilot connectors list: ¿qué servicios puedo conectar?
La lista que leímos el 2026-11-21 tiene 34 entradas. Incluye Slack, Figma, Notion, Sentry, Linear, Atlassian Rovo, Cloudflare, Vercel, Neon, Netlify y Postman, más los 8 nuevos del 18 de noviembre (Supported Copilot connectors).
Copilot connectors admin preview: ¿por qué mi empresa no ve los conectores?
Compruebe que estén activadas las políticas Editor preview features y MCP servers in Copilot. Después, que el límite de registro MCP no esté en Registry only. Por último, que la lista de managed-settings.json tenga la URL del conector o el comodín.
GitHub Copilot MCP allowlist: ¿cómo la escribo sin bloquear los conectores?
Añada { "serverUrl": "https://api.github.com/copilot-connectors/api/v1/connectors/*/mcp" } para permitir todos, o liste cada URL que necesite. No use variables en la URL, porque el cliente bloquea una variable sin resolver (Configuring an MCP server allowlist).
¿Dónde va el archivo mcp.json de GitHub Copilot?
El Copilot harness de VS Code y Copilot CLI leen .mcp.json en la raíz del espacio de trabajo, con la clave raíz mcpServers. La configuración personal va en ~/.copilot/mcp-config.json, y la CLI también lee .github/mcp.json. El antiguo .vscode/mcp.json solo sirve para el Local harness obsoleto.
Supabase MCP GitHub Copilot: ¿funciona el conector de Supabase en un issue asignado a Copilot?
No. Esa sesión corre en GitHub Actions, donde los conectores no funcionan. Para usar el MCP de Supabase allí, configure la URL alojada y un token de acceso personal en los ajustes MCP del repositorio, con el token guardado como secret de Agents con el prefijo COPILOT_MCP_.
Cómo empezar
- Consiga una clave de API en la consola de EveryInfra y guárdela en la variable de entorno local
EVERYINFRA_API_KEY. - En la página de la API de scraping de Instagram, revise los parámetros y el precio de
profiles_batch. Haga una prueba con 3 nombres y revisemissedeis_verified. - Conecte el conector de Supabase en la página Customize de Copilot y cree las dos tablas con el SQL del paso 1.
- Ponga el
.mcp.jsondel paso 2 en la raíz del repositorio y compruebe quetoolslista solo 3 herramientas. Pida a Copilot una llamada aeveryinfra_call_apiy revise los campos. - Ponga el script de carga en GitHub Actions o en una Edge Function de Supabase y ejecútelo una vez al día. La configuración MCP completa está en MCP remoto de EveryInfra y las reglas de cobro, en la página de precios.
Referencias
- Connect Supabase, Box, Calendly, and more to Copilot, GitHub Changelog, 2026-11-18, https://github.blog/changelog/2026-11-18-connect-supabase-box-calendly-and-more-to-copilot/
- Connect your tools to Copilot without all the setup, GitHub Changelog, 2026-10-28, https://github.blog/changelog/2026-10-28-connect-your-tools-to-copilot-without-all-the-setup/
- Supported Copilot connectors, GitHub Docs, leído el 2026-11-21, https://docs.github.com/en/copilot/reference/supported-connectors
- Copilot connectors, GitHub Docs, leído el 2026-11-21, https://docs.github.com/en/copilot/concepts/customizations/copilot-connectors
- Configuring an MCP server allowlist for your enterprise, GitHub Docs, leído el 2026-11-21, https://docs.github.com/enterprise-cloud@latest/copilot/how-tos/administer-copilot/manage-mcp-usage/configure-enterprise-allowlist
- Connect services with Copilot connectors in VS Code, documentación de Visual Studio Code, 2026-11-18, https://code.visualstudio.com/docs/agent-customization/copilot-connectors
- MCP configuration reference, documentación de Visual Studio Code, leído el 2026-11-21, https://code.visualstudio.com/docs/copilot/reference/mcp-configuration
- Add and use MCP servers in VS Code, documentación de Visual Studio Code, 2026-11-18, https://code.visualstudio.com/docs/copilot/customization/mcp-servers
- Use tools with agents, documentación de Visual Studio Code, 2026-11-18, https://code.visualstudio.com/docs/agents/run/tools
- Manage approvals and permissions, documentación de Visual Studio Code, leído el 2026-11-21, https://code.visualstudio.com/docs/agents/run/approvals
- VS Code retires the Local harness in February 2027, GitHub Changelog, 2026-11-16, https://github.blog/changelog/2026-11-16-vs-code-retires-the-local-harness-in-february-2027/
- Adding MCP servers for GitHub Copilot CLI, GitHub Docs, leído el 2026-11-21, https://docs.github.com/en/copilot/how-tos/copilot-cli/customize-copilot/add-mcp-servers
- Configure MCP servers for your repository, GitHub Docs, leído el 2026-11-21, https://docs.github.com/en/copilot/how-tos/copilot-on-github/customize-copilot/configure-mcp-servers
- Customizing or disabling the firewall for GitHub Copilot, GitHub Docs, leído el 2026-11-21, https://docs.github.com/en/copilot/how-tos/use-copilot-agents/cloud-agent/customize-the-agent-firewall
- More flexible secrets and variables for Copilot cloud agent, GitHub Changelog, 2026-05-08, https://github.blog/changelog/2026-05-08-more-flexible-secrets-and-variables-for-copilot-cloud-agent/
- Configure secrets and variables for Copilot cloud agent, GitHub Docs, leído el 2026-11-21, https://docs.github.com/en/copilot/how-tos/copilot-on-github/customize-copilot/customize-cloud-agent/configure-secrets-and-variables
- Plans for GitHub Copilot, GitHub Docs, leído el 2026-11-21, https://docs.github.com/en/copilot/get-started/plans
- Models and pricing for GitHub Copilot, GitHub Docs, leído el 2026-11-21, https://docs.github.com/en/copilot/reference/copilot-billing/models-and-pricing
- GitHub Copilot is moving to usage-based billing, GitHub Blog, 2026-04-27, https://github.blog/news-insights/company-news/github-copilot-is-moving-to-usage-based-billing/
- Requests in GitHub Copilot (legacy), GitHub Docs, leído el 2026-11-21, https://docs.github.com/en/copilot/concepts/billing/copilot-requests
- Introducing the Microsoft Copilot harness, Microsoft, 2026-10-28, https://blogs.microsoft.com/blog/2026/10/28/introducing-the-microsoft-copilot-harness-unlocking-the-potential-of-truly-multi-model-agentic-work/
- Supabase MCP Server, documentación de Supabase, leído el 2026-11-21, https://supabase.com/docs/guides/getting-started/mcp
- Personal Access Tokens, documentación de Supabase, leído el 2026-11-21, https://supabase.com/docs/guides/platform/personal-access-tokens
- Row Level Security, documentación de Supabase, leído el 2026-11-21, https://supabase.com/docs/guides/database/postgres/row-level-security
- JavaScript: upsert, documentación de Supabase, leído el 2026-11-21, https://supabase.com/docs/reference/javascript/upsert
- Cron, documentación de Supabase, leído el 2026-11-21, https://supabase.com/docs/guides/cron
- Pricing and Fees, Supabase, leído el 2026-11-21, https://supabase.com/pricing
- INSERT, documentación de PostgreSQL, leído el 2026-11-21, https://www.postgresql.org/docs/current/sql-insert.html
- TOAST, documentación de PostgreSQL, leído el 2026-11-21, https://www.postgresql.org/docs/current/storage-toast.html
- Tools, especificación de Model Context Protocol 2025-06-18, https://modelcontextprotocol.io/specification/2025-06-18/server/tools
- Authorization, especificación de Model Context Protocol 2025-06-18, https://modelcontextprotocol.io/specification/2025-06-18/basic/authorization
- Events that trigger workflows, GitHub Docs, leído el 2026-11-21, https://docs.github.com/en/actions/reference/workflows-and-actions/events-that-trigger-workflows
- What are tokens and how to count them, OpenAI Help Center, leído el 2026-11-21, https://help.openai.com/en/articles/4936856-what-are-tokens-and-how-to-count-them
- Business Discovery, Meta for Developers, actualizado el 2026-08-12, https://developers.facebook.com/docs/instagram-platform/instagram-api-with-facebook-login/business-discovery
- Connect your tools to Copilot without all the setup (discusión 211002), GitHub Community, 2026-10-28, https://github.com/orgs/community/discussions/211002
- GitHub Copilot App Tutorial #7 - MCP Servers & Skills, canal de tutoriales de YouTube, 2026-11-03, https://www.youtube.com/watch?v=iT_ZRG-wBpQ
- How to use MCP servers with GitHub Copilot CLI, GitHub, YouTube, 2026-04-07, https://www.youtube.com/watch?v=DtQjVIRRszM
- GitHub Copilot MCP Servers Explained, canal de tutoriales de YouTube, 2026-09-18, https://www.youtube.com/watch?v=ABjCyMBjBl0
- GitHub Copilot team plugin defaults GA: 8 new MCP connectors, Data Studios, 2026-11-20, https://www.datastudios.org/post/github-copilot-team-plugin-defaults-ga-8-new-mcp-connectors
- GitHub Copilot Adds Eight Service Connectors in Public Preview, Technobezz, 2026-11-20, https://www.technobezz.com/news/github-copilot-eight-service-connectors-public-preview
- Stop Setting Up the Same MCP Server in Every Copilot Tool, artículo de un autor de Medium, 2026-10-30, https://medium.com/codetodeploy/github-copilot-connectors-verified-mcp-servers-856e538c8ea2
- Sandbox Copilot agent sessions, documentación de Visual Studio Code, leído el 2026-11-21, https://code.visualstudio.com/docs/agents/run/agent-sandboxing
- Migrate customizations to the Copilot harness, documentación de Visual Studio Code, leído el 2026-11-21, https://code.visualstudio.com/docs/agent-customization/migrate-customizations
- Catálogo de la API de datos de EveryInfra, EveryInfra, leído el 2026-11-21, https://api.everyinfra.com/api/v1/social/catalog
- llms.txt de EveryInfra, EveryInfra, leído el 2026-11-21, https://api.everyinfra.com/llms.txt
Referencia BL-199